Seit dem 22. Oktober hat der Monat einen Namen: „Black October”. Ein X-Account hatte zehn Sicherheitsvorfälle aus 48 Stunden aufgelistet, Florian Roth zog mit einer eigenen Liste nach, Günter Born griff den Begriff auf Borncity auf. Wer in dieser Woche einen PHP-Server, einen Exchange-Server, eine Fortinet-Firewall oder ein Node.js-Backend betreibt, hat vermutlich wenig geschlafen. Und wer nicht jeden Tag Security-Nachrichten liest, hat inzwischen den Überblick verloren, was davon ihn betrifft.
Dieser Artikel liefert diesen Überblick. Er fasst die Sicherheitsvorfälle und Sicherheitslücken des Oktobers 2026 nach Kategorien zusammen, mit CVE-Nummern, behobenen Versionen und dem Stand der Ausnutzung, jeweils belegt an Hersteller-Advisories und Primärquellen. Er legt dann die Monatszahlen des CVE-Programms, der Microsoft-Patchdays und des CISA-Katalogs aktiv ausgenutzter Lücken für 2025 und 2026 nebeneinander, um die Frage zu beantworten, ob dieser Oktober wirklich aus dem Rahmen fällt. Die kurze Antwort: beim Volumen der Lücken ja, bei der Ausnutzung nein. Der Treiber hinter beidem ist derselbe: Sprachmodelle, die Lücken finden, und Sprachmodelle, die sie ausnutzen. Und es gibt eine dritte Seite, die in den Listen fehlt: Die Updates, mit denen Microsoft auf die Flut antwortet, sind so fehlerhaft, dass schneller patchen gerade bei Windows das falsche Rezept ist.
Lieferkettenangriffe im Oktober 2026
Der folgenschwerste Vorfall des Monats ist der Angriff auf ConnectWise Cloud Backup. Angreifer missbrauchten App-Zugangsdaten des Backup-Dienstes (ehemals SkyKick), um sich direkt in die Microsoft-365-Tenants von Kunden anzumelden; Multi-Faktor-Authentifizierung griff nicht, weil es sich um eine App-Identität handelte. Microsoft ordnet den Angriff in einem Blogbeitrag vom 21. Oktober dem chinesischen Akteur Storm-0940 zu, der das agentische KI-Pentest-Framework ARTEX nutzt. Es gab Anmeldeversuche bei über 2.250 Tenants, in der Spitze 2.900 pro Minute. Huntress zählte in seiner Kundenbasis mindestens 162 kompromittierte Tenants, in einigen wurden Exchange-Admin- oder Global-Admin-Rollen vergeben. Eine offizielle Opferzahl gibt es nicht.
| Vorfall | Kennung | Was passiert ist |
|---|---|---|
| eMudhra-Zwischenzertifikate | eMudhra, 22.10. / Mozilla Bug 2083449 | Acht Zwischenzertifikate der indischen Zertifizierungsstelle hatten trivial schwache private Schlüssel, die sich aus dem öffentlichen Zertifikat rekonstruieren ließen. Kein Einbruch, sondern ein Fehler bei der Schlüsselerzeugung. Chrome, Firefox, Apple und Microsoft haben die Zertifikate ab 19./20.10. gesperrt. eMudhra zieht sich aus dem globalen TLS-Geschäft zurück, das indische Signaturgeschäft bleibt. |
| Oracle Java Notfall-Update | CVE-2026-91403 | Security Alert vom 21.10., CVSS 9,1. Das Update sperrt die eMudhra-Zwischenzertifikate in Java SE 8 bis 27 und GraalVM. Wer Java-Anwendungen betreibt, die Zertifikatsketten prüfen, braucht es. |
| LiteLLM | LiteLLM, 21.10. | Version 1.107.0 auf PyPI und die Docker-Tags „latest” und „main-latest” enthielten für rund zwei Stunden einen Infostealer mit Fernzugriff. Es ist die zweite Kompromittierung nach März 2026 (Versionen 1.82.7 und 1.82.8). Sichere Version: 1.106.2 oder neuer. |
| Railway | Railway, 21.10. | Ein Dritter hatte möglicherweise Zugriff auf verschlüsselte Umgebungsvariablen und konnte sie teils entschlüsseln. Railway fordert alle Kunden auf, sämtliche Secrets zu rotieren, und ordnet den Vorfall einer Kampagne gegen Plattformanbieter zu, die auf KI-Inferenz-Zugangsdaten zielt. |
| Zeabur | Zeabur, Oktober | Angriff am 14./15.10. über ein Admin-Token im Klartext in einem Konfigurations-Repository; 321.810 Accounts und 3,2 Millionen Umgebungsvariablen gelesen. Die Plattform wird zum 31.12.2026 eingestellt. |
| Rank Math PRO | The Hacker News, 19.10. | Die WordPress-SEO-Erweiterung wurde in Version 3.0.123 für rund elf Stunden mit einer selbstheilenden Backdoor ausgeliefert (CVE-2026-111862, CVSS 9,8), die einen Admin-Nutzer „wpsupport_” anlegt. Fix 3.0.124; der Plugin-Ordner muss gelöscht werden. |
| UpdraftPlus / UpdraftCentral | TeamUpdraft, 23.10. | Kundendatenbank samt Verbindungsschlüsseln abgeflossen; die Schlüssel wurden genutzt, um Admin-Konten und Backdoor-Plugins auf Kundenseiten zu installieren. Version 1.26.13/2.26.13 widerruft die Schlüssel. |
| AOMEI Backupper / AnyViewer | Help Net Security, 20.10. | Der Update-Server war im Sommer in drei kurzen Zeitfenstern manipuliert und lieferte einen Dropper mit Backdoor aus; Opfer in elf Ländern, darunter Schweiz, Spanien und Portugal. |
| OVHcloud-CLI | IT-Connect, Oktober | Am 19.10. waren für 94 Minuten die Release-Binaries der Versionen 0.11.0 bis 0.15.0 auf GitHub samt Prüfsummen gegen einen Infostealer ausgetauscht, über ein gekapertes Contributor-Konto. |
| Rufus | GitHub-Issue #3064, 24.10. | Brian Krebs berichtete auf Mastodon, eine mit Rufus von rufus.ie erzeugte Windows-Installation habe rund 100 Trojaner enthalten. Entwickler Pete Batard widerspricht: Die Sandbox-Analyse zeige normales Verhalten, die Funde stammten vermutlich aus dem verwendeten ISO. Stand 24.10. gibt es keinen unabhängigen Beleg für eine Kompromittierung. |
Aktiv ausgenutzte Lücken in Firewalls, VPNs und Edge-Geräten
Bei den Geräten am Netzrand war der Oktober schon voll, bevor der Begriff „Black October” aufkam. Die Reihenfolge ist chronologisch; alle Lücken in dieser Tabelle werden aktiv ausgenutzt, sofern nicht anders vermerkt.
| Vorfall | Kennung | Was passiert ist |
|---|---|---|
| Fortinet FortiMail | CVE-2026-104286 | Seit 1.10. im CISA-Katalog. Path Traversal im IBE-Webmail, CVSS 9,8, Schreibzugriff als root ohne Anmeldung. Fix 8.0.2, 7.6.7, 7.4.9; die Reihe 7.2.x bekommt keinen Fix mehr. Bis dahin IBE oder Webmail deaktivieren. |
| Citrix NetScaler ADC/Gateway | CVE-2026-88779 | Zero-Day vom 4.10. (einem Sonntag) in SAML-Konfigurationen, CVSS 8,7. Fix 14.1-73.41, 13.1-64.28. Geräte, die wegen der Lücken CVE-2026-88771 bis -88778 vom Monatsanfang bereits gepatcht waren, mussten erneut gepatcht werden; CVE-2026-88771 (CVSS 9,5) wird mit Webshells und einem angelegten Superuser „sec_monitor” ausgenutzt. |
| Ivanti Connect Secure | CVE-2026-104935 | Zero-Day-Kette, von Volexity am 13.10. beschrieben, ausgenutzt seit 3.10. Die Angreifer griffen LDAP-Daten, LAPS-Passwörter und BitLocker-Schlüssel ab. Betroffen bis 22.8R2.4, 25.1.1.x, 25.1.2.x; ein Teil der Kette (Rechteausweitung) war am 13.10. noch ungepatcht. |
| Cisco Secure Email Gateway | CVE-2026-76519 | BSI-Cyber-Sicherheitswarnung vom 15.10. (Kritikalität hoch). Path Traversal in der Dateiprüfung, CVSS 9,8, Root-Codeausführung per präpariertem Mailanhang ohne Anmeldung. Fix: Content Scanner Tools 25.3.0.5525 oder AsyncOS 15.5.5-014 / 16.5.0-780. Kein Workaround. |
| BeyondTrust Remote Support | CVE-2026-102764 | BSI-Warnung vom 16.10. (Kritikalität sehr hoch). Auth-Bypass mit Dateiupload, CVSSv4 9,3, laut Mandiant seit 29.8. von einem China-nahen Akteur ausgenutzt. Patch BT26-05-RS für 24.3.1 bis 26.2.3. |
| Palo Alto PAN-OS | CVE-2026-0322 | Root-Codeausführung über das Management-Interface, CVSSv4 8,6, „sehr begrenzt” ausgenutzt. Fix u. a. 12.2.4, 12.1.10-h2, 11.2.16. Kein Workaround außer Isolation des Interfaces. |
| PAN-OS GlobalProtect und „k0t” | CVE-2026-0257 / The Hacker News, 23.10. | Die Auth-Bypass-Lücke (CVSS 7,8) ist seit Mai gepatcht und im CISA-Katalog, wird aber weiter von Ransomware-Gruppen genutzt. Die Kampagne „k0t” hat laut Group-IB über 70.000 Zugangsdaten von FortiGate-, FortiWeb- und GlobalProtect-Geräten abgegriffen, teils über eine Lücke aus 2019. |
| FortiOS und PEERSTITCH | CVE-2025-61624 | Seit 16.10. im CISA-Katalog. Eine im April gepatchte CLI-Lücke (CVSS 5,4) wird von einem Akteur für ein speicherresidentes ARM64-Implantat genutzt, das VPN-Session-Prüfungen umgeht. |
| SonicWall SMA 1000 | CVE-2026-102255 | Pre-Auth-SSRF, CVSS 10,0, Patch am 6.10., erste Angriffe am 8.10. Fix 12.4.3-03670, 12.5.0-03082. |
| Atlassian Data Center | CVE-2026-21589 | Dateilese-Lücke ohne Anmeldung in acht Produkten (Jira, Confluence, Bitbucket, Bamboo, Crowd u. a.), CVSSv4 9,3. Rund zwei Stunden nach Veröffentlichung des Proof-of-Concept wurde sie ausgenutzt; seit 15.10. im CISA-Katalog. |
| AhsayCBS Backup-Server | CVE-2026-105133/-105134 | Auth-Bypass plus Codeausführung als SYSTEM; Angriffe ab 7.10., drei Tage nach Veröffentlichung, mit Webshells und Kryptominern. Hotfix 10.3.4.45 / 9.15.2.70; frühere Patches waren unvollständig. Zielgruppe: Managed Service Provider. |
| Fortinet Security Hardening Release | Fortinet, 21.10. | Abgestimmte Updates für FortiOS (8.0.2, 7.6.8, 7.4.13, 7.2.14), FortiManager, FortiAnalyzer, FortiMail und FortiAuthenticator. Fortinet nennt die geschlossenen Lücken erst am 10. November und bedankt sich bei Anthropic, OpenAI, Google und SpaceX für KI-gestützte Tests. Keine Ausnutzung bekannt; Geräte mit Internetanbindung zuerst. |
| HPE Aruba AOS-8/AOS-10 | HPESBNW05162, 22.10. | 72 Lücken in Controllern, Gateways und Access Points, 33 davon kritisch, acht mit CVSS 10,0 (CVE-2026-79844 bis -79851, Auth-Bypass und Befehlsausführung ohne Anmeldung). Fix AOS-10 10.8.1.2, 10.7.2.7, 10.4.1.14; AOS-8 8.13.3.1, 8.10.0.24. Keine Ausnutzung bekannt. |
| Arista VeloCloud Orchestrator | Security Advisory 0199 | CVE-2026-114625, SQL-Injection mit Rechteausweitung in der On-Prem-Variante, als Zero-Day ausgenutzt. Fix 5.2.3.18, 6.1.3.10, 6.4.2.12. Seit 23.10. im CISA-Katalog. |
| Siemens Software Center | SSA-580366 | CVE-2026-110936, DLL-Sideloading, von Siemens bestätigt in ClickFix-Kampagnen ausgenutzt. Behoben in 4.0.9.8 (automatisches Update beim nächsten Start); seit 20.10. im CISA-Katalog. |
| Tor-Exit-Relays | The Hacker News, 21.10. | 333 Exit-Relays leiteten vom 1. bis 5. Oktober SSH-Verbindungen auf zwölf Abfangserver um und erzwangen unverschlüsseltes POP3/IMAP. Nach Anzahl rund 11 Prozent der Exits, nach Kapazität 7,46 Prozent. Die Ebury-Backdoor ist auf zwei Servern eines Relay-Betreibers bestätigt. |
| BlackX UEFI-Bootkit | The Hacker News, 23.10. | Kaspersky beschreibt eine BlackLotus-Weiterentwicklung, die CVE-2022-21894 nutzt und nur dort Secure Boot umgeht, wo das Zertifikat „Windows Production PCA 2011″ nicht in die DBX-Sperrliste aufgenommen wurde. Braucht Admin-Rechte oder physischen Zugriff; Ziele waren diplomatische Einrichtungen in Zentralasien. |
Das BSI hat im Oktober genau drei eigene Cyber-Sicherheitswarnungen veröffentlicht: Cisco Secure Email Gateway, BeyondTrust und PHP2Shell. Wer sich an diesen drei orientiert, hat die wichtigsten Baustellen, aber nicht alle.
Sicherheitslücken in PHP, Node.js, GitLab und Kernel
Die zweite Gruppe sind Lücken in Software, die fast überall steckt: in Webservern, Build-Pipelines, Hypervisoren und Betriebssystemen. Hier ist die Ausnutzung weniger breit belegt, die Angriffsfläche dafür größer.
| Vorfall | Kennung | Was passiert ist |
|---|---|---|
| PHP2Shell | CVE-2026-109618, CVE-2026-109619 | Beide Lücken entstehen, weil PHP nach einem abnormal beendeten Request korrumpierten Speicher zurücklässt; betroffen sind alle Betriebsarten (PHP-FPM, mod_php, FrankenPHP, LiteSpeed). Gefunden von Calif, OpenAI und Wiz, veröffentlicht am 21.10. Fixes: 8.5.12, 8.4.27, 8.3.36, 8.2.35, Source-Backports für 7.4 bis 8.1. The Register berichtet über einen VulnCheck-Exploit, der auch mit ASLR funktioniert. Hintergrund in meinen Beiträgen vom 22. und 23. Oktober. |
| PHP CVE-2026-115560 | PHP-Advisory, 23.10. | Eine weitere Lücke, aber nur unter einer ungewöhnlichen Kombination aus Konfiguration und Anwendungscode ausnutzbar. Empfehlung: session.upload_progress.enabled=0 bis zum nächsten regulären Bugfix-Release. Kein Notfall-Update. |
| Node2Shell / HTTP2Shell | CVE-2026-111497 | Schreibzugriff außerhalb des Puffers im Brotli-Decoder, gefunden von OpenAI Codex Security, benannt und mit Proof-of-Concept versehen von Imperva. Node.js 22.23.4, 24.22.1 und 26.12.1 beheben es; Node 20, 23 und 25 bekommen keinen Fix mehr. Express 5 und body-parser 2 dekodieren Brotli-Bodies standardmäßig, die Angriffsfläche ist also größer, als der Name vermuten lässt. Betroffen ist die Brotli-C-Bibliothek selbst (1.0.3 bis 1.2.0, Fix 1.2.1) und damit auch die Python-Pakete Brotli und brotlicffi; Aikido nennt das HTTP2Shell. Noch keine bestätigte Ausnutzung. |
| GitLab | CVE-2026-110264 | Integer-Überlauf im Regex-Compiler, CVSS 10,0, Codeausführung ohne Anmeldung, betroffen alle Versionen ab GitLab 7.0 aus dem Jahr 2014. Fix in 19.5.1, 19.4.3, 19.3.6 (plus Backports bis 18.11.13). Ruby hat am 23.10. die zugrunde liegenden Onigmo-Fehler in 4.0.9, 3.4.12 und 3.3.13 behoben; jede Ruby-Anwendung, die Regexes aus Nutzereingaben kompiliert, ist betroffen. Keine Ausnutzung bekannt. |
| KVM „PwnEscape” | CVE-2026-99999 | Ausbruch aus einer VM auf den Host über manipulierte Checksum-Offload-Metadaten im virtio-net-Pfad des Linux-Kernels, gefunden bei Vercels Sandbox-Challenge. Fix im Mainline-Kernel am 14.10., Backports bis 5.10. Mehrere Hoster haben ihre VPS-Flotten neu gestartet. |
| Nextcloud / Collabora | CVE-2026-110447 | Befehlsausführung über die App „Collabora Online Built-in CODE Server”, CVSS 9,2, ausgenutzt seit etwa 10. September, Advisory vom 14.10., Fix 26.4.303. Deaktivieren reicht nicht, die App muss entfernt werden. Seit 23.10. im CISA-Katalog. |
| Zammad Helpdesk | CVE-2026-102489/-102490 | Zero-Day-Kette, laut dem niederländischen DIVD am 21.9. von einem autonomen KI-Agenten gegen DIVD selbst eingesetzt. Session Fixation mit Codeausführung in 6.3.0 bis 6.5.4, dazu Rechteausweitung zu root, für die Anfang Oktober noch kein bestätigter Fix vorlag. Seit 2.10. im CISA-Katalog; Empfehlung: Upgrade auf 7.2.0. |
| Plex Media Server | „Plex2Shell”, CVE-2026-96652 u. a. | Kette aus vier Lücken für Codeausführung ohne Anmeldung, im September gepatcht (1.43.3.10861), seit 17.10. in Honeypots beobachtet, seit 20.10. im CISA-Katalog. |
| Linux-Kernel, Trend Micro ZDI | Phoronix, 22.10. | Sechs ungepatchte Kernel-Lücken (darunter zwei RCEs in ksmbd und SMB Direct mit CVSS 9,0) landeten auf der öffentlichen Kernel-Mailingliste statt bei . Finder laut Report: „TrendAI”. |
| Active Directory LDS | CVE-2026-49179, 0patch 22.10. | Befehlsinjektion in AD Lightweight Directory Services: Ein Nutzer mit niedrigen Rechten kann ein Hilfsskript vergiften, das ein Admin später ausführt. Microsoft hat die Lücke im August gepatcht; 0patch liefert Micropatches für Windows-Versionen ohne Support und meint, der neue Microsoft-Code habe einen ähnlichen Fehler. |
| Windows Power Dependency Coordinator | CVE-2026-69459, 0patch 14.10. | Rechteausweitung, von Microsoft im September gepatcht; 0patch-Micropatches für ältere Windows-Versionen. |
| Time4Popcorn | BleepingComputer, 23.10. | CVE-2026-30612: Der Updater des verwaisten Popcorn-Time-Forks lud unsignierte Programme per HTTP von einer abgelaufenen Domain. Eye Security hat die Domain registriert und den Updater per Update abgeschaltet; rund drei Millionen Windows-Clients wurden gesehen. |
Microsoft-Patchday und Exchange-Probleme im Oktober 2026
Der Oktober-Patchday vom 13. Oktober gehört in dieses Lagebild wegen seiner Größe: 1.415 neue Microsoft-CVEs nach Zählung der Zero Day Initiative, erstmals ein vierstelliger Monat und mehr als jedes frühere Microsoft-Gesamtjahr. Aktiv ausgenutzt wurde eine einzige Lücke, CVE-2026-96951, ein Mark-of-the-Web-Bypass in der Windows-Shell. Für Exchange war es das letzte Sicherheitsupdate für die Versionen 2016 und 2019; ab November gibt es Updates nur noch für die Subscription Edition.
Nach den Updates wurden Exchange-Server instabil. Ursache sind laut Exchange Team die Windows-Server-Updates vom Oktober, nicht die Exchange-Sicherheitsupdates: Das Update führt ein Standardlimit von 512 gleichzeitigen Lookups im RPC Endpoint Mapper ein, das unter Exchange-Last erschöpft wird. OWA-Anmeldungen schlagen fehl, Mails bleiben im Postausgang, Sessions brechen mit „MapiExceptionMdbOffline” ab. Der Workaround ist der Registry-Wert EpmapSavedContextCap (REG_DWORD, 65536) unter HKLM\SOFTWARE\Microsoft\Rpc plus Neustart; Microsoft arbeitet laut BleepingComputer an einem Fix und rät von einer Deinstallation ab.
Mehr Patches, mehr Fehler: Microsofts Qualitätsproblem
Damit sind wir bei dem Thema, das in den „Black October”-Listen fehlt, obwohl es für den Betrieb mindestens so wichtig ist wie jede Zero-Day-Lücke: Microsofts Updates reparieren inzwischen fast jeden Monat etwas, das sie im Vormonat kaputt gemacht haben. Ich habe das in den letzten Wochen mehrfach beschrieben, und der Oktober setzt die Reihe fort.
Der September war ein Lehrstück. Stunden nach dem Patchday fielen die Remote-Desktop-Dienste auf Windows Server 2019, 2022 und 2025 aus (KB5122876, KB5122882, KB5122871): Neue Verbindungen blieben bei „Verbindung wird hergestellt” hängen, nach dem ersten Abmelden stürzte der Dienst ab. Microsoft bestritt zunächst bekannte Probleme, bestätigte sie am 11. September und lieferte am 14. September elf Out-of-Band-Updates nach. Am 16. September bestätigte Microsoft, dass Windows 11 nach KB5124008 die Vertrauensstellung zur Domäne verlieren kann, Ursache ist die neue Machine Identity Isolation. Dazu kamen schwarze Bildschirme in RDP- und Hyper-V-Sitzungen, BitLocker-Fehler 24641 und Updates, die sich nach dem ersten Neustart selbst zurückrollten; die Liste steht in meiner Nachlese zum September-Patchday.
Der Oktober macht weiter. Neben dem Exchange-Problem oben können sich auf Windows 11 24H2 bis 26H2 Standardbenutzer nicht mehr per Remote Desktop anmelden (Fehler 0xC000000D), sobald KB5124010 oder ein späteres Update installiert ist und die Administrator Protection aktiv ist, die Microsofts Sicherheits-Baselines mit dem Oktober-Update einschalten. Microsoft hat den Fall am 13. Oktober noch am selben Vormittag auf „Mitigated” gesetzt, was heißt: Workaround vorhanden, Fix offen. Wer Baselines einsetzt, muss die Funktion auf betroffenen RDP-Hosts abschalten; Details in der Nachlese zum Oktober-Patchday. Microsoft selbst hat im MSRC angekündigt, dass Out-of-Band-Updates häufiger werden; Notfall-Patches sind damit Teil des Plans.
Das ist die Kehrseite der Zahlen aus dem Abschnitt davor. Microsoft findet mit MDASH mehr Bugs als je zuvor und packt sie in Pakete mit über tausend Fixes, die in einem Monat auf dieselben Geräte treffen wie Preview-Updates und neue Baselines. Getestet wird das Zusammenspiel offenbar nicht; getestet wird beim Kunden. Für Microsoft ist der Rekord-Patchday ein Beleg dafür, dass die Verteidiger schneller werden. Für den, der die Server betreibt, ist er vor allem ein Rekord an Stellen, an denen etwas schiefgehen kann.
Daraus folgt für mich eine Empfehlung, die quer zu allem steht, was Microsoft derzeit verlangt: Windows-Updates einen Monat versetzt einspielen. Wer den Oktober-Patchday erst im November installiert, bekommt die Fixes für RDS, Exchange und Domänenvertrauen mitgeliefert, statt sie selbst zu entdecken. Die Drei-Tage-Regel, die Microsoft im Juli vorgestellt hat, hätte im September bedeutet, dass die Verteilung an dem Tag abgeschlossen war, an dem Microsoft die Probleme eingestand. Solange die Qualität so bleibt, ist ein beschleunigter Patchrhythmus für Windows keine Sicherheitsmaßnahme, sondern ein zusätzliches Betriebsrisiko.
Fairerweise: Das gilt für Windows-Clients und interne Server. Für alles, was aus dem Internet erreichbar ist und aktiv angegriffen wird, gilt es nicht. Eine FortiMail mit CVE-2026-104286 oder ein NetScaler mit CVE-2026-88779 wartet keinen Monat, weil der Angreifer nicht wartet. Ein schlechter Patch lässt sich deinstallieren, ein kompromittierter Domänencontroller nicht. Die Kunst besteht darin, beides auseinanderzuhalten: Perimeter sofort, Windows mit Abstand und Testring.
Datenpannen, Ausfälle und Angriffe auf Kommunen
| Vorfall | Kennung | Was passiert ist |
|---|---|---|
| Supermarkt-Kühlanlagen Frankreich | INCIBE-CERT | In der Nacht auf den 12.10. wurden offen im Internet erreichbare Kühlsteuerungen (Danfoss, Copeland, Dixell) in mehreren hundert französischen Supermärkten manipuliert; Lebensmittelverluste in zweistelliger Millionenhöhe. CERT-FR hat die Warnung CERTFR-2026-ALE-012 veröffentlicht. Keine Zuordnung zu einem Akteur. |
| Ahold Delhaize | The Register, 19.10. | Der Lebensmittelkonzern (Albert Heijn, Stop & Shop, Food Lion, Giant) hatte ab dem 12.10. Websites und Lieferdienste offline, in den Niederlanden fast zwei Wochen. Keine Hinweise auf Datenabfluss. |
| IDC Frontier (SoftBank, Japan) | BleepingComputer, Oktober | Ransomware auf einen Cloud-Anbieter am 7.10.; 495 Kunden inklusive Kommunen betroffen, Daten in vier Zonen vermutlich nicht wiederherstellbar. Japans Regierung rief in der Folge eine Notfallsitzung ein. |
| GMO Onamae Desktop Cloud | GMO Internet, 22.10. | 26.739 virtuelle Server kompromittiert, alle am 21.10. abgeschaltet; offenbar Zugangsdaten für Devisenhandel (MT4/MT5) abgegriffen, Kunden melden unautorisierte Trades. |
| Google Cloud London | The Register, 20.10. | Stromproblem in der Zone europe-west2-b am 20.10., rund acht Stunden Störung; betroffen unter anderem Lloyds, HSBC, Revolut, Royal Mail und britische Gerichte. Kein Angriff. |
| ING Deutschland | Stuttgarter Zeitung/dpa, 20.10. | Login-Störung am Morgen des 20.10., laut ING eine technische Störung ohne Hinweis auf einen Angriff und ohne Bezug zum Google-Ausfall. |
| CyberCartel, Lateinamerika | Straiker, 21.10. | Das Orchestrierungssystem „CARLIY0S” setzt Claude in Cursor als Kommandanten ein, Sub-Agenten für Aufklärung und Exploit-Erzeugung, fünf Grok-Instanzen zum Durchsuchen gestohlener Secrets; über 400 Finanzziele in wenigen Monaten. Modelle, die offensive Anfragen verweigerten, wurden durch ein fest kodiertes lokales Skript ersetzt. |
| SafePay-Ransomware | CISA/FBI AA26-293A, 20.10. | Gemeinsame Warnung mit rund 600 Opfern in Amerika, Europa und Australien; Einstieg über gestohlene Zugangsdaten, VPN-Geräte und Phishing. |
| Capcom ID | Capcom, 22.10. | Über 11,7 Millionen E-Mail-Adressen samt Login-Metadaten abgeflossen, bei 196 Konten wurden Passwörter durch die Angreifer geändert. Keine Passwörter oder Kartendaten. |
| Pizza Hut Japan | Pizza Hut Japan, 23.10. | Zugriff auf die Zahlungs-API des Online-Bestelldienstes am 19.10.; Kunden-IDs, E-Mails, Telefonnummern, Session-Tokens und Transaktionsdaten betroffen, keine Kartendaten. |
| Coop Italia | ransomware.live, 23.10. | Von der Gruppe Qilin auf deren Leak-Seite gelistet; eine Stellungnahme von Coop lag bis Redaktionsschluss nicht vor. |
| CDU-Kreisverband Heilbronn | heise, 19.10. | Ein per Phishing übernommenes Mailkonto, von dem rund 5.000 Phishing-Mails verschickt wurden, auch an den Bundeskanzler. LKA und Generalstaatsanwaltschaft ermitteln. |
| AfD-Leak | Lilith Wittmann, 20.10. | Zwei Einbrüche über die WordPress-Instanz wahlkampf.afd.de, rund 300 Gigabyte aus etwa 300 Postfächern; der Index der Veröffentlichungsplattform zählt 421.179 E-Mails. |
| Samsung und Vizio | Studie „Watching the Watchers” | Eine Northeastern-Studie mit 12 Fernsehern zeigt, dass Samsung- und Vizio-Geräte nach dem Opt-out weiter Datenverkehr erzeugen, der zu ACR-Tracking passt. Da der Verkehr verschlüsselt ist, bleibt die fortgesetzte Erfassung eine Schlussfolgerung. |
| Interpol Serengeti III | Interpol, 22.10. | Die gute Nachricht des Monats: 21 Länder, 1.462 Festnahmen, 10.909 zerschlagene Netzwerke, über 105 Millionen Dollar sichergestellt, 65.929 identifizierte Opfer. |
In Deutschland traf es im Oktober mehrere Verwaltungen. Die Stadtverwaltung Eichstätt wurde in der Nacht zum 9. Oktober verschlüsselt, der Großteil der Daten vorher kopiert, das Rathaus lief im Notbetrieb. Das Landratsamt Cham wehrte am 8. Oktober einen DDoS-Angriff ab, der zeitweise Mail, Telefonie und Internet mehrerer Gemeinden im Behördennetz lahmlegte. Die Kreisverwaltung Oberspreewald-Lausitz schaltete am 20. Oktober nach einem Hinweis des Innenministeriums auf einen kompromittierten Client vorsorglich alle Systeme ab. Und wegen PHP2Shell gingen am 21. und 22. Oktober die Stadt Münster samt Universität und Kliniken sowie das Landratsamt Biberach vorsorglich vom Netz.
Ist der Oktober 2026 wirklich ungewöhnlich? Die Zahlen
Der erste Reflex nach so einer Liste ist: Ja, offensichtlich. Der zweite sollte sein, nachzuzählen. Drei Zeitreihen helfen dabei: die veröffentlichten CVE-Einträge pro Monat, die neuen Microsoft-CVEs pro Patchday und die monatlichen Neuaufnahmen in den CISA-Katalog der aktiv ausgenutzten Lücken (KEV).
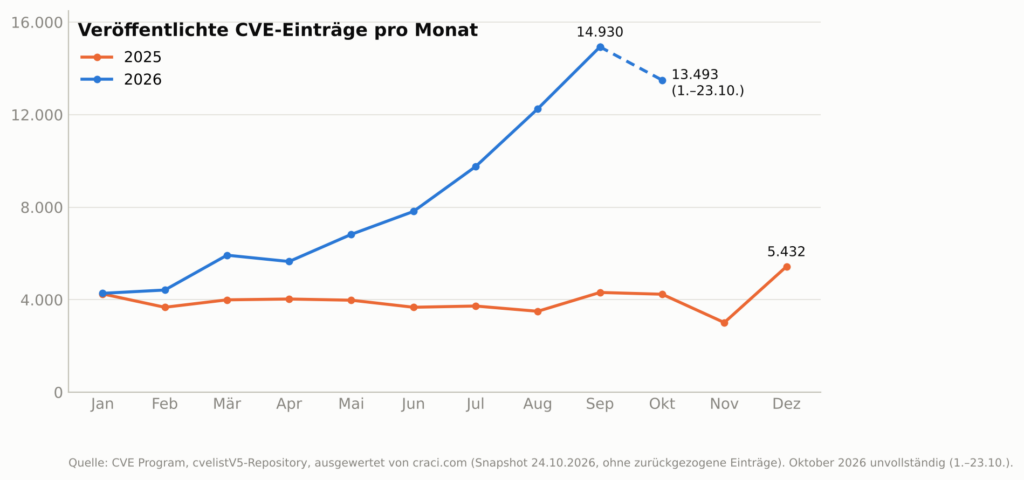
Beim CVE-Volumen ist die Lage eindeutig. 2025 lagen die Monate nach den cvelistV5-Daten des CVE-Programms zwischen 3.010 und 5.432 Einträgen, im Schnitt 3.984 pro Monat. 2026 begann der Januar mit 4.275 und stieg dann fast jeden Monat: 7.815 im Juni, 9.756 im Juli, 12.255 im August, 14.930 im September. Der Oktober steht nach 23 Tagen bei 13.493, das sind rund 587 pro Tag; hochgerechnet auf den Monat wären das etwa 18.000. Bis zum 23. Oktober hat das Jahr 2026 mit 85.338 Einträgen das gesamte Jahr 2025 (47.802) um 78 Prozent übertroffen. Die Prognose von FIRST lag im Februar noch bei einem Median von 59.427 für das ganze Jahr. Zum Vergleich: Der BSI-Lagebericht 2025 nannte durchschnittlich 119 neue Schwachstellen pro Tag und wertete das als Anstieg um 24 Prozent. Der Oktober 2026 liegt rund beim Fünffachen davon. Der CERT-Bund-Zähler im Warn- und Informationsdienst stand am 23. Oktober bei WID-SEC-2026-4141, allein an diesem Vormittag kamen 23 neue Advisories dazu.
Fairerweise gehört dazu: Der Oktober ist beim CVE-Volumen nicht der Spitzenmonat, das war der September. Der Oktober setzt den Trend fort, er erfindet ihn nicht. Was im Oktober neu ist, ist die Dichte der ausgenutzten Lücken in Basiskomponenten innerhalb weniger Tage: PHP, Node.js, GitLab, Citrix, Ivanti, Fortinet, Collabora, VeloCloud, dazu zwei Lieferkettenangriffe auf Entwicklerwerkzeuge an einem einzigen Tag.
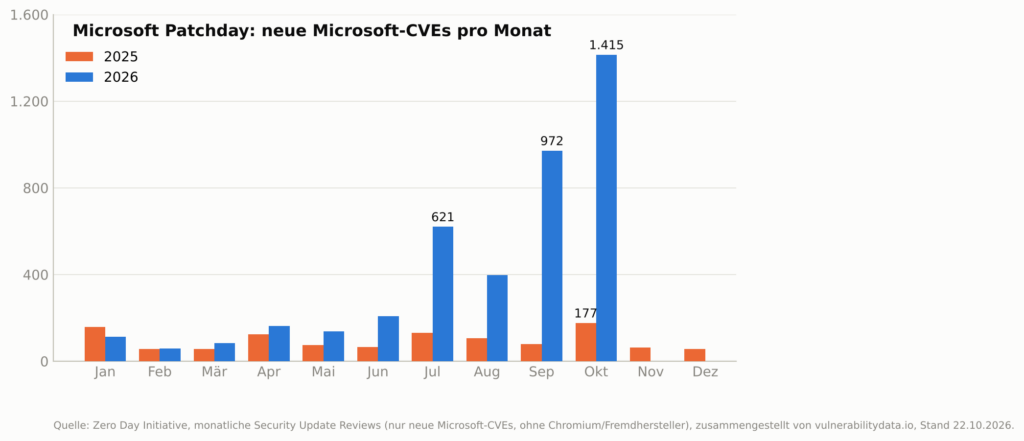
Bei Microsoft ist der Sprung noch deutlicher. Die Monate Januar bis Juni 2026 lagen nach ZDI-Zählung noch zwischen 58 und 208 CVEs, dann kamen 621 im Juli, 398 im August, 972 im September und 1.415 im Oktober. 2025 lag der stärkste Monat bei 177, das gesamte Jahr 2023 bei 914. Gleichzeitig ist die Zahl der Zero-Days nicht gestiegen: 15 Microsoft-Zero-Days von Januar bis Oktober 2026 gegenüber 17 im selben Zeitraum 2023. Microsoft hat diese Entwicklung im Juli selbst angekündigt: Das hauseigene Scanning-System MDASH setzt mehrere KI-Modelle auf Windows-Binaries an, und Kunden sollen sich auf ein höheres Volumen pro Patchday einstellen.
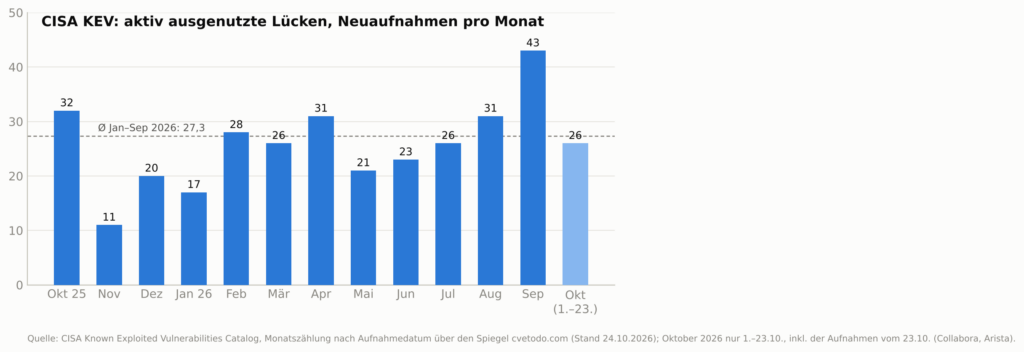
Und jetzt die Zahl, die das Bild relativiert. Der CISA-Katalog aktiv ausgenutzter Lücken ist von Januar bis September 2026 um durchschnittlich 27,3 Einträge pro Monat gewachsen. Der September war mit 43 ein Ausreißer, der Oktober steht nach 23 Tagen bei 26 Neuaufnahmen, also exakt im Durchschnitt. Die Google Threat Intelligence Group beziffert in ihrer Analyse vom 30. September die Zahl der in freier Wildbahn ausgenutzten Lücken auf 18 pro Monat (2025: 10,5) und die Zero-Days auf 11 pro Monat (2025: 8). Das ist ein deutlicher Anstieg, aber er bleibt weit hinter dem Anstieg der Veröffentlichungen zurück: Nur 0,23 Prozent aller 2026 veröffentlichten Lücken wurden ausgenutzt, eine von 431. Die Zahl der Lücken explodiert, die Zahl der Angriffe steigt moderat.
Mein Fazit aus den Zahlen: Der Oktober 2026 ist beim Finden und Veröffentlichen von Lücken ein Rekordmonat in einem Rekordjahr. Beim Ausnutzen ist er ein normaler Monat in einem Jahr, in dem „normal” rund 70 Prozent über dem Vorjahr liegt. Beides stimmt gleichzeitig, und das Gefühl der Überforderung kommt aus der Kombination.
KI als Brandbeschleuniger auf beiden Seiten
Dass KI hinter dem Volumen steckt, ist keine Vermutung mehr, die Hersteller sagen es selbst. Microsoft nennt MDASH als Grund für die Patchday-Zahlen. Fortinet bedankt sich bei vier KI-Laboren für die Tests, die zum Hardening-Release führten. Der Node.js-Fehler wurde von OpenAI Codex Security gefunden, PHP2Shell von OpenAI und Wiz mitentdeckt, die Linux-Kernel-Lücken auf der Mailingliste trugen den Finder „TrendAI”. Anthropic hat am 6. Oktober für sein Project Glasswing mindestens 129.000 verifizierte Schwachstellen bei Partnerunternehmen zwischen April und Juli gemeldet, über 33.000 davon als kritisch oder hoch eingestuft, und hält diese Zahl für eine Untererfassung um mindestens den Faktor fünf. Für curl, ein Projekt mit einer Handvoll Kern-Maintainer, hat Daniel Stenberg am 20. Oktober angekündigt, Low- und Medium-Reports künftig öffentlich zu bearbeiten, weil das Meldevolumen das Team an die Grenze bringt; das Release 8.23.0 vom 14. Oktober schloss 24 CVEs auf einmal. Sam Altman sagte in einem Vortrag an der Stanford Graduate School of Business laut Berichten, KI finde inzwischen Fehler bis auf Hardware-Ebene, und er glaube nicht mehr, dass sich alle einfach patchen ließen.
Auf der Angreiferseite ist der Oktober der Monat, in dem KI-gesteuerte Angriffe von Einzelfällen zum Muster wurden. Microsoft beschreibt ARTEX, das Storm-0940 bei ConnectWise nutzte, als Open-Source-Framework mit mehreren Sprachmodell-Agenten, mit dem der Akteur in mehreren Fällen in unter drei Stunden von der Zielauswahl zum privilegierten Zugriff kam; Hunderte Organisationen seit September. Straiker beschreibt mit CARLIY0S ein System, das Claude als Kommandanten und Grok als Datensammler kombiniert und über 400 Finanzziele bearbeitete. Unit 42 beobachtete bei PHP2Shell einen Angriff auf eine europäische Behörde, bei dem agentische KI-Plattformen innerhalb von zwei Stunden nach dem Einbruch Passwort-Hashes und MFA-Geheimnisse abzogen und einen Domain-Admin-Zugriff versuchten. Volexity schreibt bei der Ivanti-Kette von LLM-Einsatz durch die Angreifer, DIVD bei Zammad von einem autonomen Agenten, und die Agentenplattform Cairn wurde laut SecurityWeek missbraucht, um über 100 Organisationen mit mehr als 1.100 Angriffsprojekten anzugehen, Erfolgsquote rund zehn Prozent. Die Beobachtung von Mandiant aus dem Frühjahr, dass die mittlere Zeit bis zur Ausnutzung bereits negativ ist, also vor dem Patch liegt, passt dazu; die Atlassian-Lücke war zwei Stunden nach dem PoC unter Beschuss.
Die Gegenposition verdient einen eigenen Absatz, weil sie stark ist. Dustin Childs von der ZDI schreibt in seinem Oktober-Review, KI erfinde die Bugs nicht, sie seien alle schon da gewesen; sie verkürze nur die Zeit zwischen Existenz und Entdeckung, und die Entdeckung skaliere schneller als die Ausnutzung. GTIG zeigt, dass KI-gefundene Lücken zu 58 Prozent als mittel und nur zu vier Prozent als hoch eingestuft werden, und dass rund 5.000 der 2026er-CVEs allein auf automatische Linux-Kernel-Zuweisungen entfallen, ohne einen einzigen beobachteten Zero-Day. VulnCheck zählte im ersten Halbjahr 1.061 KI-attribuierte Lücken, von denen 14 ausgenutzt wurden, 1,3 Prozent. Und Daniel Stenberg hat im Mai in einem Blogbeitrag nüchtern aufgeschrieben, dass von fünf als bestätigt gemeldeten Mythos-Funden in curl genau einer eine echte, niedrig eingestufte Schwachstelle war. Wer sagt, der „Black October” sei vor allem eine Veröffentlichungswelle, deren Etikett den Blick auf die eigentliche Uhr, die Ausnutzungsgeschwindigkeit, verstellt, hat die Zahlen auf seiner Seite.
Ich halte beide Lesarten für richtig, und das ist das Problem. Für Hersteller und Maintainer ist die Flut echt, und sie können sie nicht abarbeiten: Von den Glasswing-Funden in Open-Source-Projekten waren Anfang Oktober nach einer Auswertung des Disclosure-Dashboards 6.157 offengelegt und 516 gepatcht, 8,4 Prozent. Für Betreiber ist die Ausnutzung echt, und die passiert zunehmend in Stunden statt Wochen. Die Lücke zwischen beidem, also zwischen dem, was bekannt ist, und dem, was gefixt und eingespielt ist, wird größer. Genau in dieser Lücke arbeiten ARTEX und CARLIY0S.
Was Sie jetzt prüfen sollten
Bei dieser Menge hilft keine Liste mit 60 Punkten, sondern eine Reihenfolge. Zuerst alles, was aus dem Internet erreichbar ist und aktiv angegriffen wird: PHP (8.5.12, 8.4.27, 8.3.36, 8.2.35 oder Backport), Citrix NetScaler, Ivanti Connect Secure, FortiMail und FortiOS, PAN-OS, Cisco Secure Email, BeyondTrust Remote Support, Atlassian Data Center, SonicWall SMA, Nextcloud mit Collabora-App, Arista VeloCloud. Wer eines dieser Produkte seit Anfang Oktober ungepatcht betrieben hat, sollte nicht patchen und weitermachen, sondern von einer Kompromittierung ausgehen und danach suchen; bei Citrix, Ivanti und BeyondTrust liegen die Indikatoren in den verlinkten Berichten.
Zweitens die Lieferkette: Wer ConnectWise Cloud Backup oder SkyKick im Einsatz hatte, prüft die App-Registrierungen und Rollenzuweisungen im Microsoft-365-Tenant, nicht nur die Anmeldeprotokolle. Wer LiteLLM, Railway, Zeabur, Rank Math PRO, UpdraftPlus oder die OVHcloud-CLI nutzt, rotiert Secrets und sucht nach fremden Admin-Konten. Wer Java betreibt, spielt das eMudhra-Update ein und prüft, ob eigene Zertifikatsketten über eMudhra liefen.
Drittens die stille Masse: Node.js, Brotli-Pakete in Python, GitLab und Ruby, der Linux-Kernel wegen PwnEscape. Hier ist noch keine breite Ausnutzung belegt, aber Florian Roth hat recht mit seiner Warnung, dass automatisierte Scans auf Node2Shell nicht lange auf sich warten lassen. Und bei Exchange: Wer nach den Oktober-Updates OWA-Aussetzer oder stehende Warteschlangen sieht, braucht den Registry-Workaround aus dem Exchange-Team-Blog, keine Deinstallation.
Viertens die Windows-Landschaft: Das Oktober-Update auf Clients und internen Servern einen Monat versetzt einspielen, vorher die Release-Health-Seite und die bekannten Probleme lesen, dann mit einem Testring je Serverrolle beginnen, bei Remote-Desktop-Hosts mit echten An- und Abmeldungen über mehrere Stunden. Wer das Oktober-Update schon installiert hat, prüft Exchange auf den RPC-Workaround und RDP-Hosts auf die Administrator Protection. Und unabhängig vom Rhythmus: Management-Interfaces gehören nicht ins Internet, das war schon vor PHP2Shell so; dass Palo-Alto-VMs und NetScaler nach Posts von Kevin Beaumont, über die mehrere Portale berichten, ohne ASLR laufen, macht es nur dringender.
Fazit
Der Oktober 2026 hat in gut drei Wochen Lieferkettenangriffe auf Backup-, Entwickler- und WordPress-Werkzeuge, ein Dutzend aktiv ausgenutzte Lücken in Firewalls und VPN-Gateways, kritische Fehler in PHP, Node.js, GitLab und dem Linux-Kernel, einen Patchday mit 1.415 CVEs, vier deutsche Verwaltungen im Notbetrieb und die erste von Microsoft als Welle beschriebene KI-gesteuerte Angriffskampagne gebracht. Der Name „Black October” ist eine Zuspitzung, aber keine Übertreibung.
Ungewöhnlich ist der Monat beim Volumen, nicht bei der Ausnutzung. 13.493 CVE-Einträge in 23 Tagen gegenüber knapp 4.000 pro Monat im Vorjahr, 1.415 Microsoft-CVEs an einem Dienstag, 129.000 verifizierte Funde aus einem einzigen KI-Programm: Das ist die neue Grundlast, und sie wird im November nicht sinken. Die Ausnutzung steigt langsamer, aber sie wird schneller, und sie wird von denselben Modellen gesteuert, die die Lücken finden.
Die unbequeme Wahrheit dahinter: Microsoft ist in dieser Lage sein eigener größter Gegner. Je mehr Lücken die KI findet, desto größer die Updates, und desto häufiger reißen sie Remote Desktop, Exchange oder das Domänenvertrauen mit. Schneller patchen hilft nur, wenn die Patches halten. Solange sie das nicht tun, bleibt für Windows ein Monat Abstand die bessere Antwort, und für alles am Perimeter das Gegenteil.
Mein Vorschlag für die kommende Woche: Nehmen Sie die Liste der aktiv angegriffenen Produkte aus dem Abschnitt oben, gleichen Sie sie mit Ihrem Bestand ab, und tragen Sie für jedes Gerät am Perimeter ein, wann es zuletzt gepatcht wurde und ob das Management-Interface von außen erreichbar ist. Das ist eine Stunde Arbeit. Die Angreifer brauchen für denselben Abgleich ein paar Minuten. Und tragen Sie daneben ein, wann der Oktober-Patchday auf Ihren Windows-Servern ansteht: nicht diese Woche.
Quellen:
- Microsoft Security: AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise (21.10.2026)
- Microsoft: Evolving Windows vulnerability management to meet the speed of AI-powered discovery (09.07.2026)
- Microsoft Exchange Team: Exchange servers may become unstable after installation of October 2026 Windows updates (Oktober 2026)
- eMudhra: eMudhra to exit global SSL/TLS certificate business (22.10.2026)
- Mozilla Bugzilla: Bug 2083449 eMudhra (20.10.2026)
- Oracle: Security Alert Advisory CVE-2026-91403 (21.10.2026)
- LiteLLM: Security incident Oct 21 2026 (21.10.2026)
- Railway: Security Disclosure Wednesday, October 21st (21.10.2026)
- Pete Batard: GitHub-Issue #3064 zu Brian Krebs’ Rufus-Post (24.10.2026)
- Fortinet: Fortinet Releases Security Hardening Release for Multiple Products (21.10.2026)
- HPE: Security Bulletin HPESBNW05162 (22.10.2026)
- Palo Alto Networks: Advisory CVE-2026-0257 (13.05.2026)
- Siemens ProductCERT: SSA-580366 DLL Sideloading Vulnerability in Siemens Software Center (15.10.2026)
- Arista: Security Advisory 0199 (22.10.2026)
- PHP: Advisories GHSA-w8hw-w9fx-j79w und GHSA-6wmf-4rv5-p3rp (21.10.2026)
- PHP: Advisory zu CVE-2026-115560 (23.10.2026)
- Node.js: October 2026 Security Releases (21.10.2026)
- Imperva: Node2Shell: From Brotli Data to Remote Code Execution (22.10.2026)
- Aikido: Node2Shell evolves to HTTP2Shell (23.10.2026)
- GitLab: Patch Release 19.5.1 (21.10.2026)
- Ruby: Regexp compilation fixes related to GitLab’s CVEs (23.10.2026)
- NVD: CVE-2026-99999 (Oktober 2026)
- 0patch: Micropatches für CVE-2026-49179 (22.10.2026)
- 0patch: Micropatches für CVE-2026-69459 (14.10.2026)
- Straiker: Inside CARLIY0S (21.10.2026)
- Unit 42: Threat Brief CVE-2026-109618 / CVE-2026-109619 (aktualisiert 23.10.2026)
- Volexity: Chained exploitation of Ivanti Connect Secure zero-days (13.10.2026)
- BSI: Cyber-Sicherheitswarnung Cisco Secure Email Gateway 2026-297701-1032 (15.10.2026)
- BSI: Cyber-Sicherheitswarnung BeyondTrust Remote Support 2026-297832-1032 (16.10.2026)
- CERT-Bund: Warn- und Informationsdienst, Security Advisories (Stand 23.10.2026)
- CISA/FBI: SafePay Ransomware Advisory AA26-293A (20.10.2026)
- Capcom: IR-Mitteilung zu CAPCOM ID (22.10.2026)
- Pizza Hut Japan: Mitteilung zum unbefugten Zugriff (23.10.2026)
- Interpol: Cybercrime crackdown in Africa nets 1,462 arrests (22.10.2026)
- Lilith Wittmann: Zweimal gehackt: Wie 300 Gigabyte AfD-Daten abflossen (20.10.2026)
- Zeabur: October 2026 Security Incident (Oktober 2026)
- TeamUpdraft: Security incident October 2026 (aktualisiert 23.10.2026)
- GMO Internet: Notice regarding Onamae.com Desktop Cloud (22.10.2026)
- Stadt Eichstätt: Cyber-Attacke auf Stadtverwaltung (22.10.2026)
- Landkreis Cham: Cyberangriff auf Landratsamt Cham erfolgreich abgewehrt (13.10.2026)
- Anthropic: Cyber Verification Program (06.10.2026)
- Google Threat Intelligence Group: Vulnerability Discovery and Exploitation Trends in the AI Era (30.09.2026)
- Zero Day Initiative: The October 2026 Security Update Review (13.10.2026)
- Daniel Stenberg: Do minor curl vulnerabilities in the open (20.10.2026)
- Daniel Stenberg: Mythos finds a curl vulnerability (11.05.2026)
- FIRST: CVE Forecast 2026 (11.02.2026)
- VulnCheck: State of Exploitation 1H 2026 (28.07.2026)
- Northeastern University: Watching the Watchers (Studie, 2026)
- craci.com: CVE Publication Data, Auswertung des cvelistV5-Repositorys (Snapshot 24.10.2026)
- vulnerabilitydata.io: Microsoft Patch Tuesday, Monatszählung nach ZDI (Stand 22.10.2026)
- cvetodo.com: CISA KEV Monatsübersicht (Stand 24.10.2026)
- BleepingComputer: Microsoft October Windows Server updates cause Exchange issues (19.10.2026)
- BleepingComputer: Microsoft: Recent Windows updates may trigger Remote Desktop failures (Oktober 2026)
- BleepingComputer: Microsoft September updates cause RDS failures on Windows Server (September 2026)
- Microsoft Release Health: Windows 11, version 24H2 known issues (Stand Oktober 2026)
- Microsoft Support: KB5124010 (22.09.2026)
- BleepingComputer: Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days (13.10.2026)
- BleepingComputer: Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers (15.10.2026)
- BleepingComputer: Citrix patches NetScaler SAML zero-day exploited in attacks (04.10.2026)
- BleepingComputer: Hackers exploit critical Atlassian flaw after public PoC release (07.10.2026)
- BleepingComputer: Abandoned Popcorn Time app exposed millions of devices to RCE attacks (23.10.2026)
- BleepingComputer: Ransomware attack disrupts Japan’s IDCF cloud used by govt clients (Oktober 2026)
- The Register: PHP2Shell exploit bypasses protections designed to stop remote code execution (22.10.2026)
- The Register: Google Cloud London outage (20.10.2026)
- The Register: Grocery giant Ahold Delhaize confirms cyberattack (19.10.2026)
- The Hacker News: Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials (23.10.2026)
- The Hacker News: Attackers hijacked over 300 Tor exit relays (21.10.2026)
- The Hacker News: BlackX UEFI bootkit bypasses Secure Boot (23.10.2026)
- The Hacker News: Critical SonicWall SMA 1000 flaw (12.10.2026)
- The Hacker News: Popular WordPress SEO plugin Rank Math backdoored (19.10.2026)
- SecurityWeek: AI Platform Cairn Abused to Hack Over 100 Organizations (20.10.2026)
- Help Net Security: AOMEI Backupper compromised in supply chain attack (20.10.2026)
- Help Net Security: CVE-2026-0322, CVE-2026-76519, CVE-2026-105133/105134 exploited (15.10.2026)
- Huntress: AhsayCBS flaws exploited (08.10.2026, aktualisiert 12.10.)
- DIESEC: Zammad zero-day vulnerabilities CVE-2026-102489/102490 (06.10.2026)
- Greenbone: FortiMail vulnerability actively exploited (12.10.2026)
- IT-Connect: OVHcloud CLI binaries on GitHub were tampered with (Oktober 2026)
- INCIBE-CERT: Cyberattack on supermarket refrigeration systems in France (Oktober 2026)
- Phoronix: LKML New Trend Vulnerabilities (22.10.2026)
- Rescana: HPE Aruba AOS CVE-2026-79844 (Oktober 2026)
- heise: Phishing-Angriff auf Merz und viele andere: CDU-Mailkonto in Heilbronn gehackt (19.10.2026)
- Stuttgarter Zeitung/dpa: Störung der ING-App, kein Hinweis auf Hacker (20.10.2026)
- CBS News: Jared Kushner pushes back on report of hacked phone (Oktober 2026)
- ransomware.live: Coop Italia bei Qilin (23.10.2026)
- Niederlausitz aktuell: Verdacht auf Cyberangriff, Kreisverwaltung OSL weitgehend lahmgelegt (21.10.2026)
- ms-aktuell: PHP-Sicherheitslücke in Münster (22.10.2026)
- new-facts.eu: PHP-Sicherheitslücke, Homepage Landratsamt Biberach offline (22.10.2026)
- Security-Insider: BSI-Lagebericht IT-Sicherheit 2025 (November 2025)
- complexdiscovery: Inside Mandiant’s M-Trends 2026 findings (2026)
- Matthew Wong: Project Glasswing patching deficit in open source (Oktober 2026)
- Security Boulevard: Altman warns of escalating cyber crisis (24.10.2026)
- Borncity: „Black October” 2026: IT-Katastrophen der letzten Tage (22.10.2026)
- Borncity: Black October Teil 2 (23.10.2026)
- Borncity: Black October Teil 3 (24.10.2026)