Deutschland wappnet sich gegen Saboteure. Am 28. Oktober 2026 hat das Bundeskabinett die Neufassung der Sicherheitsüberprüfungsfeststellungsverordnung als „Sabotageschutzverordnung des Bundes“ beschlossen. Wer künftig an der Leitwarte eines großen Wasserwerks sitzt, ein LNG-Terminal steuert oder das Stromnetz nach einem Blackout wieder hochfährt, wird vorher durchleuchtet, mit Beteiligung des Verfassungsschutzes. Russland soll merken, dass hier jemand aufpasst.
Bei Wasserwerken passt der Staat ab 22 Millionen Kubikmetern Trinkwasser im Jahr auf. Darunter beginnt das Land, in dem rund 93 Prozent aller Gemeinden liegen und gut 40 Prozent der Bevölkerung wohnen. Dort gilt für die Sicherheit der Wasserversorgung, des Abwassers und der Verwaltung dasselbe wie seit Jahren: Man hofft. Dass das so bleibt, haben die Bundesländer bei NIS-2 sogar einstimmig beschlossen.
Dieser Kommentar stellt die beiden neuen Verordnungen vor, sortiert ein, was sie leisten, und rechnet nach, wen sie auslassen. Ich habe über diese Schieflage hier schon mehrfach geschrieben, zuletzt in „Null von 421“ und „Kommunale Resilienz: Verbindlich sollen nur die anderen sein“. Die neue Verordnung liefert keinen Anlass, die Bewertung zu ändern. Sie liefert einen neuen Beleg. Und sie liefert eine Pointe: Die Maßstäbe, die der Bund jetzt für Leitwarten festlegt, gelten für den Gesetzgeber selbst nicht.
Was das Kabinett zur Sicherheitsüberprüfung in kritischer Infrastruktur beschlossen hat
Es sind zwei Verordnungen aus dem Haus von Innenminister Alexander Dobrindt. Die erste fasst die Sicherheitsüberprüfungsfeststellungsverordnung (SÜFV) neu. Diese Verordnung legt fest, welche Stellen in Behörden und Unternehmen als „sicherheitsempfindlich“ gelten und deren Beschäftigte deshalb nach dem Sicherheitsüberprüfungsgesetz geprüft werden. Laut dpa-Bericht kommen neu dazu:
- Betreiber von Anlagen, die das Stromnetz nach einem Totalausfall wieder hochfahren können
- Betreiber digitaler Energiesysteme mit mehr als drei Gigawatt Leistung
- große Wasserwerke, die mindestens 22 Millionen Kubikmeter Trinkwasser im Jahr fördern
- Steuerzentralen größerer Talsperren
- an das Gasnetz angeschlossene Terminals für Flüssigerdgas
Die zweite, eine Änderungsverordnung, betrifft das Modulare Warnsystem des Bundes (MoWaS), die zentrale Infrastruktur, über die der Bund die Bevölkerung warnt. Künftig wird auch technisches Personal der Landesrundfunkanstalten überprüft, sofern es an der Verbreitung von Warnmeldungen beteiligt ist. Das Ministerium rechnet laut dpa mit rund 50 Fällen.
Wie gründlich geprüft wird, hängt vom Arbeitsplatz ab. Die einfache Überprüfung (Ü1) umfasst Registerabfragen und einen Blick auf öffentlich zugängliche Informationen im Netz, soziale Medien eingeschlossen. Die erweiterte (Ü2) bezieht in der Regel Ehe- oder Lebenspartner ein, die höchste Stufe (Ü3) auch Befragungen im Umfeld. Die Betroffenen müssen zustimmen, das Bundesamt für Verfassungsschutz wirkt mit. Die Begründung der Bundesregierung, wie sie das Handelsblatt zusammenfasst: Angriffe unterhalb der Kriegsschwelle, vor allem die hybride Bedrohung durch Russland, haben seit 2022 zugenommen. Dobrindt formuliert es so: „Hybride Bedrohungen sind reale Gefahren für Deutschlands Sicherheit.“
Dem Satz widerspreche ich nicht. Ich widerspreche der Annahme, dass diese Gefahren erst ab 22 Millionen Kubikmetern real werden.
Die Schwellenwerte der Sabotageschutzverordnung, von unten gelesen
Zweiundzwanzig Millionen Kubikmeter im Jahr fördert kein Gemeindewasserwerk. Das ist eine Anlage für eine Großstadt oder für einen großen Zweckverband. Für alle anderen ändert sich durch die Verordnung nichts. Das ist erst einmal nur eine Beschreibung ihres Zuschnitts. Sie regelt Personalüberprüfungen. Niemand will, dass der Klärwärter einer Landgemeinde eine Ü2 mit Partnerbefragung durchläuft, nur damit die Statistik vollständiger aussieht.
Das Problem ist ein anderes. Die Verordnung denkt in Innentätern: Menschen mit legitimem Zugang, die ihn missbrauchen. Das ist für eine Leitwarte, die Hunderttausende versorgt, ein plausibles Szenario. In einer kleinen Wasserversorgung braucht ein Angreifer keinen Innentäter. Er braucht einen offenen Port.
Nehmen Sie als Beispiel eine Gemeinde mit 13.000 Einwohnern. Wasser und Abwasser laufen über einen Eigenbetrieb, also eine Einheit ohne eigene Rechtspersönlichkeit innerhalb der Gemeinde. Die Wasserversorgung besteht aus einer Handvoll Leuten, die Rohrbrüche flicken, Proben ziehen und Pumpen warten. Die Leittechnik hat irgendwann ein Anlagenbauer installiert, samt Fernwartungszugang, damit er bei Störungen nicht anreisen muss. Wer prüft, ob dieser Zugang noch so konfiguriert ist wie bei der Abnahme? Nach Bundesrecht: niemand. Nach Landesrecht: auch niemand. Dazu gleich mehr.
Wie kleine Wasserwerke tatsächlich angegriffen werden
Dass das kein Gedankenspiel ist, zeigen zwei Fälle aus den USA, die beide genau diese Größenordnung treffen.
Im November 2023 übernahm eine Gruppe, die US-Behörden den iranischen Revolutionsgarden zurechnen, Steuerungen des israelischen Herstellers Unitronics, unter anderem in einer Druckerhöhungsstation der Municipal Water Authority of Aliquippa in Pennsylvania. Das gemeinsame Advisory AA23-335A von CISA, FBI, NSA, EPA und der israelischen Cyberbehörde beschreibt die Methode: Die Geräte waren direkt aus dem Internet erreichbar und mit Standardpasswort oder ganz ohne Passwort gesichert. Mindestens 34 der betroffenen Geräte standen im US-Wasser- und Abwassersektor. Kein Innentäter. Ein Scan, ein Default-Login, fertig.
Im Januar 2024 lief in Muleshoe, Texas, einer Stadt mit rund 5.000 Einwohnern, ein Wasserturm 30 bis 45 Minuten lang über. Laut CNN-Bericht waren die Angreifer über ein Fernzugriffssystem für die Industriesoftware eingedrungen. Mandiant verknüpft die Gruppe, die sich zu dem Angriff bekannte, mit früheren Aktivitäten der GRU-Einheit Sandworm, lässt aber offen, ob der russische Militärgeheimdienst selbst dahintersteckte. Die Stadt schaltete auf Handbetrieb um.
Beide Betreiber spielen in derselben Liga wie die Beispielgemeinde von oben. Beide Angriffe passen exakt in das, was die Bundesregierung als hybride Bedrohung beschreibt. Und keiner von beiden wäre durch eine Sicherheitsüberprüfung des Personals verhindert worden.
Sicherheitsüberprüfung für alle, nur nicht für den Gesetzgeber
Wer die neue Verordnung liest, könnte meinen, der Bund nehme Sicherheitsüberprüfungen sehr ernst. Für andere stimmt das.
Für Mitglieder der Verfassungsorgane des Bundes, also auch für Bundestagsabgeordnete und Bundesregierung, bestimmt § 2 Abs. 3 SÜG ausdrücklich: keine Sicherheitsüberprüfung. Sie erhalten Zugang zu Verschlusssachen kraft Amtes. Der Wissenschaftliche Dienst des Bundestages nennt Abgeordnete deshalb „geborene Geheimnisträger“ und hält fest, dass sie sich nicht einmal freiwillig überprüfen lassen dürfen. Der Schaltwart in der Leitwarte wird künftig durchleuchtet, weil er sabotieren könnte. Wer im Ausschuss eingestufte Lagebilder zur hybriden Bedrohung liest, gilt per Gesetz als zuverlässig.
Auch der Zugang zum Mandat selbst ist bemerkenswert niedrigschwellig. Nicht wählbar ist nach § 15 BWahlG nur, wer die Wählbarkeit durch Richterspruch verloren hat. Automatisch passiert das nach § 45 StGB erst bei einer Verurteilung wegen eines Verbrechens zu mindestens einem Jahr Freiheitsstrafe, und dann für fünf Jahre. Wer wegen eines Vergehens vorbestraft ist, kann kandidieren, gewählt werden und danach Verschlusssachen lesen. Ein Führungszeugnis verlangt dafür niemand.
Zum Vergleich die kommunale Ebene: Wer bei einem öffentlichen Träger in der Kinder- und Jugendhilfe arbeitet, muss nach § 72a SGB VIII bei der Einstellung und danach in regelmäßigen Abständen ein Führungszeugnis vorlegen. Die Sozialarbeiterin im Jugendamt braucht ein sauberes Register. Der Abgeordnete, der über ihr Budget mitentscheidet, nicht.
Bei den eigenen Beschäftigten ist der Bundestag strenger, allerdings nur zur Hälfte. Mitarbeiter von Abgeordneten durchlaufen vor dem Hausausweis eine Zuverlässigkeitsprüfung, unter anderem mit Abfragen in Polizeisystemen und im Bundeszentralregister. Bis Februar 2026 haben laut Handelsblatt sieben Mitarbeiter, alle aus dem Umfeld der AfD-Fraktion, deshalb keinen Ausweis bekommen. Wer durchfällt, darf trotzdem weiter für den Abgeordneten arbeiten und wird weiter aus Steuergeld bezahlt. Bundestagspräsidentin Julia Klöckner hat Ende 2025 vorgeschlagen, das im Abgeordnetengesetz zu ändern, die AfD sieht darin einen Eingriff in das freie Mandat. Einen Beschluss dazu habe ich nicht gefunden.
Fairerweise: Für die Ausnahme der Abgeordneten gibt es Gründe. Der Wissenschaftliche Dienst führt an, dass eine Überprüfung durch Behörden die parlamentarische Kontrolle geheimer Vorgänge schwächen könnte, und dass Fälle von Geheimnisverrat durch Abgeordnete bisher nicht bekannt sind. Die Regierung soll nicht prüfen, wer sie kontrollieren darf. Das ist ein ernstzunehmendes Argument. Es zeigt nur, dass der Bund sehr genau weiß, wo Sicherheitsüberprüfungen an Grenzen stoßen, solange es um ihn selbst geht. Bei allen anderen fallen ihm vor allem Schwellenwerte ein.
NIS-2 und Kommunen: einstimmig ausgenommen
Für die IT- und OT-Sicherheit, also die Absicherung von Büro- und Steuerungstechnik, gibt es in Deutschland seit dem 6. Dezember 2025 das neue BSI-Gesetz, mit dem die europäische NIS-2-Richtlinie umgesetzt wurde. Die Richtlinie hätte den Mitgliedstaaten erlaubt, auch die Kommunalverwaltung einzubeziehen. Das hessische Innenministerium beschreibt nüchtern, was daraus wurde: Die Länder haben sich einhellig dagegen ausgesprochen, nachdem der IT-Planungsrat sie in seinem Beschluss 2023/39 genau darum gebeten hatte.
Die kommunale Kernverwaltung, also Rathaus, Meldeamt, Standesamt, Bauamt, fällt damit grundsätzlich aus dem Anwendungsbereich. Verpflichten könnte sie nur ein Landesgesetz. Für die Betriebe gilt laut einer Ergänzung der BSI-FAQ, über die der Städte- und Gemeindebund NRW im März 2026 berichtete: Eigenbetriebe und Regiebetriebe fallen „zunächst“ heraus, werden aber doch erfasst, wenn sie Betreiber kritischer Anlagen sind oder die Schwellenwerte überschreiten.
Diese Schwellenwerte stehen in § 28 BSIG. Eine „wichtige Einrichtung“ ist, wer mindestens 50 Beschäftigte hat oder bei Jahresumsatz und Bilanzsumme jeweils über zehn Millionen Euro liegt. Als Betreiber einer kritischen Anlage zählt bei Trinkwasser erst, wer in der Größenordnung von 500.000 versorgten Menschen liegt, wie ich in „Null von 421“ aufgeschlüsselt habe. Eine Wasserversorgung mit einer Handvoll Leuten erreicht die 50 Beschäftigten nie. Die halbe Million Versorgte auch nicht.
Das Ergebnis, kurz gefasst: Die Leitwarte der Großstadt bekommt NIS-2-Pflichten, BSI-Aufsicht und jetzt zusätzlich die Sabotageschutzverordnung. Das Wasserwerk der Landgemeinde bekommt einen Fragebogen, mit dem es selbst prüfen darf, ob es betroffen ist. Spoiler: nein.
Fairerweise: Die Branche hat sich selbst geholfen. DVGW und DWA haben mit dem Merkblatt W 1060 / DWA-M 1060 einen IT-Sicherheitsstandard für Wasser und Abwasser geschaffen, samt Leitfaden. Nur prüft bei kleinen Betreibern niemand, ob er umgesetzt ist. Wer ihn anwendet, tut es aus eigenem Antrieb, und mit eigenem Geld.
93 Prozent der Gemeinden liegen unter 20.000 Einwohnern
Wie groß der ausgelassene Teil ist, zeigt die Gemeindestatistik.
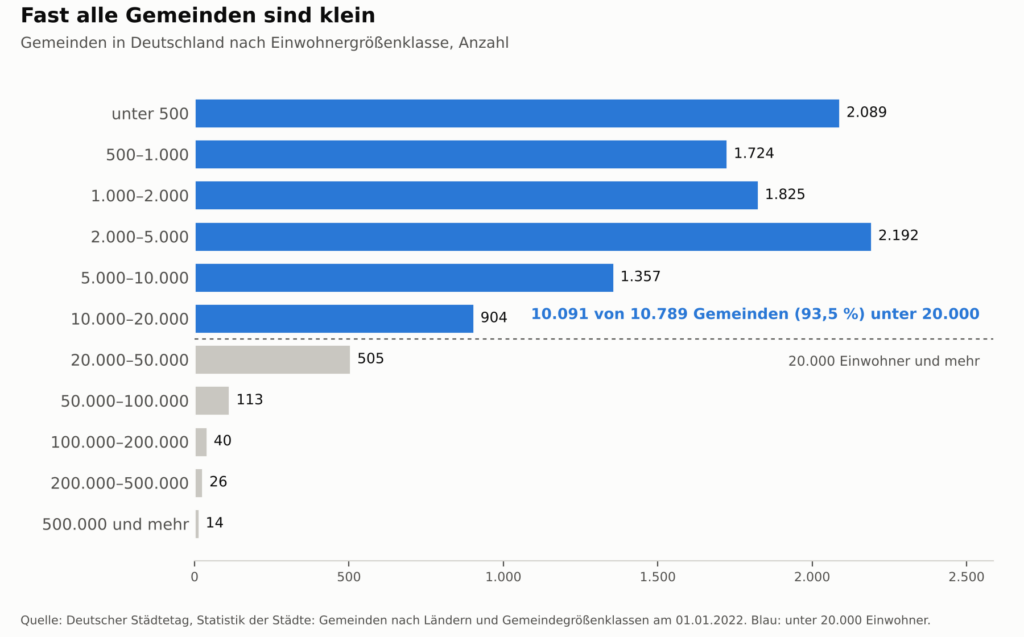
Nach der Statistik des Deutschen Städtetags hatten zum 1. Januar 2022 von 10.789 Gemeinden 10.091 weniger als 20.000 Einwohner, das sind 93,5 Prozent. Unter 5.000 Einwohnern lagen 7.830 Gemeinden, knapp drei Viertel. Das ist nicht der Rand der Kommunen. Das sind die Kommunen.
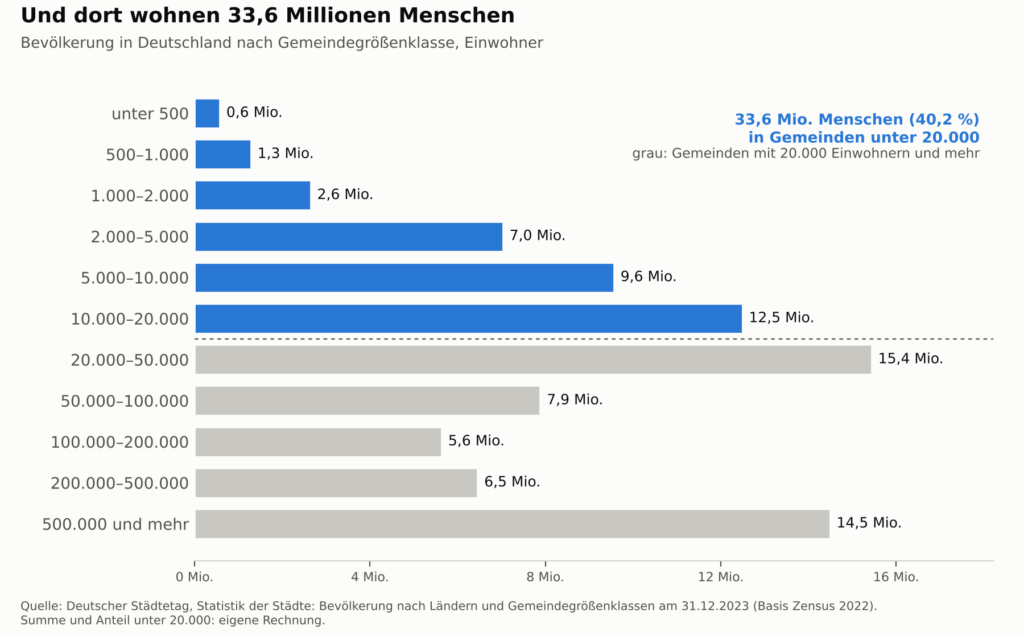
Die Gegenrechnung nach Köpfen fällt weniger dramatisch aus, aber nicht beruhigend. Laut Städtetag-Tabelle zur Bevölkerung (Stand 31.12.2023, Basis Zensus 2022) lebten von 83,46 Millionen Menschen rund 33,6 Millionen in Gemeinden unter 20.000 Einwohnern, also 40,2 Prozent (eigene Rechnung aus den sechs Größenklassen bis 20.000).
Eine Einschränkung gehört dazu, weil sie die Zahl ehrlicher macht: Nicht alle diese Menschen hängen an einem kleinen, unregulierten Wasserbetrieb. Viele Gemeinden beziehen ihr Wasser über Zweckverbände oder große Fernversorger, die sehr wohl erfasst sind. Wie viele Menschen genau an Anlagen ohne jede Pflicht zur IT-Sicherheit hängen, weiß niemand, weil es niemand zählt. Für die Kommunalverwaltung dagegen ist die Zahl eindeutig: In keiner der knapp 11.000 Gemeinden gilt eine bundesrechtliche Mindestanforderung an die Informationssicherheit des Rathauses. Null Prozent ist auch eine Quote.
Was für die Ausnahme spricht
Die Gegenposition ist nicht dumm, und sie verdient einen eigenen Absatz.
Erstens die Verhältnismäßigkeit. Eine Sicherheitsüberprüfung ist ein Grundrechtseingriff, NIS-2-Pflichten sind teuer, und beides auf Tausende Kleinstbetriebe auszudehnen, würde Ressourcen verbrauchen, die beim BSI und beim Verfassungsschutz ohnehin knapp sind. Zweitens die Zuständigkeit: Kommunen sind Sache der Länder, und der IT-Planungsrat wollte den Ländern Zeit für eigene Lösungen lassen, statt sie mit Bundesrecht zu überrollen. Drittens das Geld. Der Städte- und Gemeindebund NRW argumentiert, eine gesetzliche Pflicht verlagere nur Verantwortung nach unten, das eigentliche Problem sei die fehlende Finanzierung. Das ist richtig beobachtet.
Nur: Das Argument mit der Zeit für eigene Lösungen ist inzwischen drei Jahre alt. Wie viele Länder haben seit November 2023 ein Gesetz mit verbindlichen Mindeststandards für ihre Kommunen beschlossen? In Hessen jedenfalls keines. Und wie gut „Geld ohne Pflicht“ funktioniert, habe ich im Oktober beschrieben: Es kommt nicht.
Das Verhältnismäßigkeitsargument hat einen eingebauten Denkfehler. Es bewertet Risiko nur über die Schadenshöhe pro Anlage, nicht über die Eintrittswahrscheinlichkeit. Kleine Betreiber sind einzeln unbedeutend, aber als Klasse hochkorreliert: gleiche Hersteller, gleiche Fernwartungswege, gleiche Dienstleister. Wie das aussieht, hat Südwestfalen gezeigt. Ende Oktober 2023 legte ein Ransomware-Angriff den kommunalen Dienstleister Südwestfalen-IT lahm, gut 70 Kommunen mit zusammen rund 1,7 Millionen Einwohnern waren monatelang eingeschränkt. Die Ermittlungen sind inzwischen eingestellt, die Täter unbekannt. Keine dieser Kommunen war für sich genommen „kritisch“. Zusammen waren sie es.
Was Bürger und Gemeindevertretung jetzt tun können
Wer in einer kleinen Gemeinde wohnt, kann auf Berlin und auf die Landeshauptstadt warten. Oder fragen. Fragen kostet nichts, und Gemeindevertretungen haben ein Auskunftsrecht.
Sinnvolle Fragen an die eigene Verwaltung, etwa als Anfrage in der nächsten Sitzung:
- Gibt es für die Wasserversorgung und die Kläranlage Fernwartungszugänge, und wer kontrolliert sie?
- Sind die Steuerungen aus dem Internet erreichbar? Wurde das je geprüft?
- Wird das Merkblatt DVGW W 1060 angewendet, ganz oder teilweise?
- Gibt es eine Person, die für Informationssicherheit zuständig ist, auch geteilt mit Nachbargemeinden?
- Steht das Thema im Haushalt, mit einem Betrag?
Wenn die Antworten „nein“, „weiß nicht“ oder „kein Geld“ lauten, dann ist das eine Information, die in ein Protokoll gehört. Ein Risiko, das schriftlich festgehalten und von der Gemeindevertretung bewusst akzeptiert wurde, ist ehrlicher als eines, über das nie gesprochen wurde.
Der zweite Adressat ist der Landtag. Die Länder haben die Kommunen ausgenommen, also können auch nur die Länder sie wieder einbeziehen, mit einem abgestuften Mindeststandard und einem Konnexitätsausgleich, also mit dem Geld, das ein Land seinen Kommunen schuldet, wenn es ihnen neue Pflichten auferlegt. Das ist kein Bundesthema, es ist eins für die nächste Landtagswahl.
Fazit
Die Sabotageschutzverordnung ist für sich genommen vernünftig. Wer Schwarzstartanlagen und LNG-Terminals bedient, sollte überprüft werden. Zynisch wird sie erst im Gesamtbild: Der Bund rüstet die großen Anlagen gegen den Innentäter nach, während in der Fläche niemand verpflichtet ist, das Standardpasswort an der Pumpensteuerung zu ändern. Die gefährlichste Person für das Wasserwerk einer Landgemeinde ist nicht der russische Schläfer in der Belegschaft. Es ist der Scanner, der nachts das Internet nach offenen Steuerungen absucht, und gegen den hilft keine Sicherheitsüberprüfung.
Sicherheit hängt in Deutschland derzeit an der Gemeindegröße, und Vertrauen am Amt: Wer Gesetze macht, gilt als zuverlässig, wer Pumpen bedient, muss es beweisen, sofern die Pumpe groß genug ist. Das ist eine politische Entscheidung, keine technische Notwendigkeit, und sie lässt sich ändern.
Schreiben Sie Ihrer oder Ihrem Landtagsabgeordneten. Fragen Sie, warum ein Wasserwerk erst ab 22 Millionen Kubikmetern schützenswert ist. Und fragen Sie in Ihrer Gemeindevertretung, wer eigentlich die Fernwartung der Pumpen kontrolliert.
Quellen:
- Bundesministerium des Innern: Besserer Schutz für lebens- und verteidigungswichtige Einrichtungen vor Sabotage (28.10.2026)
- Bundesregierung: Im Kabinett – Schutz der kritischen Infrastruktur wird verstärkt (28.10.2026)
- Bundesregierung: Ergebnisse der 63. Kabinettssitzung (28.10.2026)
- Bundesministerium der Justiz: § 28 BSIG – Besonders wichtige und wichtige Einrichtungen (gesetze-im-internet.de)
- Bundesministerium der Justiz: § 2 SÜG – Betroffener Personenkreis (gesetze-im-internet.de)
- Bundesministerium der Justiz: § 15 BWahlG – Wählbarkeit (gesetze-im-internet.de)
- Bundesministerium der Justiz: § 45 StGB – Nebenfolgen (gesetze-im-internet.de)
- Bundesministerium der Justiz: § 72a SGB VIII – Tätigkeitsausschluss einschlägig vorbestrafter Personen (gesetze-im-internet.de)
- Wissenschaftliche Dienste des Bundestages: Schutz sensibler Informationen in Ausschüssen, WD 3 – 3000 – 027/22 (23.03.2022)
- Hessisches Ministerium des Innern: NIS-2 – Hessische Kommunen
- CISA, FBI, NSA, EPA, INCD: AA23-335A – IRGC-Affiliated Cyber Actors Exploit PLCs (01.12.2023, Update 18.12.2024)
- Deutscher Städtetag: Gemeinden nach Ländern und Gemeindegrößenklassen am 01.01.2022
- Deutscher Städtetag: Bevölkerung nach Ländern und Gemeindegrößenklassen am 31.12.2023 (Basis Zensus 2022)
- DWA: Merkblatt DWA-M 1060 – IT-Sicherheit, Branchenstandard Wasser/Abwasser (April 2022, Vorschau)
- Städte- und Gemeindebund NRW: Neue BSI-Hinweise für Kommunen und kommunale Eigenbetriebe zu NIS-2 (25.03.2026)
- Rhein-Zeitung/dpa: Sabotageschutz – Bund weitet Sicherheitschecks aus (28.10.2026)
- Handelsblatt/dpa: Sabotageschutz – Bund weitet Sicherheitschecks aus (28.10.2026)
- LTO: Drei AfD-Mitarbeiter dürfen nicht in den Bundestag
- Handelsblatt/dpa: Kein Zutritt für sieben AfD-Mitarbeiter im Bundestag (08.02.2026)
- KRDO/CNN: Russia-linked hacking group suspected of carrying out cyberattack on Texas water facility (17.04.2024)
- it-daily.net/dpa: Ermittlungen zum Angriff auf Südwestfalen-IT eingestellt (2026)
- blog.grams-it.com: Null von 421 (05.09.2026)
- blog.grams-it.com: Kommunale Resilienz – Verbindlich sollen nur die anderen sein (03.10.2026)