Seit dem September-Patchday 2026 leiden Windows-11-Umgebungen unter zwei Störungen, die beide den Fernzugriff treffen: Always-On-VPN-Verbindungen bleiben im Zustand „Verbindung wird hergestellt“ hängen, und Remote-Desktop-Anmeldungen von Standardbenutzern scheitern mit dem Fehler 0xC000000D. Am 28. Oktober hat Microsoft mit dem optionalen Vorschau-Update KB5127936 für beide Probleme einen Fix veröffentlicht. Wer Windows 11 24H2 betreibt, bekommt ihn allerdings nicht.
Dieser Artikel ordnet ein, was in KB5127936 steckt, wie es zu den beiden Fehlern kam, warum Microsoft den VPN-Fix schon einmal fälschlich gemeldet hat und was Sie jetzt in Ihrer Umgebung prüfen sollten. Grundlage sind die Microsoft-Supportseiten zu den beteiligten Updates, das Windows Release Health Dashboard und das Message Center; die Berichterstattung von BleepingComputer habe ich dagegen abgeglichen.
Zwei Monate Fernzugriffs-Probleme im Überblick
Die Reihenfolge ist wichtig, weil drei verschiedene Updates beteiligt sind und Microsoft die Statusangaben zwischendurch geändert hat.
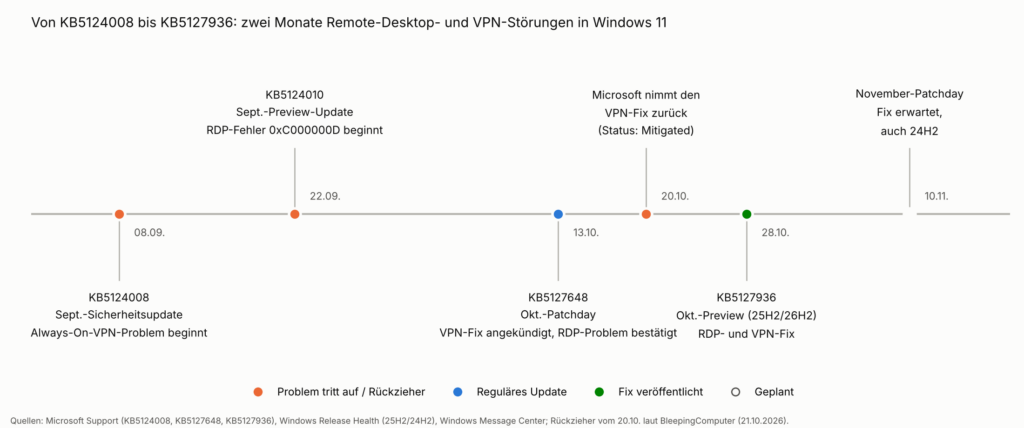
Das Sicherheitsupdate KB5124008 vom 8. September brachte bereits eine Reihe bekannter Probleme mit: hängende Remote Desktop Services, kaputte Datei-Versionsverläufe, USB-Audio-Geräte mit Fehlercode 10 und verlorene Vertrauensstellungen zur Domäne. Das VPN-Problem steht dort nicht, obwohl es laut BleepingComputer auf dieses Update zurückgeht. Microsoft hat es Ende September über einen Service Alert im Admin Center an IT-Administratoren gemeldet; auf den öffentlichen Release-Health-Seiten zu 24H2 und 25H2 fehlt der Eintrag bis heute. Das ist der erste Punkt, an dem mir die Kommunikation nicht gefällt: Wer kein Microsoft-365-Admin-Center hat, erfährt von dem Problem nur aus der Fachpresse.
Das Vorschau-Update KB5124010 vom 22. September brachte dann den RDP-Fehler mit. Am 13. Oktober folgte der reguläre Patchday mit KB5127648, und hier wird es unübersichtlich. Microsoft bestätigte auf dieser Supportseite den RDP-Fehler als bekanntes Problem und meldete im Message Center gleichzeitig, das Update behebe die hängenden Always-On-VPN-Verbindungen. Diese Angabe war falsch. Laut BleepingComputer vom 21. Oktober hat Microsoft den Status in einem weiteren Service Alert auf „Mitigated“ zurückgesetzt und eingeräumt, der Eintrag sei am 13. Oktober irrtümlich auf „Resolved“ gesetzt worden. Der Message-Center-Eintrag vom 13. Oktober nennt den VPN-Fix bis heute als Highlight des Oktober-Updates. Auf der aktuellen Supportseite zu KB5127648 taucht VPN dagegen nicht mehr auf.
Den tatsächlichen Fix liefert jetzt KB5127936 vom 28. Oktober, OS-Builds 26300.9818 für Windows 11 26H2 und 26200.9818 für 25H2.
Remote-Desktop-Fehler 0xC000000D: Administrator protection ist die Ursache
Das RDP-Problem trifft eine bestimmte Konstellation: Ein Benutzer ohne Administratorrechte verbindet sich per Remote Desktop mit einem Windows-11-Rechner, auf dem die Funktion Administrator protection aktiv ist. Die Verbindung scheitert mit dem Fehler 0xC000000D und der Meldung „The token that was passed to the function is invalid“. Betroffen sind laut Release Health Dashboard Windows 11 24H2, 25H2, 26H1 und 26H2 als Clients. Windows Server ist nicht betroffen, was zur Dokumentation passt: Die zugehörige Richtlinie wird laut Policy-CSP-Referenz nur auf Windows Desktop unterstützt, nicht auf Server.
Administrator protection ist eine Plattformfunktion in Windows 11, die Benutzer standardmäßig mit minimalen Rechten laufen lässt und Administratorrechte nur nach ausdrücklicher Bestätigung und nur für den konkreten Vorgang vergibt. Microsoft hat sie laut Message Center mit dem August-Vorschau-Update 2026 standardmäßig deaktiviert eingeführt und mit dem September-Vorschau-Update allgemein verfügbar gemacht, weiterhin ausgeschaltet. Das wäre für die meisten Umgebungen unkritisch gewesen, hätte Microsoft nicht gleichzeitig die Security Baselines geändert.
Die Security Baseline schaltet die Funktion ein
Der Eintrag „Manage Administrator protection within Windows 11 security baseline“ vom 13. Oktober sagt es deutlich: Wer die Windows Security Baselines nutzt, hat Administrator protection mit dem Oktober-Sicherheitsupdate standardmäßig aktiviert bekommen. Das gilt für die Baselines zu Windows 11 24H2, 25H2 und 26H2. Die Supportseite zu KB5127648 wiederholt diesen Hinweis direkt beim RDP-Problem und ergänzt, dass der Fehler unabhängig davon auftritt, auf welchem Weg die Funktion eingeschaltet wurde.
Damit ergibt sich eine unglückliche Kette. Am 22. September kommt ein Vorschau-Update, das RDP für Standardbenutzer bei aktiver Administrator protection bricht. Am 13. Oktober kommt ein Sicherheitsupdate, das die Funktion über die Baseline bei vielen Organisationen überhaupt erst einschaltet, und am selben Tag öffnet Microsoft den Known-Issue-Eintrag dazu. Wer seine Baselines per Gruppenrichtlinie pflegt und nicht täglich das Message Center liest, hat ab dem Oktober-Patchday eine Sicherheitsfunktion aktiv, von der er nichts weiß, und RDP-Verbindungen, die aus unerklärlichen Gründen scheitern.
Der Workaround ist seit dem 13. Oktober dokumentiert: Die Richtlinie „User Account Control: Configure type of Admin Approval Mode“ per Intune oder Gruppenrichtlinie auf „Legacy Admin Approval Mode“ zurücksetzen und den Rechner neu starten. Laut Administrator-protection-Dokumentation entspricht das dem Wert 1 statt 2. Dass der Workaround für ein RDP-Problem darin besteht, eine Sicherheitsfunktion abzuschalten, ist kein guter Zustand, aber für betroffene Hosts auf 24H2 derzeit der einzige Weg.
Always On VPN: ein Fix, der erst keiner war
Always On VPN ist Microsofts Nachfolger von DirectAccess. Der Client baut im Hintergrund einen Tunnel ins Unternehmensnetz auf, sobald das Gerät online ist. Das Profil kann ein festes Protokoll vorgeben oder automatisch wählen; bei automatischer Wahl versucht Windows laut Always-On-VPN-Übersicht zuerst IKEv2 und fällt auf SSTP zurück, wenn etwa eine Firewall UDP 500 und 4500 blockiert.
Genau diese automatische Protokollwahl ist seit dem September-Sicherheitsupdate kaputt. Die Supportseite zu KB5127936 beschreibt es so: Ist automatische Protokollwahl oder Protokoll-Fallback konfiguriert und schlägt der erste Verbindungsversuch fehl, bleibt die Verbindung im Zustand „Connecting“ hängen oder kommt gar nicht zustande. Weitere Versuche enden mit der Meldung „The specified port is already in use“.
Der von Microsoft empfohlene Workaround, zitiert bei BleepingComputer, ist entsprechend einfach: das Always-On-VPN-Profil von automatischer Protokollwahl auf ein einzelnes Protokoll umstellen, entweder nur SSTP oder nur IKEv2, je nach Umgebung. Für Gerätetunnel ändert sich dadurch nichts, denn die unterstützen laut Microsoft-Dokumentation ohnehin nur IKEv2 ohne SSTP-Fallback. Betroffen sind also vor allem Benutzertunnel.
Ein Hinweis, damit niemand das falsche Problem debuggt: Mit dem Oktober-Sicherheitsupdate hat Microsoft außerdem die NTLMv1-Härtung scharf geschaltet. Auf Geräten ohne Credential Guard können dadurch VPN-, WLAN- und Ethernet-Verbindungen mit MS-CHAPv2-Authentifizierung scheitern. Das ist laut Message Center vom 14. Oktober eine geplante Änderung und kein Fehler, und KB5127936 ändert daran nichts. Wenn Ihr VPN nach dem Oktober-Patchday ausfällt, sollten Sie zuerst klären, welches der beiden Probleme Sie haben.
Was sonst noch in KB5127936 steckt
Das Update ist ein typisches Vorschau-Update mit langer Liste. Für Administratoren sind neben den beiden Fixes diese Punkte relevant:
- Der Fix für Smart App Control, das sich nach dem Oktober-Patchday auf manchen Geräten nicht mehr einschalten ließ; die Option war ausgegraut.
- Ein zweiter Remote-Desktop-Fix: Die Richtlinie für Fingerabdrücke vertrauenswürdiger .rdp-Herausgeber ließ sich nicht über Intune konfigurieren.
- Verbesserte Wiederholungsbehandlung bei der BitLocker-Pre-Boot-PIN, damit versehentliche Mehrfacheingaben nicht mehr die TPM-Sperre und den Wiederherstellungsmodus auslösen.
- Unterstützung für RSA-3072-Schlüssel auf PIV-Smartcards im Windows-Minitreiber.
- Cloud rebuild als neue Wiederherstellungsoption, die Windows mit einem Image aus Windows Update neu installiert, auch wenn Windows nicht mehr startet, und die sich per Recovery CSP aus der Ferne auslösen lässt. WinRE kann dafür jetzt gespeicherte WLAN-Profile wiederverwenden, einschließlich zertifikatsbasierter Netze. Wer sich für die Richtung interessiert: Für Windows Server 2025 habe ich das verwandte Quick Machine Recovery bereits beschrieben.
- IPv6 CLAT für WLAN und Ethernet, also clientseitiges 464XLAT, damit IPv4-only-Anwendungen in IPv6-only-Netzen weiter funktionieren.
- Die Ausweitung der Speicherintegrität (HVCI) auf weitere Geräte während des Updates, wobei bestehende Entscheidungen von Nutzern oder Administratoren respektiert werden sollen.
- Eine Warnung in der DPAPI: Die promptbasierten Schutz- und Entschlüsselungsfunktionen werden im April 2027 abgeschaltet. Anwendungen, die sie nutzen, müssen bis dahin migriert sein.
- Windows PowerShell und die ISE heißen in den Startmenü-Einträgen künftig „Windows PowerShell 5.1“.
Das bekannte Problem mit USB-Audio-Class-1.0-Geräten und Fehlercode 10 bleibt auch mit KB5127936 offen. Microsoft arbeitet laut Supportseite weiter an einer Lösung.
Zwei Kleinigkeiten, die beim Nachlesen auffallen: Die Supportseite zu KB5127648 nennt als Datum des Fixes den 27. Oktober, die Seite zu KB5127936 selbst den 28. Oktober. Und das Message Center listet das Oktober-Vorschau-Update für 26H2, 26H1 und 25H2, aber KB5127936 gilt nur für 26H2 und 25H2; für 26H1 gibt es ein eigenes Paket. Beides ist kein Drama, zeigt aber, wie fehleranfällig Microsofts eigene Dokumentation in diesen Wochen ist.
Windows 11 24H2 geht leer aus
Der wichtigste Haken an KB5127936 steht in der Ankündigung ganz oben: Seit Oktober 2026 gibt es Vorschau-Updates nur noch für Windows 11 25H2 und 26H2. Für 24H2 Home und Pro war der Oktober-Patchday ohnehin das letzte Update überhaupt. 24H2 Enterprise und Education bleiben laut Microsoft bis zum 12. Oktober 2027 im Support, bekommen aber keine Vorschau-Updates mehr.
Für das RDP-Problem heißt das: Auf der Release-Health-Seite zu 24H2 steht der Eintrag weiter auf „Mitigated“ mit dem Hinweis, Microsoft arbeite an einer Lösung in einem künftigen Update. Realistisch ist das der November-Patchday am 10. November. Bis dahin bleibt 24H2-Umgebungen nur der Workaround, Administrator protection abzuschalten. Für das VPN-Problem gilt das Gleiche, mit dem Unterschied, dass dort das Umstellen auf ein festes Protokoll keine Sicherheitsfunktion opfert.
Was Sie jetzt prüfen sollten
Zuerst die Frage, ob Sie das Problem überhaupt haben. Wenn in Ihrer Umgebung die Microsoft Security Baselines per Gruppenrichtlinie oder Intune ausgerollt werden, prüfen Sie, ob die Richtlinie „User Account Control: Configure type of Admin Approval Mode“ seit dem 13. Oktober auf Administrator protection steht. Falls ja, haben Sie die Funktion vermutlich aktiv, ohne es entschieden zu haben, und jeder Windows-11-Rechner, auf den sich Standardbenutzer per RDP verbinden, ist ein Kandidat für den Fehler 0xC000000D.
Dann die Entscheidung, wie Sie den Fix bekommen. KB5127936 ist ein optionales Update. Es erscheint unter „Optionale Updates“ in Windows Update, wird aber laut Supportseite nicht über Windows Update for Business verteilt und muss in WSUS manuell aus dem Update-Katalog importiert werden. Ich würde es nicht flächendeckend ausrollen. Vorschau-Updates haben ihre eigenen Risiken, der September hat das mit KB5124010 gerade bewiesen, und das USB-Audio-Problem ist in KB5127936 selbst noch offen. Sinnvoll ist ein gezielter Einsatz auf den Remote-Desktop-Hosts, die tatsächlich betroffen sind, und auf Geräten mit automatischer VPN-Protokollwahl, wenn der Workaround dort nicht möglich ist. Alle anderen warten auf den 10. November.
Für Always On VPN ist der Workaround ohnehin die bessere Wahl, solange Sie mit einem festen Protokoll leben können. Ein Profil, das nur IKEv2 oder nur SSTP nutzt, ist einfacher zu debuggen als eines mit Fallback, und wenn die automatische Wahl nötig war, weil manche Nutzer hinter Firewalls sitzen, die IKEv2 blockieren, dann ist SSTP-only an diesen Stellen die ehrlichere Konfiguration.
Und prüfen Sie, falls Sie den Oktober-Patchday installiert haben, ob Ihre VPN- oder WLAN-Verbindungen MS-CHAPv2 nutzen. Falls ja, haben Sie seit dem 13. Oktober unabhängig von KB5127936 ein zweites Thema, das nach einer Migration auf zertifikatsbasierte Authentifizierung verlangt.
Fazit
KB5127936 behebt zwei Fehler, die Microsoft selbst verursacht hat, und es behebt sie nur für die Hälfte der betroffenen Windows-Versionen. Der RDP-Fehler ist dabei weniger ein Bug als ein Zusammenspiel aus einem kaputten Vorschau-Update und einer Baseline-Änderung, die eine neue Sicherheitsfunktion ohne viel Aufhebens einschaltet. Beim VPN-Fix hat Microsoft zwei Wochen lang einen Status kommuniziert, der nicht stimmte, und den falschen Eintrag im Message Center bis heute nicht korrigiert.
Mein Rat: Prüfen Sie heute, ob Administrator protection auf Ihren Windows-11-Clients aktiv ist und ob Ihre Always-On-VPN-Profile automatische Protokollwahl nutzen. Betroffene RDP-Hosts auf 25H2 oder 26H2 bekommen KB5127936 gezielt, alle anderen den Workaround bis zum 10. November. Und wenn Sie Zugang zum Microsoft 365 Admin Center haben, abonnieren Sie die Service Alerts. Die öffentlichen Release-Health-Seiten reichen offensichtlich nicht mehr, um von jedem Problem rechtzeitig zu erfahren.
Quellen:
- Microsoft Support: October 28, 2026 — KB5127936 (OS Builds 26300.9818 and 26200.9818) Preview (28.10.2026)
- Microsoft Support: October 13, 2026 — KB5127648 (OS Builds 26300.9711, 26200.9711 and 26100.9711) (13.10.2026)
- Microsoft Support: September 8, 2026 — KB5124008 (OS Builds 26200.9445 and 26100.9445) (08.09.2026)
- Microsoft Learn: Windows 11, version 25H2 known issues and notifications (Stand 28.10.2026)
- Microsoft Learn: Windows 11, version 24H2 known issues and notifications (Stand 13.10.2026)
- Microsoft Learn: Windows message center (Einträge vom 13.10., 14.10. und 28.10.2026)
- Microsoft Learn: Administrator protection (abgerufen 30.10.2026)
- Microsoft Learn: Policy CSP – LocalPoliciesSecurityOptions, UserAccountControl_TypeOfAdminApprovalMode (abgerufen 30.10.2026)
- Microsoft Learn: Always On VPN Overview (abgerufen 30.10.2026)
- BleepingComputer: Microsoft finally fixes VPN issues caused by September updates (30.10.2026)
- BleepingComputer: Microsoft says October updates didn’t actually fix VPN issues (21.10.2026)
- BleepingComputer: Microsoft fixes Remote Desktop failures caused by recent Windows updates (Oktober 2026)
- BleepingComputer: Windows 11 KB5127936 update released with 41 changes and fixes (Oktober 2026)