Beim Berlin-Hack gab es eine Angriffserkennung. Das klingt erst einmal beruhigend. Nur: Die Lizenzen reichten für fünf Prozent der Geräte. Das ist die Zahl, die eine Recherche des rbb Ende Oktober aus dem Vorfall herausgezogen hat, und sie verändert die ganze Geschichte. Aus einem Angriff, der einfach passiert ist, wird einer, der passieren musste.
Im August hatte die Gruppe Rhysida zwei Berliner Senatsverwaltungen ausgeräumt, 5,79 Terabyte Daten abgezogen und Anfang September im Darknet veröffentlicht, nachdem Berlin das Lösegeld verweigert hatte. Den Verlauf habe ich in meinen bisherigen Beiträgen zum Berliner Landesnetz nachgezeichnet. Was jetzt dazukommt, ist kein weiteres Detail über die Beute. Es ist die Erklärung, warum niemand den Abfluss bemerkte, während er lief, und diese Erklärung zeigt auf ein Problem, das weit über Berlin hinausreicht.
Die Angriffserkennung lief nur auf 5 Prozent der Geräte
Die neue Zahl stammt aus einer Mitteilung der Senatsverwaltung für Stadtentwicklung an den rbb, aufgegriffen unter anderem von der taz. 2026 wurde ein System zur Erkennung von Cyberangriffen eingeführt, ein EDR-System also, das Endgeräte wie Rechner und Server laufend überwacht, verdächtiges Verhalten meldet und im besten Fall automatisch eingreift. Die vorhandenen Lizenzen deckten davon fünf Prozent aller Geräte ab. Eine Ausweitung auf den gesamten Bestand sei „aus finanziellen Gründen” nicht möglich gewesen.
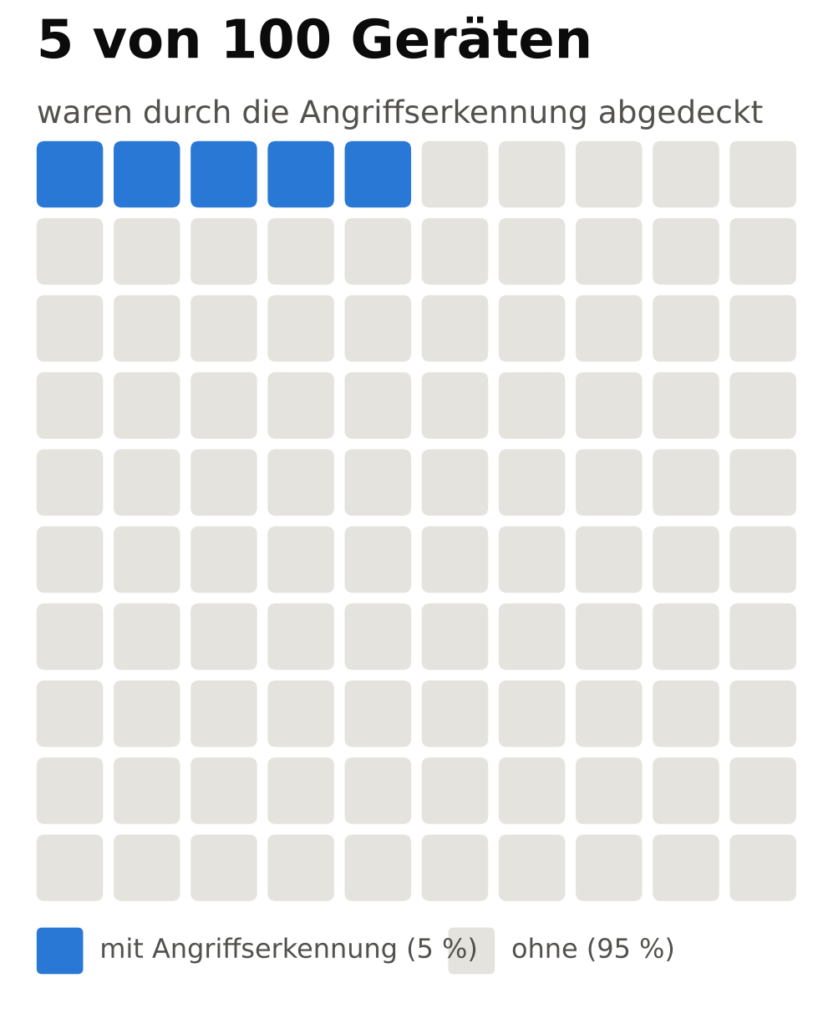
Der entscheidende Satz steht dahinter: Weder das als Einstiegspunkt identifizierte Endgerät noch die Server, von denen später die Daten abflossen, gehörten zu diesen fünf Prozent. Die Angriffserkennung war genau dort nicht aktiv, wo der Angriff stattfand. Man kann eine Alarmanlage kaufen und sie an fünf von hundert Türen hängen. Wenn der Einbrecher durch eine der anderen 95 kommt, war das Geld für die Anlage nicht schlecht investiert, es war vollständig wirkungslos.
TerminalFix: wie die Angreifer überhaupt hereinkamen
Wie die Kriminellen in das Netz kamen, hat das BSI inzwischen beschrieben; der Tagesspiegel hat die Darstellung ausgewertet. Der Einstieg lief über eine Masche, die das BSI „TerminalFix” nennt, eine Weiterentwicklung des bekannten ClickFix-Betrugs. Bei ClickFix wird ein einzelner Rechner übernommen. TerminalFix skaliert das auf ganze Behördennetze.
Der Ablauf ist unangenehm simpel. Ein Beschäftigter der Verkehrsverwaltung klickte in einer Phishing-Mail auf einen Link und landete auf einer präparierten Seite. Dort erschien ein angeblicher Sicherheitstest, ein gefälschtes CAPTCHA. Um ihn zu „bestehen”, sollte der Nutzer einen Befehl in ein Windows-Terminal einfügen und ausführen. Der Befehl lag bereits in der Zwischenablage. Während eine gefälschte Erfolgsmeldung erschien, lud der Rechner im Hintergrund Schadsoftware nach, deren Bestandteile in Bilddateien versteckt waren und erst auf dem System zusammengesetzt wurden.
Danach lief das Muster, das man aus solchen Fällen kennt: dauerhafter Zugang, versteckte Dateien, regelmäßiger Kontakt zu den Angreifern, Erkundung des Netzes, Vorbereitung des Datenabflusses. Das BSI ordnet die Schadsoftware der Rhysida-Gruppe zu und stuft die Bedrohung auf der zweiten von vier Warnstufen ein. Dass im Darknet auch Klartext-Passwortlisten der Verwaltung auftauchten, dürfte den Angreifern geholfen haben, sich tiefer zu bewegen.
An dieser Stelle ist die 5-Prozent-Zahl kein abstraktes Lizenzproblem mehr. Ein EDR-System ist genau für diesen Ablauf gebaut. Ein Standardnutzer, der einen frisch aus der Zwischenablage eingefügten Befehl in einem Terminal ausführt, der dann Code aus Bilddateien zusammensetzt und nach außen funkt, ist ein Lehrbuchbeispiel für das, was eine Verhaltenserkennung auffallen soll. Auf dem betroffenen Gerät lief sie nicht.
Gespart, bis es kracht: der Haushalt 2025
Dass die Lizenzen nicht reichten, ist kein Zufall und kein Versehen. Es ist das Ergebnis einer Haushaltsentscheidung, die lange vor dem Angriff fiel. Für den Berliner Haushalt 2025 wurde die Finanzierung der Landes-IT quer durchgekürzt, wie netzpolitik.org schon im November 2024 aufgeschlüsselt hat.
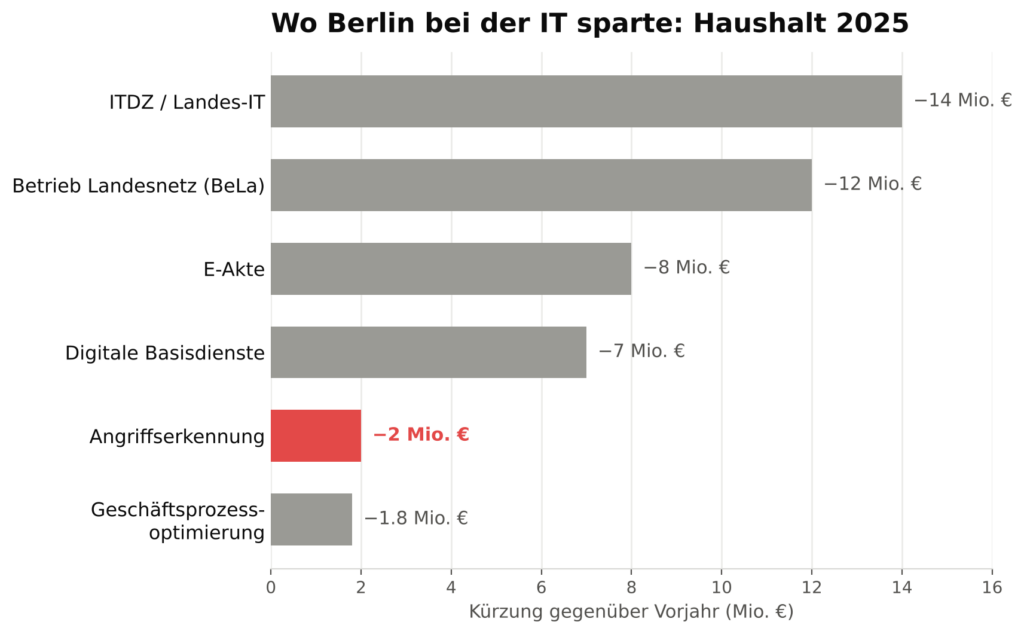
Der Etat des landeseigenen IT-Dienstleisters ITDZ fiel von 32,2 auf 18,2 Millionen Euro, ein Minus von rund 44 Prozent. Der Betrieb des Landesnetzes verlor zwölf Millionen, die E-Akte acht, die digitalen Basisdienste sieben. Und mitten darin: zwei Millionen Euro weniger für die Angriffserkennung. Genau den Posten, dessen Lücke jetzt im Darknet sichtbar wird, hat das Land vor dem Angriff um zwei Millionen gekürzt.
Der Linken-Abgeordnete Carsten Schatz hatte schon damals gewarnt, das Sicherheitskonzept des Landesnetzes bestehe bisher darin, „dass es eine Insel ist”, und Kürzungen bei der Angriffserkennung gefährdeten dieses Konzept massiv. Man muss diese Warnung nicht teilen, um zu sehen, dass sie sich fast wörtlich erfüllt hat. Die Defizite waren dokumentiert, in den jährlichen IT-Sicherheitsberichten ebenso wie in parlamentarischen Anfragen. Gespart wurde trotzdem.
Gekürzt, während alle von digitaler Souveränität reden
Diese Kürzung fiel nicht in ein Vakuum. Sie fiel in eine Zeit, in der Digitalisierung das politische Dauerthema ist und „digitale Souveränität” zum Schlagwort der Stunde geworden ist. Der Bund will die Abhängigkeit der Verwaltung von US-Software verringern, Digitalminister Karsten Wildberger nennt Unabhängigkeit „nicht verhandelbar”, und im selben Jahr gibt derselbe Bund rund 481 Millionen Euro für Microsoft-Software aus. Zwischen der Sonntagsrede und der Haushaltszeile klafft eine Lücke, und in Berlin ist sie zwei Millionen Euro bei der Angriffserkennung breit.
Parallel dazu beschreibt das BSI die Lage im Jahresbericht 2025 als „angespannt” und warnt, dass staatlich gesteuerte Akteure zunehmend aktiv seien und mit komplexen, langfristigen Angriffen politische oder wirtschaftliche Ziele verfolgten. BSI-Präsidentin Claudia Plattner fasst es so: „Jede aus dem Internet erreichbare Institution oder Person ist prinzipiell bedroht.” Ausdrücklich nennt der Bericht Kommunen als eine Gruppe, der oft die Ressourcen und das Bewusstsein für die eigene Verwundbarkeit fehlen. Die Gruppe Rhysida, die Berlin ausräumte, gilt als prorussisch und passt damit genau in das Bild, vor dem die oberste deutsche Cyber-Behörde warnt.
Man muss den Begriff eines hybriden, digital geführten Konflikts nicht mögen, um die Zeichen zu sehen: staatsnahe Angreifer, kritische Infrastruktur als Ziel, Datenabfluss als Druckmittel. Ich halte diesen Rahmen für treffender als das Gerede vom bedauerlichen Einzelfall. Und in genau dieser Lage kürzt ein Land die Angriffserkennung und spricht im selben Atemzug von Souveränität. Souveränität, die nur in Reden vorkommt, ist keine. Ein Staat, der nicht einmal bemerkt, dass 5,79 Terabyte sein eigenes Netz verlassen, ist über seine Daten nicht Herr.
Was im Darknet steht: bis in die Senatorin-Ebene
Die rbb-Recherche hängt die 5-Prozent-Zahl an einem Fall auf, der zeigt, wie weit der Abfluss reicht. Im Darknet tauchten eine Ausweiskopie und eine hinterlegte digitale Unterschrift der amtierenden Verkehrssenatorin auf. Dazu E-Mails ihrer beiden Vorgängerinnen sowie Ausweiskopien und persönliche Unterlagen weiterer Beschäftigter. Insgesamt geht es um rund 1,44 Millionen Dateien; nach aktuellem Prüfstand sind auch als Verschlusssache eingestufte Dokumente betroffen.
Ebenso aufschlussreich ist, wie die Betroffenen davon erfuhren. Eine der früheren Senatorinnen berichtet, sie sei lediglich informell auf ihre Betroffenheit hingewiesen worden, ohne Angaben zum Umfang; eine förmliche Auskunft habe sich über Monate verzögert. Sie nennt die Informationspolitik „desaströs”. Wenn schon eine ehemalige Senatorin keine belastbare Auskunft bekommt, kann man ahnen, wie die Lage für normale Bürger aussieht, deren Unterlagen in denselben Paketen liegen.
Hätte volle Abdeckung den Hack verhindert?
Zur Ehrlichkeit gehört die Gegenseite. Ein EDR-System ist Erkennung, keine Garantie. Es verhindert nicht den unüberlegten Klick, und eine gut gemachte TerminalFix-Kampagne, die den Nutzer den Befehl selbst ausführen lässt, umgeht manche technische Schranke. Hundert Prozent Abdeckung hätten den Erstzugang nicht sicher verhindert. Und es gibt einen Einwand aus der Haushaltsdebatte: Berlin hat die veranschlagten IT-Mittel in den Vorjahren nicht vollständig abgerufen, ein Teil der Kürzung traf also Geld, das ohnehin liegen geblieben wäre.
Beides stimmt und ändert wenig. Denn der Punkt ist nicht, ob EDR den Klick verhindert, sondern ob irgendjemand den Angriff bemerkt, während 5,79 Terabyte über Tage das Haus verlassen. Genau dafür ist die Erkennung da, und genau auf den betroffenen Systemen fehlte sie. Dass die Kompromittierung schließlich auffiel, geht nach den bisherigen Berichten auf den zentralen IT-Dienstleister zurück, nicht auf einen Alarm auf den betroffenen Systemen selbst. Auf einen solchen Alarm konnten sie mangels Angriffserkennung auch nicht hoffen.
Dass Berlin inzwischen reagiert, gehört ebenfalls dazu. Für die Forensik holte sich die Senatskanzlei den US-Anbieter CrowdStrike, den sie als „alternativlos” bezeichnete. Der Notfallstatus wurde Ende Oktober beendet, und es gibt Überlegungen, Angriffserkennung für alle Behörden verbindlich zu machen und über eine IT-Notlage Mittel für Investitionen freizumachen. Reparatur unter Zeitdruck ist allerdings das Gegenteil von Vorsorge, und der Griff zu einem US-Dienstleister wirft eigene Fragen zu Datenzugriff und Rechtslage auf, die vor einem Vorfall zu klären gewesen wären, nicht während.
Verantwortung ohne Macht: das eigentliche Systemversagen
Personelle Konsequenzen gibt es bisher nicht. Die Verkehrssenatorin ist im Amt, der zuständige Chief Digital Officer ebenso, er hat Ende Oktober den Notfallstatus beendet. Die Opposition fordert Geld und Struktur, die AfD hat einen Untersuchungsausschuss angekündigt, und der Grünen-Abgeordnete Stefan Ziller wirft der Verwaltung vor, sie habe „grob fahrlässig auf dem Prinzip Hoffnung aufgebaut”. Die Rufe nach einem Schuldigen liegen nahe, und der naheliegendste Kandidat ist immer der, dessen Titel „Sicherheit” enthält: der Informationssicherheitsbeauftragte oder die IT-Leitung.
Nur passt dieser Reflex selten auf die Wirklichkeit. Die Verantwortung für den Zustand der IT-Sicherheit liegt bei einer Rolle, die über die nötigen Mittel gar nicht entscheidet. Ein Informationssicherheitsbeauftragter kann den Schutzbedarf feststellen, Maßnahmen vorschlagen, Lizenzen beantragen. Ob das Geld dafür bewilligt wird, entscheidet jemand anders, und wenn es gestrichen wird, haftet am Ende trotzdem der, der den fehlenden Schutz nicht herstellen durfte. Diese Lücke zwischen operativer Verantwortung und fehlender Budgethoheit ist das eigentliche Problem, und sie ist in Berlin nur sichtbarer als anderswo, nicht anders geartet.
Der einzige Hebel, der die Rolle aus dieser Zwickmühle holt, ist Dokumentation. Wer schriftlich und konkret vorlegt, welche Maßnahme fehlt, welches Risiko daraus folgt und was im Schadensfall droht, und von der Entscheidungsebene eine formale Risikoakzeptanz verlangt, verschiebt die Verantwortung dahin, wo die Entscheidung tatsächlich fällt. Dieses Papier ist genau das, was eine Rechnungsprüfung, eine Aufsichtsbehörde oder im Ernstfall ein Gericht sehen will. Ohne es steht am Ende das Fachpersonal da. Mit ihm stehen die da, die gekürzt haben.
Und hier schließt sich der Kreis auf fast bittere Weise. Die Defizite waren in Berlin dokumentiert, Jahr für Jahr, in den IT-Sicherheitsberichten des Landes. Nur stehen die unter Verschluss. Die Warnung existierte, entfaltete aber keine politische Wirkung, weil niemand außerhalb des Apparats sie zu sehen bekam. Deshalb ist die Forderung, diese Berichte offenzulegen, mehr als Symbolik: Sie ist der Mechanismus, der aus „die Verwaltung konnte ja nichts machen” ein überprüfbares „die Politik wurde gewarnt und hat trotzdem gekürzt” macht. Erst dann lässt sich die Verantwortungsfrage überhaupt ehrlich stellen, und zwar an der richtigen Stelle.
Und in den Kommunen sieht es nicht besser aus
Berlin ist ein Stadtstaat. Dort haben ein hauptamtliches Abgeordnetenhaus und ein Senat gekürzt, Profis also, die sich beraten lassen könnten. Wenn das Versagen schon an der Spitze passiert, wo hauptberufliche Politik auf einen zertifizierten Landesdienstleister trifft, lohnt der Blick nach unten, in die Flächenländer, wo über die IT einer Gemeinde ein ehrenamtliches Laiengremium entscheidet.
Dort entscheiden Menschen, die den Beschluss abends nach der eigentlichen Arbeit fassen, über Dinge wie Angriffserkennung, Backup-Konzepte und Fachverfahren, ohne dass irgendjemand garantiert, dass fachliche IT-Kenntnis am Tisch sitzt. Die Alterszusammensetzung verschärft das. Nach einer repräsentativen Forsa-Befragung für die Körber-Stiftung von Anfang 2025 sind zwei Drittel der kommunalen Mandatsträgerinnen und Mandatsträger fünfzig Jahre oder älter, rund zehn Prozent mindestens siebzig. Entgegen einem verbreiteten Bild sind das überwiegend keine Rentner: Drei Viertel gehen neben dem Mandat einer Erwerbstätigkeit nach, meist in Vollzeit. Das Problem ist also nicht „die Rentner”, es ist das Fehlen der anderen Seite: In einer Erhebung der EAF unter Rätinnen lag der Anteil der 20- bis 30-Jährigen bei zwei Prozent. Die Generation, die mit Phishing, Cloud und Zwei-Faktor-Authentifizierung aufgewachsen ist, sitzt in diesen Gremien so gut wie nicht.
Ich will daraus kein Urteil über einzelne Menschen machen. Es gibt kenntnisreiche Siebzigjährige und ahnungslose Dreißigjährige, und die Lage unterscheidet sich von Gemeinde zu Gemeinde erheblich. Der Punkt ist struktureller Natur: Ein Laiengremium, in dem die digital sozialisierte Generation praktisch fehlt und IT-Kompetenz dem Zufall überlassen bleibt, entscheidet über hochtechnische Risiken, deren Tragweite es naturgemäß schwer einschätzen kann. Wenn in einer solchen Konstellation das Fachpersonal auf einen Bedarf hinweist und überstimmt wird, ist das kein individuelles Versagen, sondern eine eingebaute Schwäche des Aufbaus.
Verschärft wird sie dadurch, dass es für Kommunen keine durchsetzbare Pflicht mit Biss gibt. Die NIS-2-Richtlinie, die Betreiber wichtiger Einrichtungen zu Risikomanagement und Meldewegen verpflichtet, wird auf kommunaler Ebene bundesweit gerade nicht verbindlich umgesetzt. Damit bleibt IT-Sicherheit in der Gemeinde eine freiwillige Leistung, die im Haushalt mit der Straßensanierung, dem Spielplatz und der Kita konkurriert. In dieser Konkurrenz verliert das Unsichtbare gegen das Sichtbare, bis etwas passiert. Berlin zeigt, was dann passiert, nur in groß.
Was Behörden und Gemeinden jetzt tun können
Zwei Dinge lassen sich aus Berlin mitnehmen, ohne großes Budget, und beide gelten für jede Organisation mit Windows-Arbeitsplätzen.
Erstens die Masche selbst. ClickFix und TerminalFix leben davon, dass Menschen einen Befehl ausführen, den sie nicht verstehen, weil ein gefälschtes CAPTCHA sie dazu auffordert. Ein echtes CAPTCHA verlangt nie, dass man etwas in ein Terminal oder in das Ausführen-Fenster einfügt. Diese eine Regel, klar kommuniziert, hätte den Einstieg verhindern können. Technisch lässt sich das flankieren, indem man das Ausführen von PowerShell und dem Ausführen-Dialog für normale Nutzer einschränkt und solche Vorgänge überwacht.
Zweitens die Lehre aus der 5-Prozent-Zahl. Eine Angriffserkennung, die nur einen Bruchteil der Geräte abdeckt, ist kein Teilschutz, sie ist eine Lücke mit Zertifikat. Wer ein solches System beschafft, muss die Abdeckung kennen, und die einzige verteidigungsfähige Antwort auf die Frage „auf wie vielen Geräten läuft es?” lautet „auf allen”.
Das setzt allerdings etwas voraus, das weniger selbstverständlich ist, als es klingt: dass die IT überhaupt nachweisbar weiß, welche Geräte existieren und was auf jedem einzelnen läuft. Hundert Prozent Abdeckung kann nur erreichen, wer eine vollständige, gepflegte Inventarisierung hat, ein verlässliches Bild aller Endgeräte und Server samt installierter Software, und dazu ein funktionierendes Lizenzmanagement. Man kann nur schützen, was man kennt. Ein Gerät, das auf keiner Liste steht, bekommt keinen Agenten, fällt durch jede Abdeckungsquote und ist am Ende genau der Rechner, über den jemand hereinkommt. In Berlin lag der Einstiegspunkt außerhalb der fünf Prozent; ob er überhaupt sauber erfasst war, ist eine Frage, die sich jede Verwaltung zuerst für sich selbst stellen sollte.
Und wo die Mittel für die volle Abdeckung fehlen, gehört der Bedarf samt Risiko schriftlich auf den Tisch des Gremiums, das darüber entscheidet, nicht in eine Schublade.
Fazit
Die fünf Prozent sind die ehrlichste Zahl dieses ganzen Vorfalls. Sie zeigt, dass der Berlin-Hack kein Schicksal war, sondern eine Rechnung, die am Ende aufging: zwei Millionen Euro bei der Angriffserkennung gespart, Lizenzen für ein Zwanzigstel der Geräte übrig, und ausgerechnet die betroffenen Systeme außerhalb der Abdeckung. Die Technik war beschafft, der Haken auf der Liste gesetzt, der Schutz fand nicht statt. Das ist kein Berliner Betriebsunfall, es ist die Funktionsweise eines Systems, in dem die einen über das Geld entscheiden und die anderen für das Ergebnis geradestehen.
Wer in einer Behörde oder einer Gemeinde Verantwortung trägt, sollte diese Woche zwei Fragen beantworten lassen. Wissen wir überhaupt nachweisbar, welche Geräte wir haben, und auf wie viel Prozent davon läuft die Angriffserkennung wirklich? Und wenn die Antwort nicht „auf allen” lautet: Liegt der fehlende Rest schriftlich und mit benanntem Risiko bei denen, die das Budget beschließen? Solange diese beiden Papiere fehlen, ist das Berliner Lehrstück noch nicht zu Ende gelesen. Und wer als Bürger oder Beschäftigter betroffen sein könnte, sollte bei Hinweisen auf Missbrauch Strafanzeige erstatten, über die Internetwache der Polizei oder jede Dienststelle.
Quellen:
- netzpolitik.org: Berliner Haushalt 2025 – IT-Sicherheit und Verwaltungsdigitalisierung unterm Messer (24.11.2024)
- Stefan Ziller (Bündnis 90/Die Grünen): Ein Eindringungserkennungssystem für die Berliner Verwaltung? (23.10.2026)
- taz: Hackerangriff auf Berliner Verwaltung – Perso-Kopie von Ute Bonde im Darknet aufgetaucht (21.10.2026)
- Politikexpress / rbb24-Recherche: Ausweiskopie von Verkehrssenatorin Bonde im Darknet veröffentlicht (21.10.2026)
- Tagesspiegel: Mit dieser Methode drangen die Hacker offenbar in Berlins IT-Netz ein (TerminalFix/ClickFix)
- Tagesspiegel/dpa: Opposition nennt Hackerangriff IT-Katastrophe (10.09.2026)
- HiSolutions Research: Cyberangriff auf das Berliner Landesnetz (08.09.2026)
- BSI: Jahresbericht / Die Lage der IT-Sicherheit in Deutschland 2025 (Pressemitteilung, 11.11.2025)
- ZDFheute: Microsoft aus der Verwaltung? Digitalminister will weniger US-Abhängigkeit (14.04.2026)
- Körber-Stiftung / Forsa: Stadt- und Gemeinderäte – Engagiert vor Ort (Befragung Jan/Feb 2025)
- BMFSFJ / EAF: Engagiert vor Ort – Kurzfassung (Altersstruktur ehrenamtlicher Rätinnen)