Am 6. November 2026 hat die Mitgliederversammlung der VITAKO, der Bundes-Arbeitsgemeinschaft der kommunalen IT-Dienstleister, ihr Positionspapier zur digitalen Souveränität verabschiedet. Titel: „Handlungsfähigkeit sichern, Entscheidungsfreiheit ermöglichen“. Acht Seiten, Stand 26. Oktober 2026, sechs Kernforderungen. Digitale Souveränität in der Verwaltung ist damit endgültig das Schlagwort des Jahres, und die Frage liegt nahe: Ist das der große Wurf?
Kurz gesagt: nein. Das Papier ist richtig, an mehreren Stellen ungenau und an einer entscheidenden Stelle blind. Es sagt Bund und Ländern sehr deutlich, was sie tun sollen. Was die eigenen Mitglieder tun werden, sagt es nicht. Und genau die betreiben einen großen Teil der kommunalen IT und verkaufen den Kommunen ihre Fachverfahren.
Ich habe jede tragende Behauptung im Papier gegen die Primärquellen geprüft, die Gegenposition gesucht und das Ganze mit dem verglichen, was ich hier im Blog seit Monaten zum Thema schreibe. Am Ende stehen Vorschläge, was besser laufen muss, und Fragen, die jede Gemeindevertretung ihrem IT-Dienstleister stellen kann.
Was im VITAKO-Positionspapier steht
Die Diagnose ist bekannt: Die Verwaltung hängt bei Software, Hardware, Cloud und KI an wenigen Anbietern außerhalb Europas. Das mache den Staat erpressbar, treibe die Lizenzkosten und werfe Datenschutzfragen auf. VITAKO begründet das geopolitisch (Machtpolitik statt Kooperation, „Kill Switch“), wirtschaftlich (steigende Preise, Lock-in) und rechtlich (CLOUD Act, wackliges Data Privacy Framework).
Die Definition ist der stärkste Teil. Souveränität heißt für VITAKO nicht Verzicht auf proprietäre Produkte, sondern die Fähigkeit, zu wählen und zu wechseln. Und, wichtiger: Souveränität messe sich nicht am Serverstandort, sondern an der tatsächlichen Kontroll- und Wechselfähigkeit. Ein deutsches Rechenzentrum hilft wenig, wenn der Mutterkonzern des Softwarelieferanten Updates stoppen oder nach heimischem Recht Daten herausgeben muss. Diesen Satz sollte man sich merken, er wird weiter unten noch gebraucht.
Daraus folgen sechs Empfehlungen:
- eine Masterstrategie des Bundes mit Meilensteinen, Zuständigkeiten und messbaren Indikatoren bis Ende der Legislatur,
- gebündelte Beschaffung zugunsten heimischer und europäischer Anbieter,
- offene Standards verbindlich einfordern und den EU Data Act durchsetzen,
- souveräne Infrastruktur mit der Deutschen Verwaltungscloud als Baustein des Deutschland-Stacks,
- offene Standards und Schnittstellen als K.-o.-Kriterium in jeder Ausschreibung,
- CyberGovSecure auf die Kommunen ausweiten, mit anteiliger Finanzierung.
Dazu kommen eine Priorisierung nach Schutzbedarf (Melde-, Sozial-, Steuer- und Gesundheitsdaten zuerst), die Forderung nach einer bundesweit einheitlichen Definition, nach Finanzierung der Umstellung und eine Liste möglicher Kennzahlen, vom Open-Source-Anteil bis zur durchschnittlichen Dauer und den Kosten eines Anbieterwechsels.
Faktencheck: Was im Papier stimmt und was nicht
Ein Positionspapier ist keine Studie. Aber wer vom Bund Messbarkeit verlangt, sollte die eigenen Zahlen sauber haben. Das ist nicht überall der Fall.
Der Fall des IStGH-Chefanklägers
VITAKO eröffnet mit Karim Khan, dem Chefankläger des Internationalen Strafgerichtshofs, der im Frühjahr 2025 den Zugang zu seinem E-Mail-Konto verlor, nachdem die US-Regierung ihn sanktioniert hatte. Das ist im Kern belegt: Die Nachrichtenagentur AP berichtete im Mai 2025, Khan habe keinen Zugriff mehr auf seine E-Mails, Microsoft habe die Adresse gekündigt, er sei zu Proton Mail gewechselt. Grundlage war laut Computerwoche die Executive Order 14203 vom 6. Februar 2025.
Fairerweise: Microsoft bestreitet die Darstellung. Konzernpräsident Brad Smith sagte, man habe die Dienste für den Gerichtshof weder eingestellt noch ausgesetzt; es sei um die Trennung eines einzelnen sanktionierten Beamten gegangen. Für die Argumentation ändert das wenig. Ein einzelnes Behördenkonto wurde wegen der Entscheidung eines Drittstaats getrennt, und der Anbieter hat mitgemacht. Dass VITAKO den Widerspruch Microsofts nicht erwähnt, macht das Papier aber angreifbarer, als es sein müsste.
Die Microsoft-Lizenzkosten des Bundes
VITAKO schreibt, der Bund habe 2025 „rund 480 Millionen Euro“ für Microsoft-Produkte ausgegeben. Die Zahl stammt aus der Antwort der Bundesregierung auf eine schriftliche Frage der Grünen-Abgeordneten Rebecca Lenhard, über die AFP am 9. Februar 2026 berichtete: 274,1 Millionen Euro 2023, 347,7 Millionen 2024, 481,4 Millionen 2025.
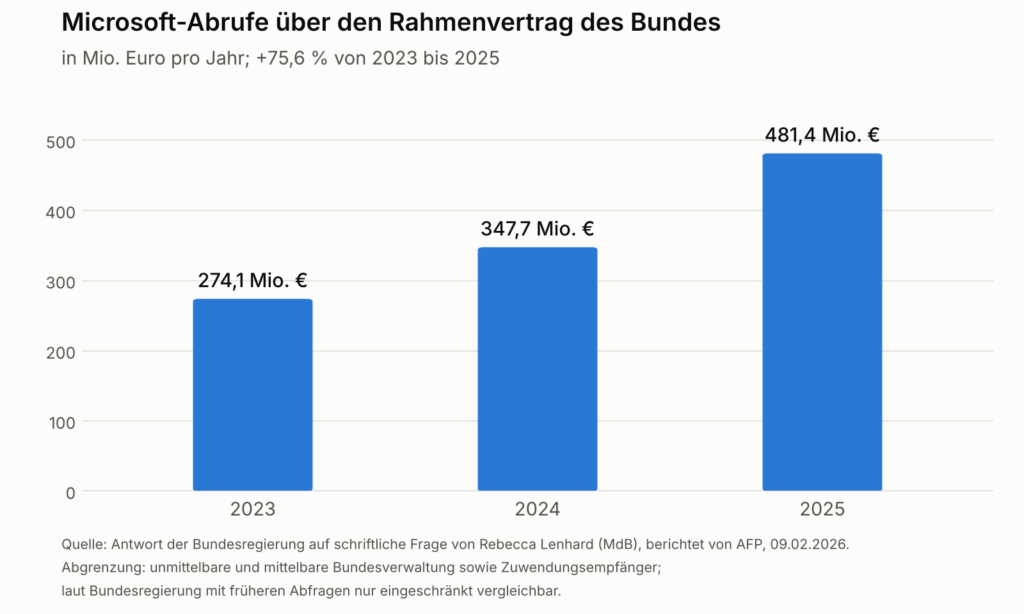
Der Anstieg von 2023 auf 2025 beträgt nach eigener Rechnung 75,6 Prozent (481,4 ÷ 274,1), allein von 2024 auf 2025 sind es 38,5 Prozent. Aber was genau zählt da? Laut AFP-Bericht umfasst die Zahl die unmittelbare und mittelbare Bundesverwaltung sowie Zuwendungsempfänger, Länder und Kommunen ausdrücklich nicht. Die Bundesregierung selbst nennt die Werte mit früheren Abfragen nur eingeschränkt vergleichbar. Tagesspiegel Background wiederum zitiert im Juni 2026 eine Antwort des Digitalministeriums, nach der Bund, Länder und Kommunen zusammen 481,4 Millionen Euro über den BMI-Rahmenvertrag abgerufen hätten. Beide Lesarten können nicht gleichzeitig stimmen. VITAKOs „allein der Bund“ ist also mindestens unsicher. Dass der Bund keine eindeutige Zahl für die eigenen Microsoft-Kosten nennen kann, ist übrigens selbst ein Befund. Dazu später mehr.
Die Länderzahlen und das kommunale Beispiel
Für Mecklenburg-Vorpommern, Nordrhein-Westfalen und Baden-Württemberg nennt VITAKO konkrete Steigerungen zwischen 2021 und 2025, etwa von 3,7 auf 21,1 Millionen Euro in MV. Eine Quelle nennt das Papier nicht. Die naheliegende ist eine Umfrage von Tagesspiegel Background unter den Ländern. Deren frei zugänglicher Text enthält die Einzelwerte nicht, nur die Summe: Die zehn Länder, die geantwortet haben, zahlten 2021 etwa 104,3 Millionen Euro und 2025 rund 191,7 Millionen Euro für Microsoft-Produkte, fast 84 Prozent mehr. Hessen gehört übrigens zu den Ländern, die unter Verweis auf Vertraulichkeitspflichten nicht geantwortet haben. Die Einzelwerte für die drei Länder konnte ich nicht verifizieren, ebenso wenig das kommunale Beispiel (7.000 auf 18.000 Euro in vier Jahren), für das VITAKO weder Kommune noch Quelle nennt.
Ein Hinweis aus derselben Umfrage gehört zur Einordnung: Microsofts Public-Sector-Chef Alexander Britz sagte dazu: „Das sind ja nicht die Summen, die bei uns ankommen.“ Zwischen Microsoft und Verwaltung stehen Händler und IT-Dienstleister mit eigenen Margen. Auch kommunale.
Schleswig-Holstein, Vergaberecht, Deutschland-Stack
Bei Schleswig-Holstein schreibt VITAKO, das Land habe „seit Oktober 2025“ mehr als 40.000 Postfächer umgestellt. Tatsächlich war die Migration Anfang Oktober 2025 abgeschlossen: sechs Monate, mehr als 40.000 Postfächer, deutlich mehr als 100 Millionen E-Mails und Kalendereinträge, von Exchange und Outlook auf Open-Xchange und Thunderbird. Eine Kleinigkeit, aber ein Fehler.
Gewichtiger ist das Vergaberecht. VITAKO nennt das Vergabebeschleunigungsgesetz „seit Mai 2026 geltend“. Verkündet wurde es am 18. Mai 2026 (BGBl. 2026 I Nr. 137), in Kraft getreten ist es am 1. Juli 2026. Wichtiger als das Datum ist der Inhalt: Nach § 58 Abs. 2 VgV können Zuschlagskriterien Aspekte der digitalen Souveränität umfassen, § 128 Abs. 2 GWB erlaubt entsprechende Ausführungsbedingungen. Pflicht ist nichts davon. Der Bundesverband IT-Mittelstand hat genau das kritisiert. VITAKO fordert, die Möglichkeit „konsequent und verbindlich“ zu nutzen, sagt aber nicht, wer sie verbindlich machen soll.
Beim Deutschland-Stack spricht das Papier von einem „verbindlichen Plattformkern“, den der IT-Planungsrat im März 2026 beschlossen habe. Der Beschluss B-2026/03-IT vom 18. März 2026 sagt etwas anderes: Verbindlich sind die Standards. Der einheitliche Plattformkern ist dort ausdrücklich noch „zu beschließen“, und die Nutzung der Lösungen bei Neu- und Weiterentwicklungen „streben“ Bund, Länder und Kommunen nur an. Wie ich im Artikel „Der Deutschland-Stack befreit niemanden von Microsoft“ beschrieben habe, ist die Finanzierung offen und der Meilensteinplan erst für März 2027 angekündigt.
| Aussage im Papier | Befund |
|---|---|
| IStGH-Chefankläger verlor E-Mail-Zugang wegen US-Sanktionen | belegt (AP), Microsoft bestreitet eine Sperre des Gerichtshofs |
| Bund 2025 rund 480 Mio. Euro für Microsoft | 481,4 Mio. belegt, Abgrenzung widersprüchlich berichtet |
| Länderwerte MV, NRW, BW; kommunales Beispiel | nicht verifizierbar, keine Quelle im Papier |
| Schleswig-Holstein „seit Oktober 2025“ 40.000 Postfächer | ungenau: Migration im Oktober 2025 abgeschlossen |
| Vergabebeschleunigungsgesetz „seit Mai 2026“ | ungenau: verkündet 18.05., in Kraft 01.07.2026; nur Kann-Regel |
| „verbindlicher Plattformkern“ des Deutschland-Stacks | ungenau: Standards verbindlich, Plattformkern noch zu beschließen |
| EU Data Act seit September 2025 anwendbar | belegt (12.09.2025) |
| CyberGovSecure nur für die Bundesverwaltung | belegt |
Was am Papier neu ist und was nicht
Wenig. Die Masterstrategie fordert VITAKO seit mindestens einem Jahr; schon VITAKO Aktuell 04/2025 machte sie zum Leitartikel, und 84 Prozent der Mitglieder gaben in der damaligen Befragung an, Bund, Länder und Kommunen sollten mit hoher oder höchster Priorität eine langfristige Strategie entwickeln. Dass Open Source, Deutsche Verwaltungscloud und Data Act genannt werden, ist Standard in jedem Papier zum Thema.
Neu sind drei Dinge, und die sind gut. Erstens die Kennzahlenliste, vor allem die Dauer und die Kosten eines Anbieterwechsels. Das ist die ehrlichste Messgröße für Souveränität, die ich bisher in einem Verbandspapier gelesen habe. Zweitens die Priorisierung nach Schutzbedarf statt des Versuchs, alles gleichzeitig zu machen. Drittens die Forderung, CyberGovSecure auf die Kommunen auszuweiten. Das Programm, das das Bundeskabinett im Juli 2026 beschlossen hat, deckt mit seinen neun Handlungsfeldern (Systemhärtung, Assetmanagement, Schwachstellenmanagement und so weiter) bisher nur die Bundesverwaltung ab.
Die Gegenposition: Pragmatismus und Wahlfreiheit
Wer das Papier kritisiert, sollte die andere Seite ernst nehmen. Und die hat Argumente.
Digitalminister Karsten Wildberger will die Abhängigkeit der Verwaltung von Microsoft verringern, nennt den Konzern aber einen seit Jahrzehnten vertrauensvollen Partner und dämpft die Erwartungen: Mangels europäischer Alternativen sei das ein weiter Weg. Die DIHK verlangt beim Deutschland-Stack „Best-of-Breed“: Open Source ja, proprietäre Lösungen sollen aber möglich bleiben. Und Mecklenburg-Vorpommern, das gerade eine landesweite Open-Source-Plattform aufbaut, hat ausdrücklich keinen kurzfristigen Wechsel auf Linux-Arbeitsplätze geplant.
Das Argument dahinter: Eine Verwaltung muss heute funktionieren, nicht erst nach der Migration. Wer Fachverfahren, Schnittstellen und Personal auf Windows und Office aufgebaut hat, riskiert mit einem überhasteten Wechsel genau die Handlungsfähigkeit, die Souveränität eigentlich sichern soll. VITAKO teilt diese Haltung erkennbar; „Souveränität heißt nicht Verzicht auf proprietäre Produkte“ ist der Kernsatz des Papiers.
Ich halte das für richtig, soweit es um das Tempo geht. Es trägt aber nicht als Dauerzustand. Wahlfreiheit ist eine Eigenschaft, die man herstellen muss: durch offene Formate, dokumentierte Abhängigkeiten, getestete Ausstiegswege. Wer nur sagt „wir könnten wechseln“, ohne es je zu prüfen, ist nicht wahlfrei. Er hat sich bloß noch nicht festgestellt.
Was im VITAKO-Papier fehlt
Die eigene Rolle der kommunalen IT-Dienstleister
Das Papier hat einen Kasten zur Rolle der kommunalen IT-Dienstleister. Darin steht, sie hätten als Träger der öffentlichen Hand ein „intrinsisches Interesse am Funktionieren der Verwaltung“ und seien „vielfach abhängig von US-Anbietern“. Danach wirbt VITAKO dafür, „die Rahmenbedingungen auch für seine Mitglieder zu verbessern“. Das ist die gesamte Selbstverpflichtung.
Dabei sind die Mitglieder nicht nur Betroffene. Die hessische ekom21 zum Beispiel hat zum 1. Januar 2025 neue Software-Rahmenverträge geschlossen, Los 1 für Microsoft EA, Los 2 für Microsoft Select Plus und CSP, abrufbar für Mitglieder als Inhouse-Geschäft. Ein Open-Source-Los steht nicht in der Pressemitteilung. Das ist kein Vorwurf, Kommunen brauchen diese Lizenzen. Es zeigt aber, wo die Abhängigkeit organisiert wird: zu einem guten Teil bei den Dienstleistern, die das Papier geschrieben haben.
Noch deutlicher wird es bei den Fachverfahren. Komm.ONE und AKDB entwickeln zum Beispiel gemeinsam die Fachverfahren KM-Ausländer und KM-Einbürgerung. Ob ein Fachverfahren nur unter Windows läuft, ob es PostgreSQL statt SQL Server unterstützt, ob es ODF exportiert: Das entscheidet nicht der Bund, das entscheiden die Hersteller. Viele davon sitzen in der VITAKO. Im Papier steht dazu kein Satz.
Mir kommt das bekannt vor. Im Oktober habe ich über eine Erklärung des Städte- und Gemeindebunds geschrieben, in der „verbindlich“ nur für die anderen galt. Das VITAKO-Papier folgt demselben Muster.
Kein Inventar, also keine Kennzahl
Die Kennzahlenliste ist gut. Nur lässt sich keine davon ohne Ausgangsbasis messen. „Dauer und Kosten eines Anbieterwechsels“ setzt voraus, dass man weiß, welches Fachverfahren welche Datenbank, welchen Verzeichnisdienst und welches Betriebssystem braucht. Der Bund weiß das nicht, wie ich in „Digitale Souveränität: Der Bund braucht eine ITIL-Schulung“ gezeigt habe: Laut Drucksache 21/5502 ist ein umfassendes Inventar der digitalen Abhängigkeiten nicht geplant, und vom gemeinsamen Software-Asset-Management-Tool nutzen nachweislich 12 von 76 antwortenden Behörden.
VITAKO fordert Kennzahlen vom Bund, ohne ein Abhängigkeitsregister zu fordern, und ohne anzubieten, eines für die eigenen Produkte zu führen. Dabei wäre gerade das die Stärke kommunaler Dienstleister: Sie betreiben die Systeme und kennen die Abhängigkeiten. Die Strukturanalyse nach BSI-Standard 200-2 verlangt so etwas ohnehin.
Die Delos-Frage bleibt unbeantwortet
Der beste Satz des Papiers, Souveränität messe sich nicht am Serverstandort, hat eine Konsequenz, die VITAKO nicht ausspricht. Die Delos Cloud, das „souveräne“ Angebot der SAP-Tochter für die Verwaltung, baut auf Microsoft Azure und Microsoft 365 auf. Ein Delos-Co-Chef räumte laut netzpolitik.org ein, die Plattform biete Souveränität nur mit Ablaufdatum: Im Konfliktfall könne sie nur wenige Monate unabhängig von Microsoft laufen. Nach VITAKOs eigener Definition ist das keine souveräne Lösung. Das Papier erwähnt Delos nicht, auch keine anderen „Sovereign Cloud“-Angebote der Hyperscaler. Wer eine Definition aufstellt, sollte sagen, was sie ausschließt. Sonst bleibt sie ein Satz für Podien.
Das gilt genauso für den CLOUD Act, den VITAKO zu Recht nennt. Ich habe im Februar über Palantir geschrieben, dass ein deutscher Standort vor dem Zugriff von US-Behörden auf US-Unternehmen nicht schützt („Palantir: Der heuchlerische Ausverkauf unserer Daten“). Hier sind VITAKO und ich einer Meinung. Nur ziehe ich daraus Schlüsse für konkrete Produkte, VITAKO nicht.
Der Data Act hilft in der Cloud, nicht im Serverraum
VITAKO setzt große Hoffnung auf den EU Data Act. Dessen Kapitel VI zum Anbieterwechsel gilt seit dem 12. September 2025, ab dem 12. Januar 2027 sind Wechselentgelte verboten. Das ist hilfreich, betrifft aber Datenverarbeitungsdienste, also Cloud. On-Premises-Lösungen sind ausgenommen. Der Lock-in der meisten Kommunen liegt aber genau dort: Windows Server, Active Directory, Zugriffslizenzen pro Benutzer, Fachverfahren auf SQL Server. Gegen diese Abhängigkeit hilft der Data Act nicht. Dafür bräuchte es Exit-Klauseln, offene Datenformate und dokumentierte Datenexporte in den Verträgen mit den Fachverfahrensherstellern. Davon steht nichts im Papier.
Das Vergaberecht endet an der Schwelle
Die Kann-Regeln im neuen Vergaberecht gelten im Oberschwellenbereich. Ab dem 1. Januar 2026 liegt der EU-Schwellenwert für Liefer- und Dienstleistungsaufträge subzentraler Auftraggeber, also auch Kommunen, bei 216.000 Euro. Ein großer Teil kommunaler IT-Beschaffung bleibt darunter und läuft nach Landesrecht. Ob die Länder die Souveränitätskriterien nachziehen, ist ihre Sache. VITAKO sagt dazu nichts, obwohl gerade hier die Kommunen kaufen. Hinzu kommt: Was im Inhouse-Geschäft beim eigenen Zweckverband abgerufen wird, unterliegt dem Vergaberecht gar nicht. Den stärksten Hebel hätten die Dienstleister also bei ihren eigenen Rahmenverträgen.
Sicherheit ohne Pflicht, Geld ohne Gegenleistung
Die Forderung, CyberGovSecure auf die Kommunen auszuweiten, unterstütze ich. Aber CyberGovSecure ist ein Programm zur Umsetzung von Pflichten, die die Bundesverwaltung seit dem NIS-2-Umsetzungsgesetz hat. Kommunalverwaltungen sind von NIS-2 nicht erfasst, in Hessen gibt es keine gesetzliche Mindestanforderung an ihre Informationssicherheit. Ein Programm ohne Pflicht wird zur Förderrichtlinie. VITAKO verlangt „anteilige Finanzierung“, aber keine Mindeststandards. Mein Vorschlag aus dem Resilienz-Artikel, in dem auch die Rechtslage in Hessen belegt ist, gilt auch hier: Mindeststandards per Landesrecht, gekoppelt an Ausgleich nach dem Konnexitätsprinzip. Wer bestellt, bezahlt. Wer bezahlt bekommt, liefert.
Menschen kommen nicht vor
Das Papier redet über Strategien, Clouds und Kennzahlen. Über Schulung, Change-Management und Personal redet es kaum, außer in einem Halbsatz über Kompetenzaufbau bei den Dienstleistern. Schleswig-Holstein hat gezeigt, dass eine Migration gelingen kann. Die Landesregierung selbst nennt die Mitarbeitenden „echte Pioniere“ und sagt, ohne sie wäre die Umstellung nicht möglich gewesen. Ohne Geld und Zeit für Schulung bleibt jede Ablösung ein Papier. Das habe ich zum Deutschland-Stack geschrieben, und es gilt für dieses Papier genauso.
Lösungsvorschläge: Was besser gemacht werden muss
Kritik ist billig. Deshalb konkret, was ich anders machen würde. Das sind meine Vorschläge, keine Tatsachen.
Selbstverpflichtung der Mitglieder
Eine Selbstverpflichtung mit Datum. Etwa: Bis Ende 2028 bieten alle Mitglieder für ihre eigenen Fachverfahren einen Web- oder betriebssystemunabhängigen Client, unterstützen mindestens eine Open-Source-Datenbank, exportieren Akten und Dokumente in offenen Formaten und dokumentieren für jedes Verfahren den Ausstiegsweg. Dazu jährlich eine Veröffentlichung, welcher Anteil der eigenen Lizenzumsätze auf außereuropäische Anbieter entfällt. Wer Kennzahlen vom Bund will, kann bei sich anfangen.
Eigene Rahmenverträge öffnen
In jede Ausschreibung der Dienstleister gehört künftig mindestens ein Los für Open-Source-Support und europäische Alternativen. Das braucht kein Gesetz, nur einen Beschluss der Verbandsversammlung.
Masterstrategie mit Abhängigkeitsregister
Erster Meilenstein ist ein Abhängigkeitsregister, nicht ein Lizenz-Datensee: Welches Verfahren hängt an welchem Produkt, welchem Anbieter, welchem Rechtsraum? Ohne diese Baseline sind alle Indikatoren Schätzungen. Die Kennzahlen gehören auf ein öffentliches Dashboard, mit Berichtspflicht an den Bundestag.
Eine Definition, die etwas ausschließt
Die Bund-Länder-Definition muss sagen, was ausgeschlossen ist. Ein Cloudangebot, das ohne Updates aus einem Drittstaat nur Monate läuft, ist höchstens eine Übergangslösung und muss so heißen.
Vergabe: Muster statt Kann-Regel
Musterleistungsbeschreibungen und eine Bewertungsmatrix für Souveränitätskriterien, die Kommunen direkt übernehmen können, auch unterhalb der Schwellenwerte. Dazu Standardklauseln für Exit, Datenexport und offene Formate in allen Fachverfahrensverträgen.
Erst Mindeststandards, dann Geld
Mindeststandards für Kommunalverwaltungen im Landesrecht, Geld dafür über Konnexität, und erst dann CyberGovSecure für alle. Dazu eine Zählung, wie viele Kommunen ein funktionierendes ISMS haben.
Ein eigener Haushaltstitel
Ein eigener Haushaltstitel für Migration und Schulung. Das hat VITAKO übrigens schon 2022 in einem offenen Brief gefordert. Gerade weil die Kommunen kein Geld haben (in Hessen lag das Finanzierungsdefizit der kommunalen Kernhaushalte 2025 bei 2,4 Milliarden Euro, siehe „Kommunalfinanzen Hessen: 500 Millionen gegen 2,4 Milliarden“), wird ohne gesondertes Budget nichts passieren.
Was Gemeindevertretungen jetzt fragen können
Digitale Souveränität ist für Kommunen laut VITAKO selten Chefsache. Das lässt sich ändern, und zwar von unten. Gemeindevertreterinnen, Ausschussmitglieder und interessierte Bürger können ihrer Verwaltung und dem zuständigen IT-Dienstleister fünf Fragen stellen:
- Welche unserer Fachverfahren laufen ohne Windows und ohne Microsoft Office, und für welche gibt es einen Zeitplan dafür?
- Wie viel zahlen wir pro Jahr für Microsoft-Lizenzen, und wie hat sich der Betrag seit 2021 entwickelt?
- Gibt es für unsere wichtigsten Verfahren eine dokumentierte Exit-Strategie, inklusive Datenexport in offenen Formaten?
- Enthält der Rahmenvertrag unseres IT-Dienstleisters Angebote für Open-Source-Software, und wenn nein, warum nicht?
- Welche Mindeststandards für Informationssicherheit erfüllen wir, und wer prüft das?
Wer keine Antworten bekommt, hat auch eine Antwort.
Fazit
Das VITAKO-Positionspapier beschreibt das Problem richtig und hat mit dem Satz über den Serverstandort und mit der Kennzahl „Kosten eines Anbieterwechsels“ zwei Gedanken, die in die Masterstrategie gehören. Faktisch ist es an mehreren Stellen ungenau, beim Vergaberecht und beim Deutschland-Stack sogar so, dass es den Stand verbindlicher darstellt, als er ist. Neu ist wenig, die zentrale Forderung stand schon 2025 im Verbandsmagazin.
Der große Wurf ist es vor allem deshalb nicht, weil die Absender sich selbst ausklammern. Kommunale IT-Dienstleister schließen Microsoft-Rahmenverträge, entwickeln Fachverfahren und betreiben die Systeme, um die es geht. Sie könnten morgen anfangen, ohne auf ein Gesetz oder eine Masterstrategie zu warten. Ein Positionspapier, das nur Bund und Länder in die Pflicht nimmt, ist eine Bestellung, keine Strategie.
Wenn Sie in einer Gemeindevertretung sitzen: Stellen Sie die fünf Fragen oben in der nächsten Sitzung des Haupt- und Finanzausschusses. Und wenn Ihr IT-Dienstleister VITAKO-Mitglied ist, fragen Sie ihn, welche der sechs Forderungen er selbst umsetzt.
Quellen:
- VITAKO: Digitale Souveränität – VITAKO-Mitglieder verabschieden Positionspapier (06.11.2026)
- VITAKO: Positionspapier Digitale Souveränität, Downloadseite und frühere Positionen (2026)
- VITAKO: VITAKO Aktuell 04/2025, Schwerpunkt Digitale Souveränität (11/2025)
- IT-Planungsrat: Beschluss B-2026/03-IT Deutschland-Stack (18.03.2026)
- Bundesregierung: Mehr Cybersicherheit in der Bundesverwaltung – CyberGovSecure (07/2026)
- Land Schleswig-Holstein: Abschluss der Umstellung auf Open-Xchange (10/2025)
- ekom21: Neue Software-Rahmenverträge (27.01.2025)
- Komm.ONE: Länderübergreifende Kooperation mit der AKDB zum Fachverfahren Ausländerwesen (o. D.)
- Stuttgarter Zeitung/AFP: Bund gibt 2025 über 481 Millionen Euro für Microsoft-Lizenzen aus (09.02.2026)
- VdZ/Tagesspiegel Background: Was die Bundesländer seit 2021 für Microsoft gezahlt haben (04.06.2026)
- cosinex: Vergabebeschleunigungsgesetz verkündet (30.06.2026)
- BITMi: Mehr Mut zu Digitaler Souveränität (2026)
- IHK Schwerin: EU-Schwellenwerte für öffentliche Aufträge ab 1. Januar 2026
- Dr. Datenschutz: Cloud-Switching unter dem Data Act (2025)
- Greenberg Traurig: Cloud-Switching unter dem EU Data Act (09/2025)
- Irish Examiner/AP: Trump sanctions on ICC prosecutor halt tribunal’s work (05/2025)
- Computerwoche: Trump befiehlt, Microsoft sperrt E-Mail-Account (05/2025)
- Techzine: Microsoft denies having suspended any services to ICC (06/2025)
- netzpolitik.org: Delos-Cloud – Mit Microsoft in die digitale Abhängigkeit (2024)
- netzpolitik.org: Verwaltungscloud – Bund vergrößert seine Abhängigkeit zu Microsoft (2024)
- ZDFheute: Open Source statt Microsoft – Wildberger für mehr Unabhängigkeit (2026)
- DIHK: DIHK zur Verwaltungsplattform Deutschland-Stack (2026)
- onvista/dpa-AFX: Mecklenburg-Vorpommern verabschiedet sich von Microsoft (03.07.2026)
- Grams IT Blog: Der Deutschland-Stack befreit niemanden von Microsoft (12.10.2026)
- Grams IT Blog: Digitale Souveränität – Der Bund braucht eine ITIL-Schulung (03.10.2026)
- Grams IT Blog: Kommunale Resilienz – Verbindlich sollen nur die anderen sein (03.10.2026)
- Grams IT Blog: Palantir – Der heuchlerische Ausverkauf unserer Daten (16.02.2026)
- Grams IT Blog: Kommunalfinanzen Hessen – 500 Millionen gegen 2,4 Milliarden (03.11.2026)