Zwischen Mittwoch und Donnerstag hat es den klassischen Webserver-Stack gleich zweimal erwischt. F5 hat am 18. November 2026 zehn Sicherheitslücken in NGINX geschlossen. Fünf davon fasst das Sicherheitsunternehmen Xint unter dem Namen nginx2root zusammen, und die schwerste lässt sich ohne Anmeldung aus der Ferne ausnutzen, sobald HTTP/2 aktiv ist. Einen Tag später, am 19. November zwischen 15:00 und 15:30 Uhr MEZ, kamen die angekündigten Sicherheitsupdates für alle unterstützten PHP-Zweige, darunter sieben als kritisch eingestufte Lücken.
Wer Webanwendungen auf Linux betreibt, hat damit sehr wahrscheinlich mindestens eine der beiden Komponenten im Einsatz, oft beide zusammen als NGINX mit PHP-FPM. Dieser Artikel ordnet ein, welche Konfigurationen tatsächlich betroffen sind, wie realistisch ein Angriff ist, wo sich die Quellen widersprechen und was Sie heute noch erledigen sollten.
Kurz vorweg: Für keine der Lücken gibt es bisher Berichte über Angriffe in freier Wildbahn. Für die HTTP/2-Lücke CVE-2026-123007 liegt aber ein öffentlicher Exploit vor. Das ist kein Grund zur Panik, aber einer, das Update nicht bis zum nächsten Wartungsfenster liegen zu lassen.
Was hinter nginx2root steckt
Xint hat die Lücken nach eigener Darstellung am 11. Oktober gefunden und am 16. Oktober über HackerOne an F5 gemeldet; der Patch kam am 18. November. Die Analyse von Xint beschreibt fünf voneinander unabhängige Angriffswege, die jeweils eine bestimmte Funktion voraussetzen. Laut Xint gelang in allen fünf Fällen Codeausführung mit den Rechten des NGINX-Worker-Prozesses.
Die Lücken im Einzelnen, mit den Titeln aus den Security Advisories von nginx.org:
- CVE-2026-123007, „Memory corruption in HTTP/2 flow control“: ab Version 1.9.5 aus dem Jahr 2015, Voraussetzung ist nur aktiviertes HTTP/2. Ein Backend ist nicht nötig, ein Server, der statische Dateien ausliefert, reicht.
- CVE-2026-123633, „Use-after-free in HTTP/2“: ab 1.19.7, wenn NGINX HTTP/2 annimmt und Anfragen an ein Backend weiterleitet. Ausgelöst wird der Fehler, wenn dem Worker die
worker_connectionsausgehen. - CVE-2026-121810, „Use-after-free in HTTP/3“: ab 1.25.0, bei HTTP/3 (QUIC) mit Weiterleitung an ein Backend.
- CVE-2026-123634, „Use-after-free during response processing in resolver“: betrifft den DNS-Resolver, wenn das
proxy_pass-Ziel aus der Anfrage abgeleitet wird undmirror(oder laut Xint auch SSI) Subrequests erzeugt. Hier braucht der Angreifer zusätzlich eine eigene DNS-Zone und einen erreichbaren rekursiven Resolver. - CVE-2026-113425, „Use-after-free in mail proxy module“: betrifft NGINX als Mail-Proxy mit
proxy onundauth_http.
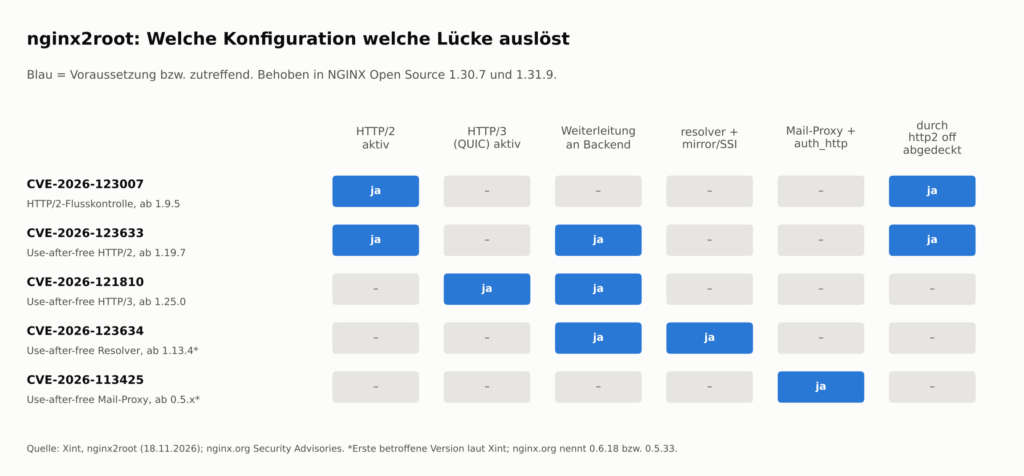
Die Matrix zeigt den Punkt, den viele Meldungen verwischen: HTTP/2 abzuschalten hilft nur gegen zwei der fünf Lücken. Wer HTTP/3, den Mail-Proxy oder dynamische proxy_pass-Ziele nutzt, ist damit nicht geschützt.
Die fünf weiteren Lücken im selben Release
Der Release behebt außerdem fünf Lücken, die nicht zu nginx2root gehören. Die wichtigste ist CVE-2026-118899, eine Endlosschleife beim Lesen des Request-Bodys über TLS 1.3. Ein Worker hängt sich auf, das ist ein Denial of Service. Tenable nennt dafür einen CVSS-Wert von 8.7. Dazu kommen kleinere Fehler im Stream-Modul (SNI-Umgehung bei Client-Zertifikatsprüfung, unzureichende Prüfung in ssl_preread), ein Pufferüberlauf bei alias mit try_files und ein NULL-Pointer-Fehler beim PROXY-Protokoll v2, der nur die Mainline 1.31.4 bis 1.31.8 betrifft.
Betroffene Versionen und Updates für NGINX
Behoben sind alle zehn Lücken in NGINX Open Source 1.30.7 (stable) und 1.31.9 (mainline). Ältere Zweige bekommen keinen Fix; wer dort hängt, muss auf 1.30.7 oder neuer wechseln.
Bei NGINX Plus sind laut Tenable und The Hacker News die Versionen 37.0.8.1 und 37.3.0.1 die fehlerbereinigten Stände. Für die älteren R-Releases gibt es keinen Patch, betroffene Kunden müssen auf einen 37.x-Stand gehen. Welche R-Releases genau betroffen sind, geben die beiden Quellen unterschiedlich an (R33 bis R36 bzw. R34 bis R36). Die F5-Advisories selbst, etwa K000163926 für CVE-2026-123007, ließen sich bei meiner Recherche nicht abrufen.
Bei den Distributionen lohnt ein zweiter Blick. Debian und Ubuntu hatten laut The Hacker News zum Zeitpunkt der Veröffentlichung noch keine korrigierten Pakete; Ubuntu führte nginx auf allen Releases von 16.04 bis 26.10 als verwundbar, Debian in bookworm, trixie, forky und sid. Distributionen portieren Fixes oft zurück, ohne die Versionsnummer zu ändern. nginx -v sagt dann nichts, entscheidend ist die vollständige Paketversion im Abgleich mit dem Security-Tracker der Distribution.
Für ältere Debian-Systeme bietet der belgische Hoster Hosted Power nach eigenen Angaben eigene nginx-Pakete für Debian 9 bis 13 mit allen fünf nginx2root-Fixes an (GitHub-Repository HOSTED-POWER/nginx2root-patches). Das Repository konnte ich nicht selbst prüfen. Pakete von Dritten sind eine Vertrauensfrage: Wer sie einsetzt, sollte wissen, wem er da Root-Rechte auf seinen Servern gibt, und das bewusst als Übergangslösung behandeln.
Wie gefährlich ist CVE-2026-123007 wirklich?
Die Zahlen von Xint klingen dramatisch. Am 10. November lieferte Shodan nach Xints Angaben 56,7 Millionen Treffer für NGINX; von den 11,94 Millionen Hosts mit erkennbarer Version lagen 98,9 Prozent im betroffenen Bereich. Das ist allerdings eine reine Versionszählung. Sie sagt nichts darüber, ob HTTP/2 aktiv ist oder ob die Distribution den Fix bereits zurückportiert hat.
Die technischen Hürden sind unterschiedlich hoch. F5 sieht Codeausführung dort, wo ASLR (Address Space Layout Randomization, die zufällige Anordnung des Speichers) abgeschaltet ist oder umgangen werden kann. Wiz hat ASLR laut The Hacker News in eigenen Tests auf offiziellen 64-Bit-Builds von 1.31.7 und 1.31.8 umgangen. Der öffentliche Exploit von Rapid7 ist dagegen deutlich eingeschränkt: Er braucht rund 128 GB HTTP/2-Verkehr, dauerte in der Demo etwa zweieinhalb Minuten, setzt x86-64-CPUs mit AVX-512 voraus und scheitert bei Verbindungen unter etwa 300 Mbit/s am Standard-Zeitlimit von NGINX. Rapid7 selbst beschreibt ihn als geeignet für einen frisch gestarteten Docker-Container auf derselben Maschine.
Fairerweise muss man auch die nüchterne Gegenprobe erwähnen. Censys hat die Fehlerzustände von vier der fünf Lücken im Labor nachgestellt, aber keine Codeausführung erreicht. Bei CVE-2026-123007 zeigte der Test auf 1.31.8 einen Zählfehler in der Flusskontrolle, aber keinen Absturz; CVE-2026-121810 ließ sich gar nicht reproduzieren. Das widerlegt Xint und Wiz nicht, zeigt aber, dass zwischen „Speicherfehler bestätigt“ und „zuverlässiger Exploit im Internet“ noch Arbeit liegt.
Meine Einschätzung: Für die breite Masse ist das heute keine akute Angriffswelle. Aber der Exploit ist öffentlich, Wiz und Xint haben funktionierende Varianten, und die Erfahrung zeigt, dass solche Einschränkungen selten lange halten. Im Mai wurde mit CVE-2026-42945 („NGINX Rift“) bereits eine NGINX-Lücke nach Berichten von The Hacker News aktiv ausgenutzt. Es wäre naiv, diesmal auf mehr Zeit zu hoffen.
Die Verbindung zum Linux-Kernel
Xint hat CVE-2026-123007 mit einer bislang nicht gepatchten Lücke im SCTP-Subsystem des Linux-Kernels kombiniert. Der Fehler steckt laut Xint seit Kernel 4.15 (2018) im Code. Aus der Rolle des NGINX-Workers heraus erreichte Xint damit in Tests zuverlässig Root-Rechte, auch aus einem Docker-Container heraus auf dem Host.
Eine CVE-Nummer oder einen Kernel-Patch gab es bei Veröffentlichung noch nicht. Als Übergangslösung nennt Xint, das Laden des SCTP-Moduls zu verhindern. Das entlädt allerdings kein bereits geladenes Modul und hilft nicht, wenn SCTP fest in den Kernel eingebaut ist. Wer SCTP nicht braucht (und auf einem Webserver braucht man es praktisch nie), kann das so umsetzen:
echo "install sctp /bin/false" | sudo tee /etc/modprobe.d/disable-sctp.conf
lsmod | grep sctp
Zeigt lsmod das Modul bereits an, hilft nur ein Neustart.
Was im PHP-Sicherheitsupdate vom 19. November steckt
Das PHP-Projekt hatte am 18. November in einer Vorankündigung Updates für alle unterstützten Versionen angekündigt, mit dem höchsten Schweregrad kritisch. Wichtiger Zusatz: Die kritischen Probleme setzen eine vom Standard abweichende Konfiguration oder ungewöhnliche Setups voraus. Erschienen sind die Releases 8.5.13, 8.4.28, 8.3.37 und 8.2.36, alle ausdrücklich als Security-Release gekennzeichnet. Am selben Tag kam PHP 8.6.0 als neues Feature-Release; für die Sicherheitskorrekturen müssen Sie nicht darauf umsteigen.
Allein das ChangeLog von 8.5.13 listet 17 Sicherheitskorrekturen mit GHSA-Kennung, dazu ein Update der Bibliothek uriparser auf 1.0.3. Betroffen sind unter anderem Core, CGI, Date, DOM, FPM, Phar, Session, SOAP und die Standard-Bibliothek. Sieben Lücken sind laut The Hacker News und webhosting.today als kritisch mit CVSS 4.0 9.2 bewertet.
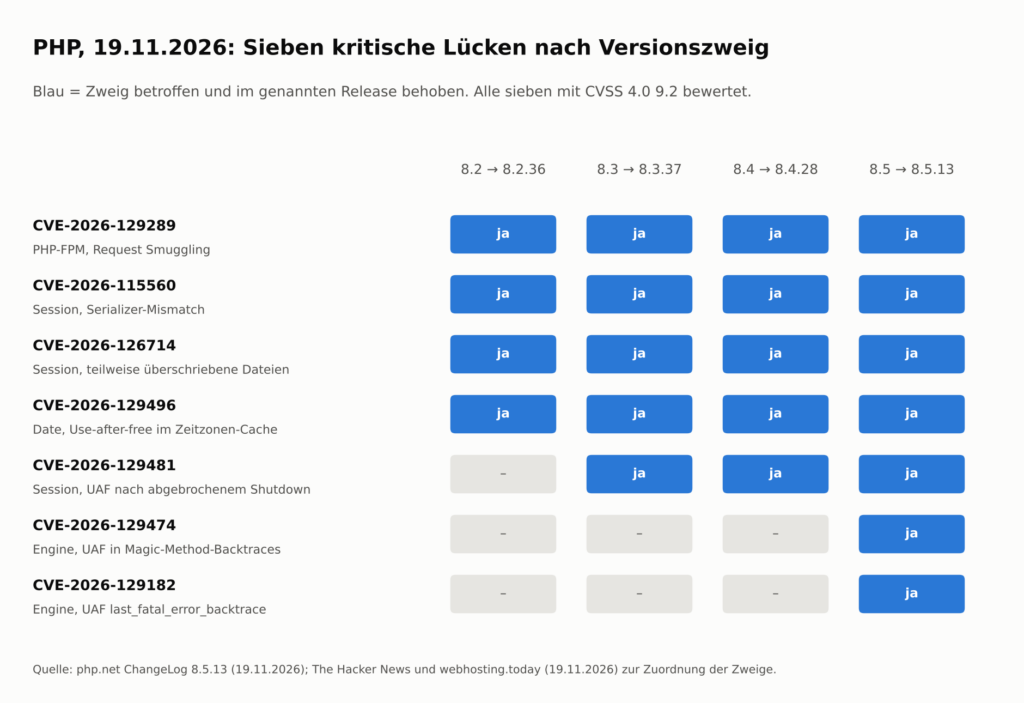
Vier der sieben kritischen Lücken betreffen alle Zweige von 8.2 bis 8.5, eine fehlt in 8.2, zwei betreffen nur PHP 8.5. Wer auf 8.5 läuft, hat also am meisten zu patchen.
Die kritischen Lücken und ihre Voraussetzungen
Die bekannteste ist CVE-2026-115560, „Session serializer mismatch can lead to RCE“. PHP hatte schon am 23. Oktober in einem Informational Advisory davor gewarnt. Damals hieß es: Die Lücke tritt nur auf, wenn eine Anwendung session.serialize_handler auf php_binary oder php_serialize setzt, zur Laufzeit per ini_set() auf php umstellt und Session Upload Progress aktiv ist. Laut webhosting.today kann das Problem auch zwischen getrennten Anwendungen, FPM-Pools oder virtuellen Hosts auftreten, die dieselben Session-Daten mit unterschiedlichen Serializern lesen. Nach derselben Quelle ist Session Upload Progress mit dem Fix nun standardmäßig abgeschaltet; wer es ausdrücklich aktiviert, behält es.
Für NGINX-Betreiber am interessantesten ist CVE-2026-129289, Request Smuggling in PHP-FPM. Nach den Beschreibungen von The Hacker News und webhosting.today greift die Lücke, wenn das Frontend FastCGI-Verbindungen wiederverwendet (etwa NGINX mit fastcgi_keep_conn on, Apache mod_proxy_fcgi mit enablereuse=on) und die Anwendung php://input öffnet, ohne den Body vollständig zu lesen. Das ist keine exotische PHP-Einstellung, sondern eine Frage der Frontend-Konfiguration und des Anwendungscodes. Hier treffen sich die beiden Themen dieses Artikels.
Die übrigen kritischen Lücken in Kurzform: CVE-2026-126714 betrifft teilweise überschriebene Session-Dateien beim Standard-Handler files und braucht einen unterbrochenen Schreibvorgang plus eine passende Deserialisierungs-Gadget-Chain. CVE-2026-129496 ist ein Use-after-free im Zeitzonen-Cache der Date-Erweiterung, ausgelöst durch eine Warnung beim Start (etwa ein ungültiges date.timezone). CVE-2026-129481 ist ein Use-after-free nach abgebrochenem Session-Shutdown. CVE-2026-129474 und CVE-2026-129182 sind Use-after-free-Fehler in der Engine von PHP 8.5, die mit den neuen Fatal-Error-Backtraces zusammenhängen.
Über Angriffe auf diese PHP-Lücken ist bisher nichts bekannt.
PHP 8.2 läuft aus
PHP 8.2 bekommt nach Angaben des PHP-Projekts ab dem 31. Dezember 2026 keine Sicherheitskorrekturen mehr. Das November-Update ist also eines der letzten für diesen Zweig. Wer jetzt ohnehin an die Server muss, sollte die Migration auf 8.3 oder 8.4 gleich mit einplanen.
Was Sie jetzt tun sollten
Zuerst die Bestandsaufnahme. Welche NGINX-Instanzen laufen, in welcher Version, mit welchen Funktionen? Eine schnelle Suche in der Konfiguration zeigt, welche der riskanten Bausteine aktiv sind:
nginx -v
grep -RnE "http2|http3|quic|resolver|mirror|ssi on|mail|auth_http|fastcgi_keep_conn" /etc/nginx/
Auf Debian und Ubuntu zählt die Paketversion, nicht die Ausgabe von nginx -v:
dpkg -l | grep -E "nginx|php"
Dann aktualisieren und neu starten. Ein nginx -s reload reicht nicht, weil der laufende Master-Prozess das alte Programm im Speicher behält und bestehende Verbindungen weiterlaufen:
sudo systemctl restart nginx
Wenn kein Update verfügbar ist, bleiben nur Übergangslösungen. Bei NGINX ab 1.25.1 schaltet http2 off; im server-Block HTTP/2 ab, bei älteren Versionen muss http2 aus der listen-Direktive raus. Das bremst gRPC-Clients aus und schützt nur gegen CVE-2026-123007 und CVE-2026-123633. Gegen die HTTP/3-Lücke helfen http3 off;, das Entfernen der QUIC-Listener und notfalls eine Sperre von UDP 443 an der Firewall. Mail-Proxy-Listener gehören auf Loopback oder hinter eine Firewall-Regel, die nur vertrauenswürdige Netze zulässt. Beim Resolver-Problem hilft eine feste upstream-Gruppe statt dynamischer proxy_pass-Ziele.
Bei PHP prüfen Sie die Version der Web-SAPI, nicht nur die der Kommandozeile. Auf vielen Systemen laufen CLI und FPM in unterschiedlichen Versionen, und eine php.ini für die CLI sagt nichts über den FPM-Pool:
php -v
php-fpm8.3 -v
Die Versionsnummer im zweiten Befehl an den installierten Zweig anpassen. Wer nicht sofort aktualisieren kann, setzt session.upload_progress.enabled=0 in der php.ini oder Pool-Konfiguration und startet alle Worker neu; per ini_set() lässt sich die Einstellung nicht ändern. Außerdem lohnt ein Blick in den Code und die Composer-Abhängigkeiten auf Laufzeit-Wechsel des Serializers:
grep -RnE "serialize_handler" /var/www/
Und weil die SCTP-Kette nur ein Kernel-Problem ist, das noch offen ist: Container-Hosts mit NGINX-Images sollten das SCTP-Modul sperren, solange kein Kernel-Patch da ist.
Fazit
nginx2root ist ernster als die übliche Worker-Crash-Meldung, aber weniger dramatisch, als die Zahl von 98,9 Prozent nahelegt. Die schwerste Lücke braucht nur HTTP/2, und das ist keine exotische Zusatzfunktion, sondern eine Zeile in der listen– oder http2-Direktive. Der öffentliche Exploit ist eingeschränkt, Angriffe sind nicht bekannt, aber die Ausnutzbarkeit ist von mehreren Teams belegt. Die PHP-Lücken sind im Einzelnen schwerer auszulösen; bei der FPM-Lücke entscheidet allerdings die Kombination mit dem Frontend, nicht eine exotische PHP-Einstellung.
Das Karussell dreht sich tatsächlich schneller: Es ist nicht der erste kritische NGINX-Release in diesem Jahr und nicht das erste kritische PHP-Update innerhalb von vier Wochen. Mein Rat für heute: NGINX auf 1.30.7 oder 1.31.9 bringen und neu starten, PHP auf 8.2.36, 8.3.37, 8.4.28 oder 8.5.13 aktualisieren, die FPM-Worker neu starten und auf Container-Hosts SCTP sperren. Wo ein Paket noch fehlt, die Übergangslösungen setzen und die Security-Tracker Ihrer Distribution im Auge behalten.
Quellen:
- nginx.org: nginx security advisories (18.11.2026)
- PHP: Upcoming Critical PHP Security Release (18.11.2026)
- PHP: Informational advisory: Session upload progress (23.10.2026)
- PHP: ChangeLog PHP 8 – 8.5.13 (19.11.2026)
- PHP: PHP 8.4.28 Release Announcement (19.11.2026)
- PHP: PHP 8.3.37 Release Announcement (19.11.2026)
- PHP: PHP 8.2.36 Release Announcement (19.11.2026)
- Xint: NGINX2Root – New Remote Code Execution Vulnerabilities in nginx (18.11.2026)
- Censys: nginx2root – A simple test for the HTTP/2 flaw and three use-after-free reproductions (19.11.2026)
- Tenable: NGINX2Root FAQ (19.11.2026)
- The Hacker News: 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers (19.11.2026)
- The Hacker News: PHP Fixes 7 Critical Flaws, Including Bugs That Could Allow Remote Code Execution (19.11.2026)
- webhosting.today: PHP Patches 7 Critical Flaws a Month After PHP2Shell (19.11.2026)