Microsoft hat auf der Ignite Windows Server 2028 als Public Preview vorgestellt, und die Schlagzeile bei BleepingComputer lautet: gehärtete Sicherheit. Server Core kommt ab Werk abgeschottet, mit Hunderten aktiver Sicherheitseinstellungen und einer neuen Baseline. Das ist gut. Ich meine das ernst.
Und trotzdem musste ich lachen. Denn das Versprechen, dass Windows sicher ausgeliefert wird, gibt Microsoft nicht zum ersten Mal ab. Auch nicht zum zweiten Mal. Es ist inzwischen fast ein Vierteljahrhundert alt. In derselben Zeit hat sich der Konzern in den letzten Jahren vor allem selbst die schwersten Treffer verpasst: mit gestohlenen Signaturschlüsseln, Testkonten ohne MFA, Updates, die ganze Server umbauen, und Patchdays, die man nicht mehr durchlesen kann.
Dieser Kommentar sortiert, was an Windows Server 2028 wirklich neu ist, was Microsoft seit 2002 versprochen hat, und warum ich der Ankündigung erst glaube, wenn sie im Rechenzentrum angekommen ist.
Was Hardened Server Core in Windows Server 2028 ändert
Die Details stehen im Ankündigungsbeitrag zu Hardened Server Core vom 17. November 2026. Ab Insider-Build 29706 ist Server Core im Auslieferungszustand gehärtet, ausgerichtet an den Benchmarks von CIS und DISA STIG. Dazu gehören Kerberos statt NTLM, ein geschützter LSASS, SMB-Signierung und -Verschlüsselung, eine Firewall, die in allen Profilen aktiv ist, abgeschaltete Legacy-Namensauflösung, TLS nur mit modernen Cipher Suites, ein hybrider Post-Quanten-Schlüsselaustausch mit ML-KEM, RDP nur mit NLA, WinRM ohne Basic-Authentifizierung und PowerShell-Script-Block-Logging.
Interessant ist die Mechanik. Die Werte landen als Richtlinie unter HKLM\SOFTWARE\Policies, und Richtlinien schlagen lokale Konfiguration. Ein schlampiger Installer kann die Härtung also nicht stillschweigend zurückdrehen. Wer etwas lockern muss, macht das pro Kategorie mit eigenen Cmdlets und kann den Zustand mit einem Score abfragen.
Bemerkenswert ist ein Satz, den Microsoft selbst schreibt: Bisher habe Windows Server Konfigurationen ausgeliefert, die auf Kompatibilität ausgelegt waren, und die Absicherung sei Sache des Administrators nach der Installation gewesen. Jetzt heißt es: „Windows Server is now secure by default“. Das ist ein ehrliches Eingeständnis. Es ist aber auch eines, das 24 Jahre zu spät kommt.
Trustworthy Computing: Das Versprechen stammt von 2002
Am 15. Januar 2002 schickte Bill Gates seine Mail „Trustworthy Computing“ an alle Microsoft-Beschäftigten. Darin steht sinngemäß, dass bei einem Konflikt zwischen neuen Funktionen und Sicherheitsproblemen die Sicherheit gewinnt. Bruce Schneier und Adam Shostack zitierten damals die Forderung aus dem Memo, die Produkte müssten Sicherheit direkt nach dem Auspacken betonen. Secure by default, nur 2002 hieß es noch nicht so.
Zweieinhalb Jahre später kam Windows XP Service Pack 2. Im August 2004 war die Windows-Firewall damit erstmals global standardmäßig eingeschaltet; vorher war ihre Vorgängerin ICF ab Werk aus. Für mich ist SP2 bis heute das Beispiel dafür, wie das Gates-Memo aussah, wenn es ernst gemeint war.
Fairerweise: Aus dem Memo entstanden laut Computerworld der Security Development Lifecycle und der monatliche Patchday, beides hat die Branche geprägt. Nur zeigt Windows Server 2028 eben auch, wie lange das Prinzip „sicher ab Werk“ für Server nicht gegolten hat. Wer 2025 einen Server installiert hat, musste ihn nach Microsofts eigener Darstellung selbst härten.
Secure Future Initiative: Die zweite Auflage nach Storm-0558
Im Sommer 2023 drang die chinesische Gruppe Storm-0558 in Exchange Online ein. Betroffen waren 22 Organisationen und mehr als 500 Personen, allein aus dem US-Außenministerium flossen rund 60.000 E-Mails ab. Der Schlüssel dafür war ein Microsoft-Signaturschlüssel von 2016. Der Bericht des Cyber Safety Review Board vom 20. März 2024 kam zu dem Schluss, der Angriff sei vermeidbar gewesen und habe nur durch eine „cascade of Microsoft’s avoidable errors“ gelingen können. Die Sicherheitskultur des Konzerns nannte das Gremium unzureichend und reformbedürftig.
Während das Gremium noch prüfte, meldete Microsoft im Januar 2024 den nächsten Einbruch. Die russische Gruppe Midnight Blizzard hatte ab Ende November 2023 per Passwort-Spray ein altes Testkonto in einem Nicht-Produktiv-Tenant übernommen, bei dem keine MFA aktiv war, und von dort aus Postfächer der Konzernführung gelesen. Entdeckt wurde das am 12. Januar 2024. Ein Testkonto ohne MFA. Bei dem Konzern, der seinen Kunden seit Jahren MFA predigt.
Die Antwort war die Secure Future Initiative, gestartet im November 2023 und im Mai 2024 deutlich ausgeweitet. Satya Nadella schrieb seinen Beschäftigten, bei einem Zielkonflikt sei die Antwort klar, „Do security“, notfalls auch zulasten neuer Funktionen und der Unterstützung alter Systeme. Die drei Grundsätze heißen secure by design, secure by default und secure operations. Wer das Gates-Memo daneben legt, findet wenig Neues.
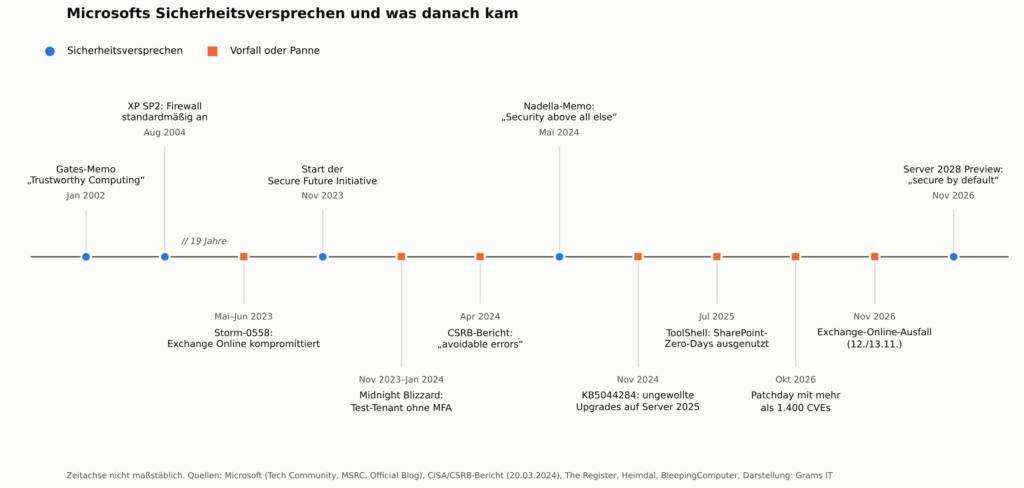
Die Zeitleiste zeigt das Muster. Zwischen 2004 und 2023 liegen 19 Jahre ohne vergleichbares Grundsatzversprechen, danach folgen Versprechen und Vorfälle fast im Halbjahrestakt. Jedes neue Versprechen ist eine Reaktion auf eine Panne, nicht ihr Ende.
Der größte Gegner sitzt in Redmond
Was mich an der Geschichte der letzten Jahre stört, sind weniger die Angreifer. Staatliche Gruppen greifen jeden an. Es sind die Treffer, die Microsoft sich selbst zugefügt hat.
Im November 2024 wachten Betriebe auf, deren Windows Server 2022 über Nacht zu Windows Server 2025 geworden war. Das Upgrade lief unter der Nummer KB5044284, eigentlich ein Windows-11-Update. Beim Patchmanagement-Anbieter Heimdal waren nach dessen Angaben rund 7 Prozent der Kunden betroffen, The Register berichtete von Servern ohne passende Lizenz. Microsoft schob die Verantwortung auf die Konfiguration von Drittanbieter-Tools, Heimdal auf Microsofts Klassifizierung. Für die Betroffenen war das egal.
Im Juli 2025 wurde die Exploit-Kette ToolShell gegen lokale SharePoint-Server ausgenutzt, CVE-2025-53770 mit CVSS 9.8. Die Lücken waren Varianten von Fehlern, die Microsoft am Patchday kurz zuvor geschlossen hatte. Die Patches ließen sich umgehen. 2026 folgten weitere ausgenutzte SharePoint-Lücken, im April und im Juli.
Und dann die Patchdays selbst. Im Oktober 2026 hat Microsoft mehr als 1.400 CVEs auf einmal veröffentlicht, im November laut The Register 1.094. Ich habe die Zahlen im Beitrag zum November-Patchday auseinandergenommen; niemand liest das noch vollständig. Die einzige im November ausgenutzte Lücke, CVE-2026-124194 in Outlook, verrät übrigens NTLMv2-Hashes. Das Protokoll, das Windows Server 2028 endlich abschalten soll.
Zwei Tage später fiel Exchange Online aus, vom 12. November 16:20 Uhr UTC bis zum Folgetag. Laut dem vorläufigen Incident-Bericht legten drei Faktoren zusammen das Netzwerk-Gateway vor vielen Microsoft-365-Diensten weltweit lahm. Kein Angriff, eine Eigenkonstruktion. Ich habe das hier im Blog begleitet. Parallel dazu brachen die November-Updates auf Windows Server 2022 und 2025 die Aktivierung per slmgr und teilweise den Druck.
Verfügbarkeit gehört zur Sicherheit. Ein Update, das Aktivierungen bricht oder ungefragt das Betriebssystem tauscht, ist ein Sicherheitsproblem, auch wenn keine CVE dranhängt.
Was man Microsoft zugutehalten muss
Die Gegenposition verdient einen fairen Absatz. Microsoft legt zur Secure Future Initiative regelmäßig Rechenschaft ab; im vierten Statusbericht vom Juli 2026 meldet der Konzern drei Ziele als erreicht, drei als fast fertig und zwölf mit deutlichem Fortschritt. Das Gates-Memo war 2002 eine Absichtserklärung, die SFI hat messbare Ziele und koppelt nach Berichten über das Nadella-Memo die Vergütung des Top-Managements an Sicherheitsziele.
Auch die Patch-Zahlen lassen sich anders lesen. Mehrere Quellen, darunter TechSpot, führen den Anstieg darauf zurück, dass Microsoft seinen Code inzwischen mit KI durchsucht. Mehr gefundene Fehler heißt nicht zwingend schlechterer Code. Und die alten Standardwerte begründet Microsoft selbst mit Kompatibilität. Davon haben alle profitiert, die alte Anwendungen weiterbetreiben wollten. Wer jahrzehntelang Kompatibilität bestellt, bekommt Kompatibilität.
Das stimmt alles. Es ändert nur nichts daran, dass der Schlüssel von 2016, das Testkonto ohne MFA und das falsch etikettierte Upgrade keine Kundenwünsche waren.
NTLM deaktivieren: Ausgerechnet das fehlt noch
NTLM ist seit Juni 2024 offiziell abgekündigt. Microsoft hat Anfang 2026 angekündigt, das Protokoll mit der nächsten großen Windows-Server-Version standardmäßig abzuschalten. Die nächste große Version ist Windows Server 2028.
Im Hardened-Server-Core-Beitrag steht unter „noch nicht enthalten“ allerdings: NTLM-Blockierung. Ebenso fehlen die Härtung von Druck und RPC, Windows Protected Print und hardwaregestützter Plattformschutz. Kerberos wird bevorzugt, NTLM aber noch nicht blockiert. Gleichzeitig nutzen Angreifer genau diesen Weg aktuell über Outlook aus.
Ein Preview darf unvollständig sein. Aber wenn der Kern des Versprechens die Altlast NTLM ist, sollte man vorsichtig sein, ihn schon zu feiern. Einen Termin für die allgemeine Verfügbarkeit nennt Microsoft nicht, einen Supportzeitraum auch nicht.
Was Sie jetzt tun können
Warten Sie nicht auf 2028. Vieles von dem, was Hardened Server Core ab Werk setzt, lässt sich heute schon per Security Baseline oder GPO auf Windows Server 2025 und 2022 ausrollen. Das NTLM-Auditing ist seit Windows Server 2025 verfügbar. Wer jetzt nicht weiß, welche Anwendungen noch NTLM sprechen, wird es am Tag des Umstiegs schmerzhaft herausfinden.
Wer die Preview im Labor testet, kann den Härtungsstand pro Kategorie abfragen und gezielt lockern. Laut Microsoft können sich die Namen der Cmdlets bis zur finalen Version noch ändern:
Get-MSHardenedPolicyScore
Get-MSHardenedPolicyCategories
Restore-MSHardenedPolicy -Category RemoteManagement
Set-MSHardenedPolicy -Category RemoteManagement -WhatIf
Wichtig dabei: Restore-MSHardenedPolicy stellt laut Microsoft das alte Standardverhalten von Windows Server her, nicht den Zustand vor der Änderung. Und wer seine Server per GPO oder OSConfig verwaltet, sollte die eingebauten Werkzeuge nur zum Messen nutzen, sonst kollidieren zwei Verwaltungswege. Außerdem zeigen gpresult und RSOP die eingebauten Werte als „Not Configured“ an. Das wird für Verwirrung sorgen.
Fazit
Windows Server 2028 bringt endlich den Standard, den Microsoft 2002 versprochen hat: einen Server, der ab Werk dicht ist und den man bewusst öffnen muss. Das ist richtig und überfällig. Aber Microsoft hat in den letzten Jahren mehr Schaden durch eigene Fehler angerichtet als durch fehlende Härtungsoptionen. Kein Hardened Server Core hätte Storm-0558 verhindert, kein Score das falsch etikettierte Upgrade.
Ich messe Microsoft nicht an der Ankündigung, sondern an den nächsten Patchdays. Härten Sie Ihre bestehenden Server jetzt, starten Sie das NTLM-Audit heute und testen Sie die Preview im Labor, bevor Microsoft Ihnen 2028 die Entscheidung abnimmt.
Quellen:
- Microsoft Tech Community: Windows Server 2028 – a trusted foundation for an evolving enterprise (17.11.2026)
- Microsoft Tech Community: Announcing Hardened Server Core for Windows Server Insiders (17.11.2026)
- Cyber Safety Review Board: Review of the Summer 2023 Microsoft Exchange Online Intrusion (20.03.2024)
- Microsoft Security Blog: Midnight Blizzard – Guidance for responders on nation-state attack (Januar 2024)
- Microsoft Official Blog: Prioritizing security above all else (03.05.2024)
- Microsoft Trust Center: July 2026 SFI progress report (Juli 2026)
- Microsoft Learn: Windows Firewall in Windows XP Service Pack 2 (2004)
- Microsoft 365: Preliminary Post Incident Report (15.11.2026)
- BleepingComputer: Microsoft announces Windows Server 2028 with hardened security (18.11.2026)
- Computerworld: Gates pushed change in security culture at Microsoft (ohne Datum)
- SecurityWeek: Microsoft Patches Exploited SharePoint Zero-Day and 160 Other Vulnerabilities (14.04.2026)
- The Hacker News: Microsoft Patches Record 622 Flaws, Including Two Zero-Days Under Active Attack (Juli 2026)
- The Register: MS’ highest priority must be security – Billg (17.01.2002)
- Adam Shostack/Bruce Schneier: Results, Not Resolutions (2002)
- Bloomberg: Microsoft Adds Security Chiefs to Product Groups in Wake of Hacking Woes (02.05.2024)
- The Register: Microsoft still not said anything about unexpected Windows Server 2025 installs (08.11.2024)
- SecurityWeek: Microsoft Patches ‘ToolShell’ Zero-Days Exploited to Hack SharePoint Servers (Juli 2025)
- TechSpot: Microsoft breaks Patch Tuesday record with more than 1,000 fixes (Oktober 2026)
- The Register: November Patch Tuesday boasts over 1,000 bugs, one already under attack (10.11.2026)
- heise online: Windows – Microsoft clarifies NTLM phase-out, but still no date (2026)