Das Digitalministerium Hessen ist seit Januar 2024 ein eigenständiges Ressort. Die Cybersicherheit liegt trotzdem beim Innenministerium, und der IT-Dienstleister des Landes gehört zum Finanzministerium. Drei Häuser für eine Aufgabe, bei der seit Jahren alle von Konsolidierung und Standardisierung reden.
Anlass für diesen Text ist ein Bericht aus dem Nachbarland. Der Niedersächsische Landesrechnungshof hat in einer Beratenden Äußerung festgestellt, dass die Landes-IT dort trotz Fortschritten zu uneinheitlich ist und zu langsam vorankommt, wie der Behörden Spiegel am 30. September berichtet. Die Diagnose passt auf Hessen erstaunlich gut, nur dass hier noch niemand sie so deutlich gestellt hat.
Ich arbeite als IT-Administrator in einer hessischen Gemeinde und frage mich seit einer Weile, wofür das Wiesbadener Digitalministerium eigentlich die Verantwortung trägt. Also habe ich nachgesehen.
Was der Landesrechnungshof Niedersachsen zur Verwaltungsdigitalisierung sagt
Die Prüfer beschreiben ein bekanntes Bild. Niedersachsens Behörden arbeiten mit vielen unterschiedlichen IT-Systemen, die häufig nebeneinander statt miteinander laufen; Daten werden mehrfach erfasst und gepflegt, was Fehler und höhere Kosten verursacht. Vizepräsidentin Andrea Schröder-Ehlers fasst es so zusammen: „Jedes Ressort braucht gute digitale Lösungen“, aber eben nicht jedes eine eigene IT-Landschaft.
Interessant ist, was der Rechnungshof daraus folgert. Niedersachsen hat vor gut einem Jahr IT und Digitalisierung im Innenministerium gebündelt und eine Digital-Staatssekretärin berufen. Das reicht den Prüfern nicht. Die verantwortliche Stelle brauche klare Durchsetzungsrechte gegenüber den Ministerien und den nachgeordneten Behörden, dazu strikte Umsetzungsfristen und ein Umsetzungscontrolling.
Neu ist das alles nicht. Schon 2023 verlangte der Rechnungshof, die Steuerungs- und Entscheidungsstruktur für IT und Verwaltungsdigitalisierung zentral und ressortübergreifend zu bündeln. Drei Jahre später steht derselbe Satz wieder im Bericht, nur mit dem Wort „Durchsetzungsrechte“ ergänzt. Das ist die eigentliche Lehre: Eine zuständige Stelle zu benennen ist leicht. Ihr zu erlauben, einem anderen Ressort etwas vorzuschreiben, ist die Hürde.
Wer in Hessen wofür zuständig ist
In Hessen verteilt sich die Landes-IT auf drei Ministerien. Der Reihe nach.
Das Hessische Ministerium für Digitalisierung und Innovation (HMD) stellt die CIO des Landes. Louisa Solonar-Unterasinger leitet dort die Abteilung Verwaltungsdigitalisierung, landesweite IT-Projekte und IT-Planungsrat und wurde für die Dauer der Legislatur zur CIO ernannt. Dazu kommen OZG-Umsetzung, Breitband- und Mobilfunkausbau, KI-Themen und Förderprogramme für Kommunen.
Der Chief Information Security Officer sitzt woanders. Ralf Stettner leitet die Abteilung VI „Informations- und Cybersicherheit“ im Innenministerium und ist CISO der Landesverwaltung. Auch das Hessen CyberCompetenceCenter gehört dorthin: Das Hessen3C wurde 2019 im Innenministerium gegründet und bündelt Informationen von Polizei, Verfassungsschutz, CERT-Verbund und Nationalem Cyber-Abwehrzentrum. Seit einem Erlass vom 25.10.2023 ist es zugleich das Zentrum für Informationssicherheit nach dem Hessischen IT-Sicherheitsgesetz.
Und dann die Hessische Zentrale für Datenverarbeitung (HZD), die den Betrieb macht: Rechenzentren, Arbeitsplätze, Netze, Beschaffung. Sie untersteht der Dienst- und Fachaufsicht des Finanzministeriums.
Eine Personalie zeigt, wie künstlich die Trennlinie ist. Stettner war von Ende 2018 bis Anfang 2024 CISO und leitete im Innenministerium die Abteilung „Cyber- und IT-Sicherheit und Verwaltungsdigitalisierung“, war dann bis Ende 2024 CIO im Digitalministerium und ging anschließend als CISO zurück. Bis 2024 lagen Sicherheit und Verwaltungsdigitalisierung also in einer Abteilung. Mit der Gründung des eigenständigen Ministeriums wurden sie auseinandergezogen.
Die HZD bleibt im Finanzministerium
Der Plan war ein anderer. Mit dem Zuständigkeitsbeschluss der Landesregierung vom 5. März 2024 bekam das HMD die Dienst- und allgemeine Fachaufsicht über die HZD eingeräumt, die Steuer-IT ausgenommen. Ministerin Kristina Sinemus erklärte damals im Gespräch mit dem Hessischen Industrie- und Handelskammertag, mit der zusammengeführten OZG-Steuerung und der Aufsicht über die HZD lägen die zentralen Aufgaben der Verwaltungsdigitalisierung in der Hand ihres Ministeriums.
Daraus wurde nichts. Die Belegschaft warnte in einer Petition mit über 600 Unterschriften vor ineffizienten Doppelstrukturen durch eine Aufspaltung. Am 25. September 2025 wurde im Landtagsausschuss für Digitales, Innovation und Datenschutz bekanntgegeben, dass die HZD vorerst im Finanzministerium bleibt. So steht es in einer Pressemitteilung der FDP-Fraktion, also einer Oppositionsquelle. Deren digitalpolitischer Sprecher Oliver Stirböck sieht das Digitalministerium nun ohne nachgeordneten Bereich dastehen und die Regierung „vor dem digitalpolitischen Nichts“.
Den Ton muss man nicht übernehmen. Der Befund stimmt trotzdem: Ein Ministerium, das Standards setzen soll, hat keinen Zugriff auf den Betrieb, in dem diese Standards umgesetzt werden.
Was für getrennte Zuständigkeiten spricht
Fairerweise: Die Aufteilung ist nicht bloß Zufall oder Besitzstandswahrung.
Dass der CISO nicht der CIO untersteht, ist gewollt und fachlich richtig. Wer Sicherheit kontrolliert, soll nicht demselben Chef berichten wie die, die er kontrolliert. Das verlangt der BSI-Grundschutz auch von jeder Kommune, wenn sie einen Informationssicherheitsbeauftragten bestellt. Hinzu kommt die Nähe zu Polizei und Verfassungsschutz, die das Hessen3C für sein Lagebild braucht und die ein Digitalministerium nicht bieten kann.
Bei der HZD ist das Argument ein anderes. Ein großer Teil ihrer Arbeit ist Steuer-IT, und die gehört wegen Steuergeheimnis und Länderverbund zum Finanzressort. Die Beschäftigten wollten keinen zerschnittenen Betrieb, und damit hatten sie recht. Ein in zwei Hälften geteilter Dienstleister wäre schlechter gewesen als der Status quo.
Nur folgt daraus nicht, dass alles bleiben muss, wie es ist. Die Unabhängigkeit des CISO lässt sich auch innerhalb eines Hauses sichern, etwa durch ein direktes Vortragsrecht bei der Hausleitung. Und wenn die HZD als Einheit erhalten bleiben soll, hätte man sie auch als Einheit dem Digitalministerium zuordnen und dem Finanzministerium die Fachaufsicht über die Steuerverfahren lassen können. Diese Variante wurde fast zwei Jahre geprüft und dann verworfen.
Zentrale IT-Steuerung braucht Durchsetzungsrechte
Zurück zur Ausgangsfrage: Ist das Digitalministerium Hessen nur ein Aushängeschild für OZG und Förderbescheide?
Ganz so einfach ist es nicht. CIO-Funktion, IT-Planungsrat und OZG-Steuerung sind echte Aufgaben. Der Breitbandausbau auch. Aber gemessen an dem, was der niedersächsische Rechnungshof für nötig hält, fehlen dem Haus die beiden Dinge, auf die es ankommt: der operative Unterbau und das Recht, anderen Ressorts verbindliche Vorgaben zu machen. Ob die CIO gegenüber dem Kultus- oder Justizressort mehr durchsetzen kann als gute Argumente, konnte ich aus öffentlichen Quellen nicht klären. Ich vermute: nein.
Niedersachsen zeigt dabei, dass die Zahl der Ministerien gar nicht der Kern ist. Dort liegt alles in einem Haus, und es hakt trotzdem. Ein eigenes Digitalministerium kann sinnvoll sein, wenn es Budget, Betrieb und Weisungsbefugnis in IT-Fragen hat. Ohne das ist es eine Koordinierungsstelle mit Ministerrang. Hessen hat sich für das Ministerium entschieden und ihm danach die Werkzeuge nicht gegeben.
Was die Aufteilung für Kommunen bedeutet
In der Gemeinde kommt diese Struktur als Zuständigkeitsfrage an. Für Sicherheitsvorfälle und Präventionsangebote wende ich mich an das Innenministerium. Dessen „Aktionsprogramm Kommunale Cybersicherheit“ unterstützt die 442 hessischen Kommunen mit modularen Formaten. Für Fördermittel zur Digitalisierung ist das Digitalministerium die Adresse. Über das Programm „Starke Heimat Hessen“ standen von 2020 bis 2024 jährlich rund 16 Millionen Euro für die Digitalisierung der kommunalen Daseinsvorsorge bereit.
Wie diese Förderung in der Praxis funktioniert, zeigt ein Beispiel. Gefördert wird, was den Bürgern zugutekommt und innovativ ist. Abholboxen für Ausweisdokumente erfüllen das erste Kriterium ohne Diskussion: Wer seinen Personalausweis abends nach der Arbeit aus einem Fach vor dem Rathaus holen kann, muss sich dafür keinen halben Tag freinehmen. Vier Kommunen haben solche Boxen gefördert bekommen. Die fünfte bekommt sie nicht mehr, weil die Idee dann nicht mehr innovativ genug ist.
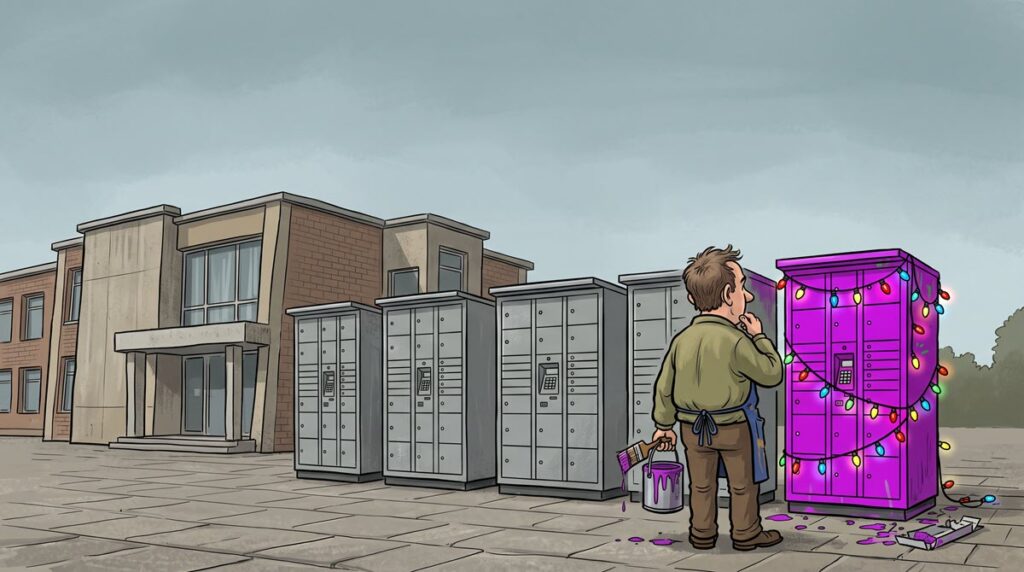
Man muss sich das kurz vor Augen führen. Dieselbe Box, derselbe Nutzen, andere Bürger, und das Land sagt nein, weil vier andere Gemeinden schneller waren. Überspitzt gesagt müsste man die Box lila anstreichen und Blinklichter anschrauben, damit sie wieder als Innovation durchgeht. So kommt Förderpolitik bei uns an: als Willkür.
Fairerweise: Ein Innovationsprogramm soll Piloten finanzieren und nicht die Fläche. Das ist als Förderlogik vertretbar. Aber dann fehlt der zweite Schritt. Wenn vier Pilotkommunen gezeigt haben, dass etwas funktioniert, müsste daraus ein Standard werden, mit Rahmenvertrag, Sicherheitsvorgaben und einer Regelfinanzierung für die übrigen Kommunen. Diesen Weg vom Piloten zum Standard gibt es nicht. Es bleibt bei vier Leuchttürmen, und die anderen Kommunen zahlen selbst oder lassen es.
Hier schließt sich der Kreis zur Ausgangsfrage. Ein Ministerium mit operativem Unterbau und Durchsetzungsrechten könnte aus einem erfolgreichen Piloten eine Landeslösung machen. Ein Ministerium, das vor allem Bescheide überreicht, kann den nächsten Piloten fördern.
Fazit
Hessen hat ein Digitalministerium mit CIO, aber ohne Rechenzentrum und ohne Zuständigkeit für Sicherheit. Das Innenministerium hat die Sicherheit, das Finanzministerium den Betrieb. Wer es mit Konsolidierung ernst meint, muss entweder die Zuständigkeiten zusammenlegen oder der CIO verbindliche Durchsetzungsrechte gegenüber allen Ressorts geben. Der Rechnungshof in Hildesheim hat das für Niedersachsen aufgeschrieben. Für Hessen steht es noch aus. Solange das so bleibt, werden in Hessen Abholboxen nach Neuigkeitswert gefördert und nicht nach Nutzen.
Der Hessische Rechnungshof könnte das prüfen, und der Digitalausschuss des Landtags könnte danach fragen. Wenn Sie in einer hessischen Kommune arbeiten: Schreiben Sie Ihrem Landtagsabgeordneten und fragen Sie, wer in Wiesbaden einem Ressort eine IT-Vorgabe machen darf, die es nicht will. Die Antwort würde mich interessieren.
Quellen:
- Behörden Spiegel, „Jedes Ressort braucht gute digitale Lösungen“ (30.09.2026);
- Niedersächsischer Landesrechnungshof, Pressemitteilung „IT in Niedersachsen: Denn sie tun nicht, was sie wissen…“ (2023);
- Hessisches Ministerium für Digitalisierung und Innovation, „CIO und CISO der Landesregierung neu besetzt“ (04.04.2025);
- Hessische Staatskanzlei, 2. Bericht zum Stand der Verwaltungsmodernisierung (1. Halbjahr 2025);
- Hessisches Innenministerium, Themenseite Cyber- und IT-Sicherheit;
- hessen.de, „Cybersicherheit in Hessen: Gefährdungslage 2024 weiterhin hoch“;
- HIHK, Interview mit Kristina Sinemus (2024);
- FDP-Fraktion Hessen, Pressemitteilung Stirböck (25.09.2025);
- move-online/Kommune21, „CIO und CISO neu besetzt“ (07.04.2025);
- Wikipedia, „Hessische Zentrale für Datenverarbeitung“ (Petition, aktuelle Aufsicht)