IT-Sicherheit

Windows Update
Betriebssystem, Cybersecurity, E-Mail, Exchange Server, IT-Sicherheit, Microsoft, Microsoft Windows, Microsoft Windows 11, Microsoft Windows Server 2019, Microsoft Windows Server 2025, Office, Outlook, Patch, Sicherheit, Sicherheitslücke

2026-11 Patchday

Zum zweiten Mal in Folge bleibt Microsoft vierstellig: Der Patchday vom 10. November 2026 schließt je nach Zählweise zwischen 1.093 und 1.252 Schwachstellen. Dustin Childs von der Zero Day Initiative ordnet das in seinem Review nüchtern ein: Zwei Monate hintereinander jenseits der 1.000 CVEs sind der Beleg, dass die automatisierte Schwachstellensuche das Patch-Volumen dauerhaft verschoben hat. Nach
Sophos Hotfix
Cybersecurity, IT, IT-Sicherheit, Linux, Patch, Sicherheit, Sicherheitslücke

Sophos Firewall Hotfix CVE-2026-98432: Neustart nötig

Sophos hat am 6. November 2026 einen Hotfix für Sophos Firewall veröffentlicht, der die Linux-Kernel-Lücke CVE-2026-98432 schließt. Anders als die meisten Sophos-Hotfixes wirkt dieser nicht von allein: Die Firewall lädt ihn zwar automatisch herunter, installiert wird er aber erst beim nächsten Neustart. Wer den Hinweis im Control Center übersieht, hat den Hotfix auf der Platte

VITAKO Digitale Souveränität
Cybersecurity, Datenschutz, Deutschland, Haushalt, IT, IT-Sicherheit, KRITIS, Microsoft, NIS-2, Öffentliche Verwaltungen, Politik, Sicherheit, Souveränität

Digitale Souveränität: VITAKO fordert viel – von anderen

Am 6. November 2026 hat die Mitgliederversammlung der VITAKO, der Bundes-Arbeitsgemeinschaft der kommunalen IT-Dienstleister, ihr Positionspapier zur digitalen Souveränität verabschiedet. Titel: „Handlungsfähigkeit sichern, Entscheidungsfreiheit ermöglichen“. Acht Seiten, Stand 26. Oktober 2026, sechs Kernforderungen. Digitale Souveränität in der Verwaltung ist damit endgültig das Schlagwort des Jahres, und die Frage liegt nahe: Ist das der große Wurf? Kurz gesagt:

_sshole
Alpine, Betriebssystem, Cybersecurity, IT, IT-Sicherheit, Linux, Sicherheit, Sicherheitslücke

OpenSSH-Lücke: Ein Sternchen öffnet Alpine-Server

Seit heute kursiert eine OpenSSH-Lücke, die so absurd klingt, dass man sie zweimal lesen muss: Auf bestimmten Linux-Systemen nimmt der SSH-Server für Konten, die überhaupt kein Passwort haben, jedes Passwort an, sofern es nur lang genug ist. Zwischen 257 und 1024 Zeichen, egal welche. Der Entdecker nennt sie *sshole, nach dem Sternchen, um das sich

i-Kfz App & d-you
Datenschutz, Deutschland, Digitalisierung, IT-Sicherheit, Öffentliche Verwaltungen, Online Zugangsgesetz (OZG), Politik

Digitaler Führerschein und d-you: zwei Apps, eine PIN

Kurz vor Jahresende kommen gleich zwei staatliche Apps auf das Smartphone, die direkt mit Ihrem Personalausweis zu tun haben. Der digitale Führerschein soll Ende November in der i-Kfz-App starten, und für die EUDI-Wallet d-you, die am 2. Januar 2027 erscheinen soll, ist die offizielle Informationsseite online. Zwei Kurzmeldungen, mit ein paar Details, die in den

Sabotageschutzverordnung
Cybersecurity, Deutschland, IT-Sicherheit, KRITIS, NIS-2, Öffentliche Verwaltungen, Sicherheit, Souveränität

Sabotageschutzverordnung: Das Dorfwasser darf warten

Deutschland wappnet sich gegen Saboteure. Am 28. Oktober 2026 hat das Bundeskabinett die Neufassung der Sicherheitsüberprüfungsfeststellungsverordnung als „Sabotageschutzverordnung des Bundes“ beschlossen. Wer künftig an der Leitwarte eines großen Wasserwerks sitzt, ein LNG-Terminal steuert oder das Stromnetz nach einem Blackout wieder hochfährt, wird vorher durchleuchtet, mit Beteiligung des Verfassungsschutzes. Russland soll merken, dass hier jemand aufpasst. Bei Wasserwerken

Berlin 5%
Cybersecurity, Datenschutz, Deutschland, Digitalisierung, IT, IT-Sicherheit, KRITIS, NIS-2, Öffentliche Verwaltungen, Politik, Sicherheit, Sicherheitslücke

Berlin-Hack: EDR gekauft, aber nur 5 % geschützt

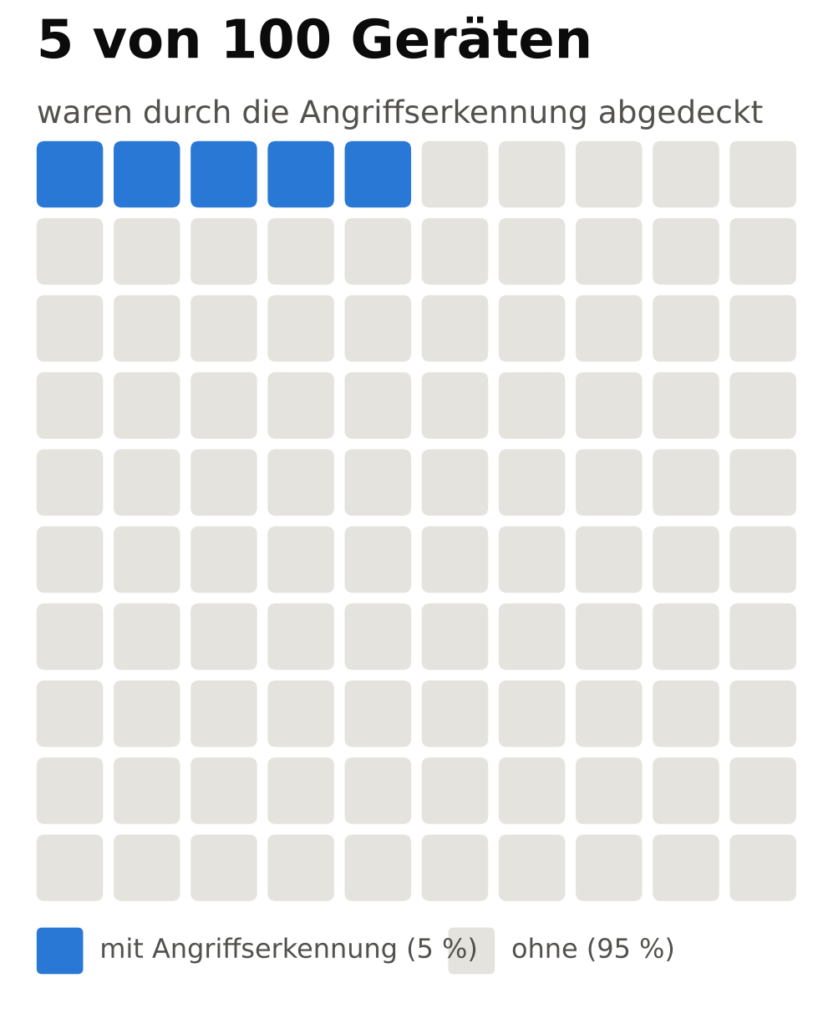
Beim Berlin-Hack gab es eine Angriffserkennung. Das klingt erst einmal beruhigend. Nur: Die Lizenzen reichten für fünf Prozent der Geräte. Das ist die Zahl, die eine Recherche des rbb Ende Oktober aus dem Vorfall herausgezogen hat, und sie verändert die ganze Geschichte. Aus einem Angriff, der einfach passiert ist, wird einer, der passieren musste. Im

Microsoft
Cybersecurity, IT, IT-Sicherheit, Microsoft, Patch, Sicherheit, Sicherheitslücke

Brotli-Lücke CVE-2026-111497: Notfallpatch für .NET erklärt

Am Sonntag, dem 25. Oktober 2026, hat Microsoft außerplanmäßige Sicherheitsupdates für .NET 8, 9, 10 und den dritten Release Candidate von .NET 11 veröffentlicht. Anlass ist CVE-2026-111497, eine Schwachstelle im Brotli-Decoder, die unter den Namen Node2Shell, HTTP2Shell und Broccoli2Shell seit einer Woche durch die Fachpresse geht. Ein Angreifer kann mit einem präparierten, Brotli-komprimierten Datenstrom den

Black Oktober 2026
Betriebssystem, Browser, Cybersecurity, Hypervisior, IT, IT-Sicherheit, Künstliche Intelligenz, Linux, Microsoft, Microsoft Windows, Patch, Patchday, Sicherheit, Sicherheitslücke

Black October 2026: Rekord bei Lücken, Alltag bei Angriffen

Seit dem 22. Oktober hat der Monat einen Namen: „Black October”. Ein X-Account hatte zehn Sicherheitsvorfälle aus 48 Stunden aufgelistet, Florian Roth zog mit einer eigenen Liste nach, Günter Born griff den Begriff auf Borncity auf. Wer in dieser Woche einen PHP-Server, einen Exchange-Server, eine Fortinet-Firewall oder ein Node.js-Backend betreibt, hat vermutlich wenig geschlafen. Und

PHP2Shell BSI SPD
Cybersecurity, IT, IT-Sicherheit, Sicherheit, Sicherheitslücke

PHP2Shell: Schätzl fordert das BSI, gemeint ist der CRA

Zwei Tage nach PHP2Shell beginnt die Phase, in der die Politik Konsequenzen fordert. Johannes Schätzl, digitalpolitischer Sprecher der SPD-Bundestagsfraktion, verlangt laut Golem ein starkes BSI, das Schwachstellen frühzeitig erkennt, Maßnahmen einleitet und Betreiber aktiv unterstützt, dazu KI-Werkzeuge und eine grundlegende Neuaufstellung der Cyberabwehr. Der Satz, der hängen bleibt: Mit Updates einer bekanntgewordenen Sicherheitslücke hinterherzulaufen, könne

Nach oben scrollen